Formatos de claves de autenticación

Convertidor PEM ↔ JWKRevisa el conjunto y exporta una clave

Pega un JWK, un documento JWKS o un solo bloque PEM SPKI / PKCS8.

Convertidor PEM ↔ JWK

Entrada JWK, JWKS o PEM

Las claves se procesan en esta página; la herramienta no envía ni almacena tu entrada.

Resultado

Opciones de clave

El JWK público conserva parámetros públicos y kid/alg/use existentes. PEM pierde metadatos; el JWK privado solo contiene material de clave.

100.000 caracteres / 50 claves. RSA 2048–8192; P-256/384/521; Ed25519/X25519 si se admiten. Un bloque SPKI o PKCS8 sin cifrar.

La importación y la huella no prueban confianza del emisor, validez de certificados ni verificación JWT.

Pega una clave o carga el ejemplo público.

Este convertidor PEM ↔ JWK ayuda cuando un proveedor entrega claves JSON y tu biblioteca necesita PEM. Durante una rotación puede haber varias claves en el mismo conjunto. Lee el informe y elige el número correcto antes de exportar: que el formato sea válido no demuestra quién controla la clave.

Por qué usar este convertidor PEM ↔ JWK

Distingue entradas con el mismo nombre

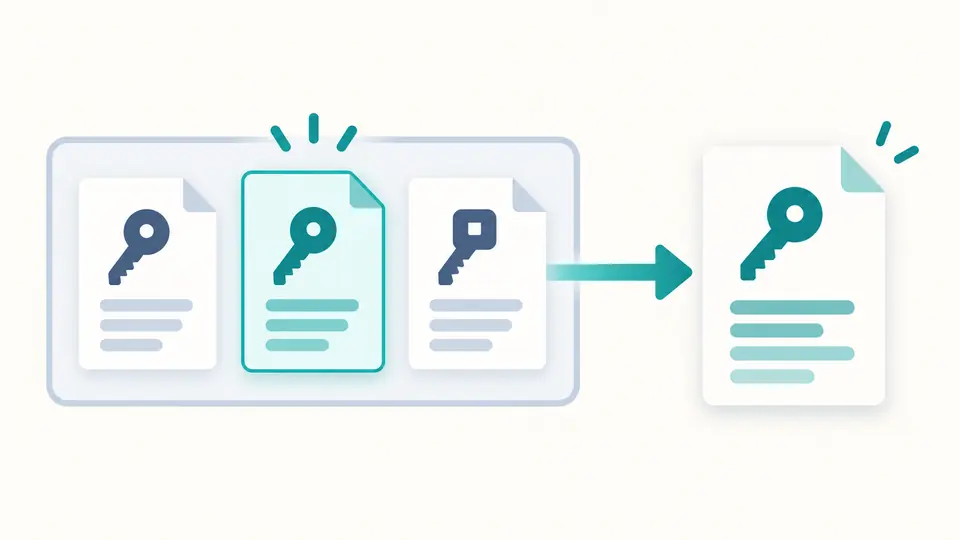
El convertidor PEM ↔ JWK conserva el conjunto original y muestra un número junto al kid. No fusiona claves con identificadores repetidos. La inspección revisa todas las entradas, mientras que la conversión solo procesa la clave seleccionada.

Una tarjeta seleccionada entre tres claves conduce a un único documento PEM.

Compara la identidad detrás del formato

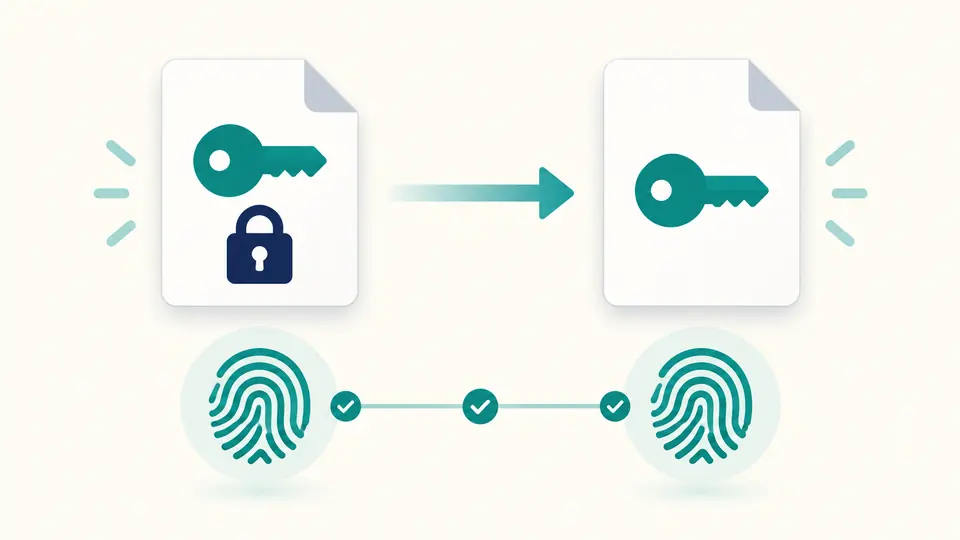
La huella utiliza los parámetros obligatorios en un orden definido. En claves asimétricas, extraer la parte pública no cambia ese valor. Sirve para comparar dos representaciones sin depender del nombre del archivo o de etiquetas que alguien pueda modificar.

Una clave privada produce una pública; ambas representaciones muestran la misma huella.

Tres decisiones antes de exportar

01

Separa el informe de la salida individual

La inspección de JWKS revisa campos obligatorios y compatibilidad de importación. Una entrada incorrecta bloquea la exportación del informe. Puedes seleccionar otra entrada válida y convertir únicamente esa clave sin corregir primero todo el conjunto.

02

Elige qué parte necesitas entregar

La conversión JWK a PEM usa SPKI para claves públicas y PKCS8 sin cifrar para privadas. Las entradas sensibles requieren marcar una autorización, que se restablece al editar el texto. Extraer la parte pública no modifica el original.

03

Comprueba que el resultado esté actualizado

El modo automático espera 350 ms tras cada cambio. Al desactivarlo puedes usar el botón o Ctrl/Cmd+Intro. Cambiar el texto, la operación o la selección desactiva de inmediato la copia y la descarga hasta terminar el nuevo cálculo.

Parámetros, contenedores y huellas

Diagnóstico por entrada

Consulta tipo, curva o bits RSA, valores declarados de kid, alg, use y key_ops, sensibilidad y errores. Los kid repetidos generan un aviso. La herramienta no elige una clave de confianza para un token ni valida firmas JWT.

Dos contenedores PEM habituales

PUBLIC KEY y PRIVATE KEY sin cifrar se importan con la API criptográfica real del navegador. El JWK resultante contiene los parámetros leídos. La elección técnica del algoritmo de importación nunca se presenta como un alg declarado por el emisor.

Lista explícita de campos públicos

El JWK público incluye parámetros matemáticos públicos y los valores kid, alg y use existentes. Se excluyen miembros privados, key_ops, ext y extensiones desconocidas. Así, un secreto dentro de una extensión anidada no acompaña por accidente a una salida pública.

Una receta de huella reproducible

Los campos obligatorios se ordenan por nombre y se serializan como JSON compacto antes de aplicar SHA-256. La salida usa Base64URL sin relleno. En oct participa el secreto k, pero el informe no muestra ese valor.

Formatos admitidos y límites

Tamaños y curvas concretos
RSA admite 2048–8192 bits; EC admite P-256, P-384 y P-521. Ed25519 y X25519 requieren soporte del navegador. Se rechazan secp256k1, Ed448, X448 y RSA multiprimo; no se sustituyen por otro tipo de clave.
Sin contenedores antiguos ni cifrados
Solo se admite un bloque PEM. PKCS1, SEC1, OpenSSH, certificados, PKCS8 cifrado y DER sin envoltura quedan fuera. Convierte esos formatos con una herramienta local de confianza; cambiar la cabecera no cambia su estructura binaria.
Los metadatos no prueban confianza
PEM no guarda kid, alg ni use. Una conversión de ida y vuelta no puede reconstruirlos. Un resultado importable o una huella coincidente no demuestra identidad del emisor, validez de certificados ni autenticidad de firmas JWT.
Límites de texto y conjunto
Se admiten 100.000 caracteres y 50 entradas JWKS. No se descargan URL ni se convierte o publica el conjunto completo. Una clave simétrica oct permite inspección y huella, pero carece de parte pública y de salida PEM.
La salida privada no está cifrada
Requiere autorizar el tratamiento y elegir una operación privada. Se comprueba la coherencia de las partes de las claves compatibles, pero no se certifican todas sus propiedades matemáticas ni se genera una nueva pareja. Conserva también el resultado como secreto.

Preguntas sobre conversión de claves

¿Por qué se rechaza RSA PRIVATE KEY en PKCS1?

Ese encabezado identifica un contenedor diferente de PKCS8. Convierte antes la clave con una herramienta local de confianza. Lo mismo ocurre con RSA PUBLIC KEY frente a SPKI. Renombrar la cabecera no transforma los datos internos.

¿La salida desde PEM incluye alg?

No. El PEM contiene material de clave, sin esa declaración de uso. El algoritmo interno necesario para importarlo no se añade como si procediera de la entrada. Mantén la política de algoritmos de tu aplicación por separado.

¿Puedo exportar un JWK privado a PEM?

Sí, si contiene los parámetros privados completos de un tipo compatible. Autoriza la entrada sensible y elige PEM privado. Recibirás PKCS8 sin cifrar. Si solo necesitas entregar material de verificación, selecciona la salida pública.

¿Cuál es el límite de tamaño?

El texto puede contener hasta 100.000 caracteres y un JWKS hasta 50 entradas. Los límites se aplican sin truncar claves ni omitir elementos silenciosamente. Solo se acepta un bloque PEM por entrada.

¿Puedo pegar una respuesta JWKS completa?

Sí. La inspección recorre el arreglo keys; la conversión utiliza el índice que selecciones. Los kid duplicados producen un aviso y siguen siendo entradas distintas. El nombre de una clave por sí solo no garantiza que debas confiar en ella.

¿Un resultado inesperado?

Abre el convertidor PEM ↔ JWK

Usa el ejemplo público del convertidor PEM ↔ JWK para revisar ambas entradas y comparar la clave elegida en sus dos representaciones antes de descargar tu resultado.