Formate für Authentifizierungsschlüssel

PEM ↔ JWK KonverterEin Set prüfen, einen Schlüssel exportieren

Ein JWK, ein JWKS-Dokument oder einen einzelnen SPKI-/PKCS8-PEM-Block einfügen.

PEM ↔ JWK Konverter

JWK-, JWKS- oder PEM-Eingabe

Die Schlüssel werden nur auf dieser Seite verarbeitet; das Werkzeug lädt Ihre Eingabe nicht hoch und speichert sie nicht.

Ergebnis

Schlüsseloptionen

Öffentliches JWK enthält öffentliche Parameter und vorhandene kid/alg/use. PEM verliert Metadaten; privates JWK enthält nur Schlüsselmaterial.

100.000 Zeichen / 50 Schlüssel. RSA 2048–8192; P-256/384/521; Ed25519/X25519 bei Unterstützung. Ein SPKI- oder unverschlüsselter PKCS8-Block.

Importprüfungen und Fingerabdrücke bestätigen weder Herkunft noch Zertifikatsgültigkeit oder JWT-Verifikation.

Schlüssel einfügen oder öffentliches Beispiel laden.

Der PEM ↔ JWK Konverter hilft beim Übergang von JSON-Schlüsseln eines Identitätsdienstes zu einer PEM-Konfiguration. Gerade beim Schlüsselwechsel enthält ein Set mehrere Kandidaten. Prüfen Sie zuerst den Bericht und wählen Sie dann den gewünschten Eintrag. Eine lesbare Datei bestätigt noch nicht, wem der Schlüssel gehört.

Warum dieser PEM ↔ JWK Konverter?

Einträge trotz gleicher Kennung unterscheiden

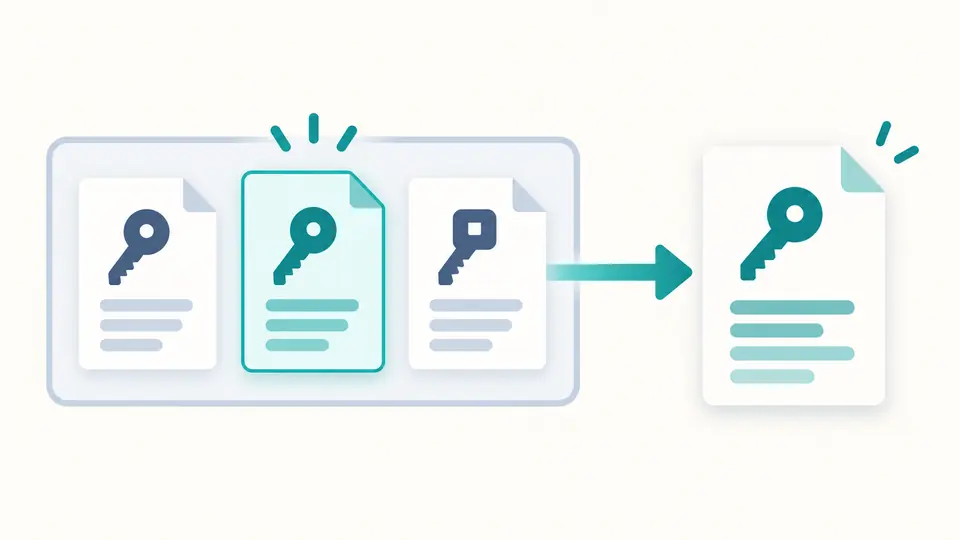
Der PEM ↔ JWK Konverter lässt das ursprüngliche Set unverändert. Nummer und kid kennzeichnen die Auswahl; doppelte Namen führen nicht zum Zusammenlegen von Schlüsseln. Die Prüfung betrachtet jeden Eintrag, die Konvertierung nur den ausgewählten Schlüssel.

Aus drei Schlüsselkarten wird eine ausgewählt und als einzelnes PEM-Dokument ausgegeben.

Dieselbe Identität in verschiedenen Formaten

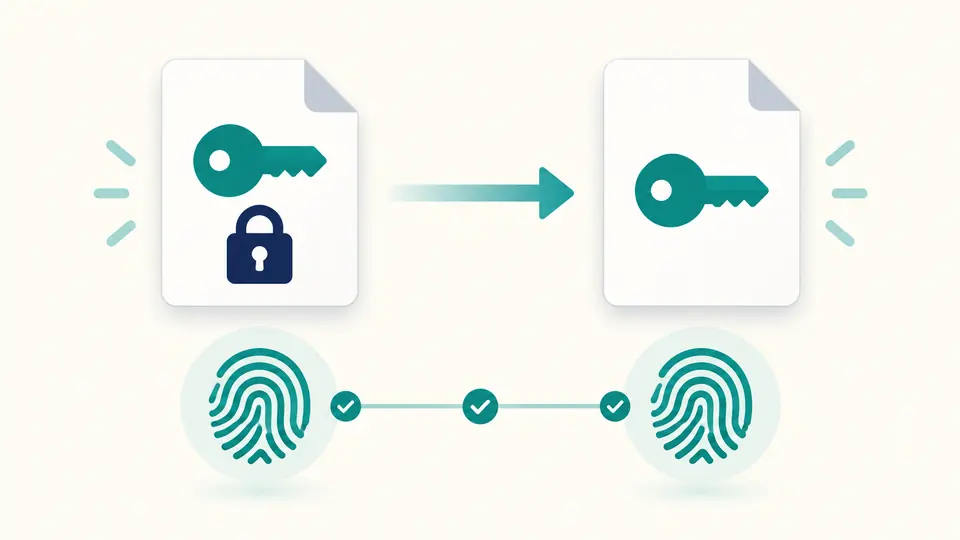
Ein Thumbprint berücksichtigt die vorgeschriebenen Schlüsselparameter in fester Reihenfolge. Bei asymmetrischen Schlüsseln bleibt er auch nach dem Entfernen des privaten Teils gleich. So vergleichen Sie zwei Darstellungen, ohne sich auf Dateinamen oder frei vergebene Kennungen zu verlassen.

Ein privater Schlüssel liefert einen öffentlichen Schlüssel; beide Darstellungen zeigen denselben Fingerabdruck.

Drei Entscheidungen vor dem Export

01

Bericht und Einzelausgabe unterscheiden

Die Prüfung meldet fehlende Pflichtfelder und Importfehler für das gesamte JWKS. Ein fehlerhafter Eintrag sperrt den Berichtsexport. Sie können anschließend einen anderen, gültigen Eintrag auswählen und nur diesen Schlüssel konvertieren.

02

Öffentliche Schlüssel gezielt ausgeben

JWK zu PEM erzeugt für öffentliche Schlüssel SPKI und für private Schlüssel unverschlüsseltes PKCS8. Sensible Eingaben benötigen eine Freigabe im Werkzeug. Änderungen an der Eingabe setzen diese zurück; die Extraktion überschreibt die Quelle nicht.

03

Aktualität vor dem Kopieren beachten

Automatisch wird 350 ms nach einer Änderung gerechnet. Im manuellen Modus startet auch Strg/Cmd+Enter den Vorgang. Änderungen an Eingabe, Auswahl oder Ausgabeformat sperren Kopieren und Download sofort, bis ein aktuelles Ergebnis vorliegt.

Parameter, Container und Fingerabdrücke

Prüfung je Eintrag

Der Bericht zeigt Typ, Kurve oder RSA-Bitlänge, deklarierte Werte für kid, alg, use und key_ops sowie sensible Inhalte und Fehler. Doppelte kid werden gemeldet. Das Werkzeug wählt keinen vertrauenswürdigen Schlüssel für ein bestimmtes JWT aus.

Zwei standardisierte PEM-Container

PUBLIC KEY und unverschlüsseltes PRIVATE KEY werden mit der tatsächlichen Web-Crypto-Implementierung importiert. Beim Export nach JWK erscheinen die Schlüsselparameter. Ein intern gewählter Importalgorithmus wird nicht als ursprüngliche alg-Angabe ausgegeben.

Begrenzte öffentliche Feldauswahl

Öffentliches JWK enthält nur öffentliche mathematische Parameter und vorhandene kid-, alg- und use-Werte. Private Mitglieder, key_ops, ext und unbekannte Erweiterungen entfallen. Auch ein in einer Erweiterung verstecktes Geheimnis gelangt so nicht versehentlich in die öffentliche Ausgabe.

Ein definierter Thumbprint

SHA-256 verarbeitet die nach Feldnamen sortierten Pflichtparameter als kompaktes JSON. Die Ausgabe verwendet Base64URL ohne Padding. Bei oct geht der geheime k-Wert in die Berechnung ein, wird aber im Prüfbericht selbst nicht angezeigt.

Unterstützung und Grenzen

Schlüsselgrößen und Kurven
RSA: 2048–8192 Bit. EC: P-256, P-384 und P-521. Ed25519 und X25519 benötigen Browserunterstützung. secp256k1, Ed448, X448 und RSA mit mehreren Primfaktoren außerhalb des üblichen Zweiprimzahlformats werden abgelehnt.
Keine alten oder verschlüsselten Container
Genau ein PEM-Block ist zulässig. PKCS1, SEC1, OpenSSH, Zertifikate, verschlüsseltes PKCS8 und nacktes DER werden nicht gelesen. Verwenden Sie zur Vorverarbeitung ein vertrauenswürdiges lokales Werkzeug; ein umbenannter Header genügt nicht.
Metadaten sind keine Vertrauensprüfung
PEM speichert weder kid noch alg oder use. Eine Rückkonvertierung kann diese Werte nicht rekonstruieren. Import und Fingerabdruck bestätigen keine Herkunft, Zertifikatsgültigkeit oder JWT-Signatur und ersetzen keine Richtlinie für erwartete Algorithmen.
Begrenzte Mengen, keine entfernten Quellen
Zulässig sind 100.000 Eingabezeichen und 50 JWKS-Einträge. Es gibt keinen URL-Abruf und keinen Gesamtexport eines umgewandelten Sets. Symmetrische oct-Schlüssel unterstützen nur Prüfung und Fingerabdruck, da sie keinen öffentlichen Teil besitzen.
Private Ergebnisse bleiben Geheimnisse
Private Ausgaben benötigen die Freigabe und eine ausdrücklich gewählte private Ausgabeart. Sie sind unverschlüsselt. Die Konsistenz unterstützter Schlüsselpaare wird geprüft; eine vollständige mathematische Zertifizierung oder die Erzeugung neuer Schlüssel findet nicht statt.

Fragen zu Schlüsselformaten

Warum wird mein PKCS1-Schlüssel abgelehnt?

RSA PRIVATE KEY und RSA PUBLIC KEY bezeichnen andere Container als PKCS8 und SPKI. Wandeln Sie die Datei vorher lokal um. Nur die Kopfzeile zu ändern lässt die ursprüngliche binäre Struktur unverändert und kann keinen gültigen Import herstellen.

Warum fehlen alg und use nach dem PEM-Import?

Diese Angaben sind im PEM-Schlüssel nicht enthalten. Der zur technischen Einlesung verwendete Algorithmus ist keine Deklaration Ihrer Anwendung. Legen Sie Verwendungszweck und erwarteten Signaturalgorithmus in Ihrer Konfiguration fest.

Welche Schlüsseltypen funktionieren?

RSA im angegebenen Größenbereich, die drei NIST-Kurven sowie Ed25519 und X25519 bei passender Browserunterstützung. oct kann geprüft und gehasht werden. Nicht unterstützte Schlüssel führen zu einer Fehlermeldung, nicht zu einer Ersatzdarstellung.

Was bedeutet der angezeigte Thumbprint?

Er identifiziert die Pflichtparameter nach RFC 7638 mit SHA-256. Optionale Angaben beeinflussen ihn nicht. Er ist weder der Hash einer PEM-Datei noch ein Zertifikatsfingerabdruck und muss auch nicht mit dem frei vergebenen kid übereinstimmen.

Kann ich ein vollständiges JWKS einfügen?

Ja, bis zu 50 Einträge. Die Prüfung betrachtet alle Einträge; Konvertierung und separate Fingerabdruckausgabe verwenden den ausgewählten Index. Doppelte kid bleiben unterscheidbar. Ein Schlüsselname allein ist keine Vertrauensgarantie.

Ein unerwartetes Prüfergebnis?

PEM ↔ JWK Konverter ausprobieren

Öffnen Sie das öffentliche Beispiel im PEM ↔ JWK Konverter. Prüfen Sie beide Einträge und vergleichen Sie die ausgewählte öffentliche Ausgabe, bevor Sie eigene Schlüssel exportieren.