Metadaten des Identity Providers

OIDC-Konfiguration prüfenAngaben und Änderungen verstehen

Discovery-JSON einfügen. Für eine zweite Konfiguration den Vergleich einschalten.

OIDC-Konfiguration prüfen

Discovery-JSON A

Die Verarbeitung bleibt in diesem Tab. Keine Übertragung, Speicherung oder Abfrage externer Daten.

Feldbericht

Dokument einfügen oder Beispiel laden.

Optionen

Gilt unverändert für beide Dokumente. Leer lassen, um den Abgleich mit einem Erwartungswert auszulassen.

Dokument einfügen oder Beispiel laden.

Geprüft werden Metadaten, nicht die Serveridentität, Erreichbarkeit oder Tokensignatur.

Eine Aussteller-URL kann im Browser erreichbar sein und trotzdem nicht zum konfigurierten Issuer passen. Wer eine OIDC-Konfiguration prüfen möchte, braucht daher den ursprünglichen Wert neben einer konkreten Diagnose. Hier lassen sich Pflichtfelder und Erwartungswerte auseinanderhalten, bevor die Fehlersuche beim Anmeldeablauf weitergeht.

Das OpenID-Konfigurationsdokument beschreibt die vom Anbieter veröffentlichten Fähigkeiten. Beim Wechsel eines Reverse Proxys oder einer Mandantenadresse lohnt sich zusätzlich der Vergleich mit dem vorherigen Stand. OIDC-Discovery liefert dafür die Metadaten, aber keinen Beleg für eine funktionierende Anmeldung.

Mit diesem Werkzeug die OIDC-Konfiguration prüfen

Deklarationen gezielt lesen

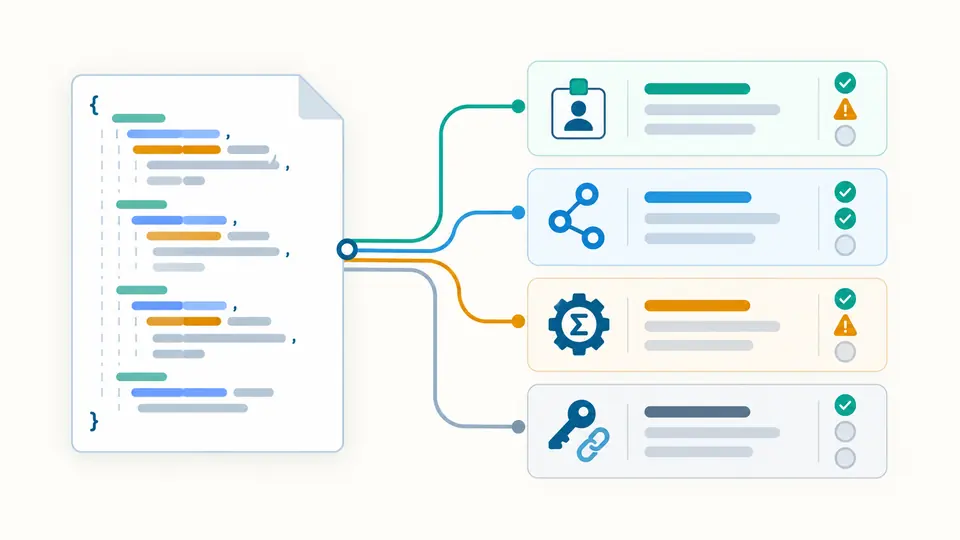
Eine OIDC-Konfiguration prüfen heißt hier: Werte nach Aussteller, Endpunkten, Algorithmen und Fähigkeiten betrachten. Fehlende Pflichtfelder bleiben im Bericht sichtbar. Erweiterungen außerhalb des Prüfumfangs werden als ungeprüft bezeichnet. Über die Fundstelle gelangen Sie direkt zum betreffenden Feld im Original.

Ein Dokument wird in Berichte zu Aussteller, Endpunkten, Algorithmen und Schlüsseladresse aufgeteilt

Änderungen vor der Umstellung prüfen

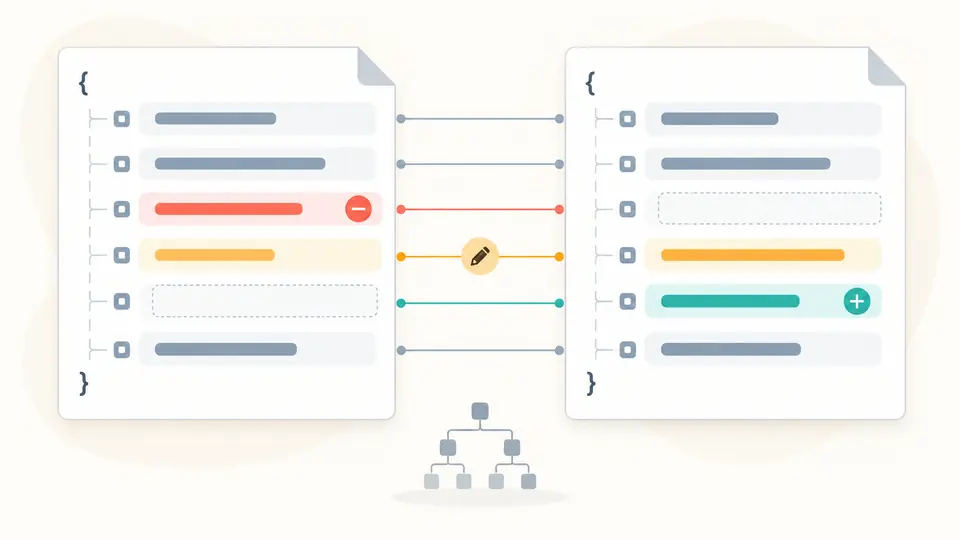
A enthält den alten Stand, B den vorgesehenen neuen. Jeder Stand erhält einen eigenen Feldbericht. Der Vergleich zeigt zusätzlich Ergänzungen, Löschungen und Änderungen mit JSON Pointer. So lassen sich Änderungen an Schlüsseladressen und Signaturlisten getrennt von unveränderten Angaben beurteilen.

Zwei Konfigurationen mit markierten Ergänzungen, Löschungen und Änderungen

Erwartungswert und Vergleich richtig einsetzen

01

Den Issuer unabhängig übernehmen

Der optionale Erwartungswert gilt für beide Dokumente. Großschreibung, Port und abschließender Schrägstrich bleiben relevant. Bei absichtlich unterschiedlichen Umgebungen lassen Sie ihn leer und lesen die Unterschiede.

02

Den Ausführungszeitpunkt wählen

Automatisch wird nach 350 ms Eingabepause geprüft. Bei ausgeschalteter Automatik starten die Schaltfläche oder Strg/Cmd + Enter die Prüfung. Jede Änderung sperrt sofort den Export des alten Ergebnisses.

03

Zwischen Berichten wechseln

Dokument A und B zeigen ihre jeweiligen Feldbefunde, Unterschiede die Richtung A nach B. Fundstellen führen zum Eingabefeld. Die Anzeige wächst um jeweils 50 Einträge; der Export enthält trotzdem den vollständigen Bericht.

Konkrete Prüfungen und Vergleichsregeln

Pflichtangaben mit Bedingungen

Geprüft werden issuer, Autorisierungsendpunkt, jwks_uri, Antworttypen, Subject-Typen und ID-Token-Signaturen. Der Token-Endpunkt darf nur fehlen, wenn Antworttypen und ausdrücklich angegebene Grants ausschließlich den Implicit Flow erkennen lassen. Fehlende optionale Angaben werden nicht ergänzt.

URL-Syntax und exakte Identität

Protokollendpunkte benötigen absolute HTTPS-Adressen ohne Zugangsdaten oder Fragment. Der Issuer darf zusätzlich keine Query enthalten. Die Gleichheitsprüfung normalisiert keine URLs. Ein Endpunkt auf einem anderen Host ist erlaubt und allein kein Konfigurationsfehler.

Listen und Wahrheitswerte

RS256 ist in der ID-Token-Signaturliste erforderlich. none führt dort zu einem Hinweis, bei Signaturen zur Clientauthentifizierung dagegen zu einem Fehler. Scope-, Grant- und Fähigkeitsangaben werden als Deklarationen gelesen; unbekannte Algorithmen gelten nicht automatisch als unzulässig.

Vergleich ohne Zahlenrundung

Große Ganzzahlen und lange Dezimalwerte bleiben erhalten. JSON Pointer bezeichnet auch verschachtelte Erweiterungswerte eindeutig. Objektschlüssel dürfen umgeordnet sein, Arrayelemente werden positionsweise verglichen. Fehlende Werte und null bleiben unterscheidbar.

Aussagekraft und Grenzen des Berichts

Keine Prüfung des laufenden Dienstes
Es erfolgen keine Discovery-Abfrage, Anmeldung, Token-Anforderung oder Clientregistrierung. Aus einem eingefügten Dokument lassen sich weder TLS-Vertrauen noch CORS-Einstellungen oder die Erreichbarkeit aus Ihrem Netz ableiten.
JWKS-Adresse statt Signaturprüfung
Die Adresse kann kopiert werden. Schlüssel werden nicht geladen, Tokens nicht dekodiert oder verifiziert. Für eine Signaturprüfung benötigen Sie vertrauenswürdige Schlüssel und passende Prüfbedingungen für das konkrete Token.
Begrenzter Metadatenumfang
Bekannte Felder werden nach den aufgeführten Bedingungen geprüft. Dokumentations- und Richtlinienadressen erhalten lediglich eine Prüfung auf nicht leere Zeichenfolgen. Andere Erweiterungen bleiben ungeprüft. Ein nicht veröffentlichter openid-Scope beweist keine fehlende Unterstützung.
Strikte Syntax und feste Obergrenzen
Pro Dokument sind 100.000 Zeichen und 500 oberste Felder möglich, bis zu 100 Ebenen und 50.000 Knoten. Doppelte Schlüssel, Kommentare und abschließende Kommas werden abgelehnt. Maximal 5.000 Unterschiede und 4.096 Zeichen für den erwarteten Issuer; leere Standardlisten müssen entfallen.
Keine automatische Korrektur
Arrays mit anderer Reihenfolge gelten als geändert, auch wenn ein Anbieter sie als Mengen behandelt. 100 und 1e2 sind numerisch gleich. Weder Standardwerte noch Reparaturen oder zusammengeführte Ergebnisse werden zurückgeschrieben. Ersetzungen vorhandener Eingaben lassen sich vorab prüfen und rückgängig machen.

OIDC-Konfiguration prüfen: häufige Fragen

Warum weicht der Issuer vom erwarteten Wert ab?

Prüfen Sie Schema, Mandantenpfad, öffentlichen Host und abschließenden Schrägstrich. Ein Reverse Proxy kann eine interne HTTP-Adresse veröffentlichen, obwohl der Client HTTPS erwartet. Der genaue Zeichenvergleich zeigt diese Abweichung; die Erwartung bloß anzupassen beseitigt die Ursache nicht.

Wo liegt das Discovery-Dokument?

Bei OpenID Connect wird /.well-known/openid-configuration an den Issuer-Pfad angehängt. Maßgeblich ist die Dokumentation Ihres Providers. Beschaffen Sie das JSON über Ihren üblichen Ablauf und fügen Sie es ein; diese Seite ruft keine URL ab.

Liegt JWKS immer unter /.well-known/jwks.json?

Nein. Lesen Sie jwks_uri aus den Metadaten. Pfad und Host können abweichen. Das Werkzeug zeigt die veröffentlichte Adresse, nicht den Inhalt des entfernten Schlüsselsatzes.

Warum meldet ein Discovery-Werkzeug einen CORS-Fehler?

Beim Abruf aus einem Browser benötigt der entfernte Server passende Cross-Origin-Header. Die lokale Textanalyse dieser Seite umgeht den Abruf, prüft aber auch keine CORS-Regeln. Ein erfolgreicher Bericht sagt daher nichts über die Netzwerkberechtigungen Ihres Clients aus.

Welche Schlüsseldatei braucht ein Keycloak-OIDC-Login?

Keycloak veröffentlicht die Adresse seines öffentlichen Schlüsselsatzes als jwks_uri. Welche Schlüssel der Client bezieht, hängt von dessen Bibliothek und Konfiguration ab. Hier wird die Adresse gelesen; eine Schlüsseldatei oder Anmeldung wird nicht erzeugt.

Eine unerwartete Berechnung entdeckt?

Die nächste Prüfung gezielt vorbereiten

Vor einer Umstellung die OIDC-Konfiguration prüfen und den Bericht dem geprüften Versionsstand zuordnen. So bleiben deklarierte Änderungen von noch ausstehenden Protokolltests unterscheidbar.