01
Trazer o emissor esperado do cliente
O campo opcional é aplicado aos dois documentos. Maiúsculas, porta explícita e barra final são comparadas como foram digitadas. Deixe vazio quando os ambientes tiverem emissores diferentes de propósito.
Metadados do provedor de identidade
Cole o documento de descoberta JSON. Ative a comparação para analisar uma segunda configuração.
O processamento fica nesta aba. Nenhum dado é enviado, salvo ou buscado em serviços externos.
Cole um documento ou carregue o exemplo.
O texto digitado é comparado exatamente com os dois documentos. Deixe em branco para pular essa comparação.
Cole um documento ou carregue o exemplo.
A análise cobre metadados, sem verificar identidade do servidor, disponibilidade ou assinaturas de tokens.
A descoberta OIDC informa quais endereços e recursos o provedor publica. Durante uma migração, vale conferir se a URL do emissor ainda corresponde à configuração do cliente. O relatório mostra o valor original e os problemas de cada campo, sem reduzir tudo a uma mensagem genérica de falha no login.
Guarde o documento de descoberta anterior para comparar o que mudou na configuração do OIDC. Uma nova lista de algoritmos ou outro endereço de chaves pode explicar a diferença entre versões, mas ainda exige testes próprios para confirmar o funcionamento do serviço.
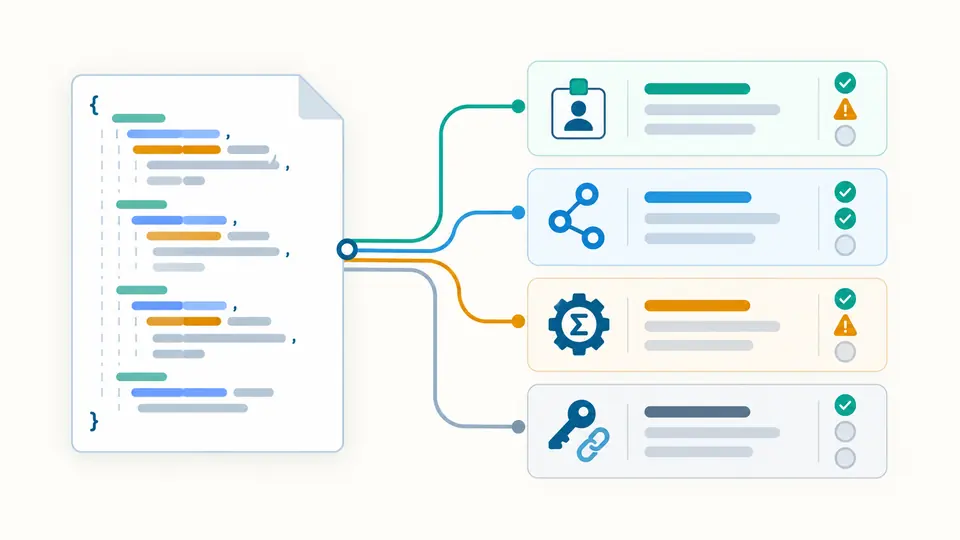
A descoberta OIDC aparece em grupos de emissor, endpoints, algoritmos e recursos. Campos obrigatórios ausentes continuam visíveis, e extensões fora do escopo ficam marcadas como não verificadas. A posição de cada campo permite voltar ao JSON original e entender a declaração no seu contexto.
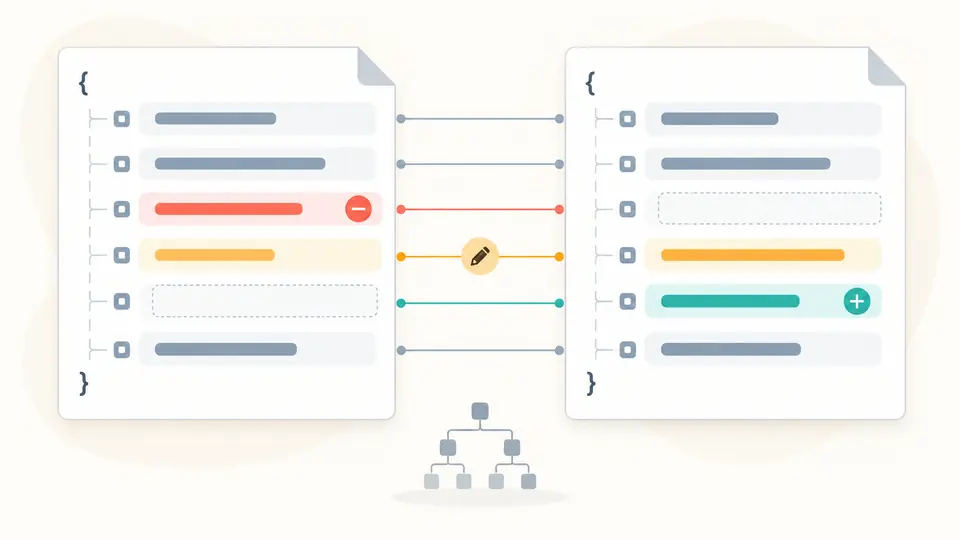
Use A para a configuração antiga e B para a nova. Cada uma recebe seu próprio diagnóstico. A visualização de diferenças indica adições, remoções e alterações com caminhos JSON Pointer, inclusive em campos aninhados das extensões.
O campo opcional é aplicado aos dois documentos. Maiúsculas, porta explícita e barra final são comparadas como foram digitadas. Deixe vazio quando os ambientes tiverem emissores diferentes de propósito.
A análise automática espera 350 ms após a edição. Desligue-a para usar o botão ou Ctrl/Cmd + Enter. Qualquer alteração em entradas ou opções desativa imediatamente a exportação do resultado antigo.
As abas A e B mostram os campos de cada documento; Diferenças mostra a direção de A para B. As posições levam ao editor correspondente. A tela carrega 50 itens por vez, mas o relatório exportado inclui todos.
issuer, endpoint de autorização, jwks_uri, tipos de resposta e sujeito e algoritmos de assinatura de ID Token são conferidos. O endpoint de tokens só pode faltar quando respostas e grants explicitamente declarados indicarem uso exclusivo do fluxo implícito.
Endpoints de protocolo precisam de URLs HTTPS absolutas, sem credenciais ou fragmentos. issuer também não pode ter consulta. A comparação não normaliza o endereço e aceita endpoints em outro host, pois o mesmo domínio não é uma exigência geral de Discovery.
RS256 precisa constar na lista de assinatura de ID Token. none gera aviso nessa lista, mas erro em assinaturas de autenticação do cliente. Scopes, grants e recursos booleanos são analisados como declarações, sem testar se os algoritmos funcionam no servidor.
Inteiros grandes e decimais extensos não passam antes por arredondamento de ponto flutuante. Objetos ignoram a ordem das chaves; arrays usam a posição. Caminhos JSON Pointer preservam os nomes das propriedades com o escape correto para barra e til.
Não existe essa obrigação de caminho. Leia jwks_uri no documento publicado pelo provedor: ele pode apontar para outro caminho ou host. Aqui você verifica o texto do endereço, sem carregar as chaves nem confirmar seu conteúdo.
Normalmente o caminho do emissor recebe o sufixo /.well-known/openid-configuration. Consulte a documentação do provedor para obter o endereço correto. Busque o JSON pelo seu procedimento habitual e cole-o nesta página, que não faz consultas remotas.
Compare HTTP e HTTPS, o domínio público, o caminho do tenant e a barra final. Um proxy pode publicar uma URL interna por engano. O comparativo mantém essas diferenças para ajudar a localizar qual configuração precisa de ajuste.
O navegador pode precisar de cabeçalhos de permissão ao buscar metadados em outra origem. Como esta análise recebe texto colado, ela não faz a requisição nem testa esses cabeçalhos. Um relatório sem erros não garante que sua aplicação consiga obter o documento.
Keycloak publica o endereço do conjunto de chaves públicas em jwks_uri. A biblioteca cliente usa sua configuração para obter as chaves de verificação necessárias. Este visor mostra a declaração, sem criar arquivos de chaves ou executar o login.
Encontrou um erro no cálculo ou na validação?
Salve o relatório da descoberta OIDC com a versão analisada. Assim você separa alterações declaradas dos comportamentos que ainda dependem de um teste real do protocolo.