01
Entenda o modo automático
A decodificação espera 350 ms depois das edições. Desative-a para usar Decodificar ou Ctrl/Cmd+Enter. Essa opção nunca inicia a verificação de assinatura nem a geração de testes.
Inspeção com chave pública
Leia o token e escolha a chave, o algoritmo e as expectativas de verificação.
Token e chaves ficam na memória desta página. Não há busca de chaves remotas nem armazenamento das entradas.
Não verificado: decodificar não valida um token.
Escolha o algoritmo esperado por conta própria. Uma assinatura correspondente não comprova identidade do emissor, permissões, revogação nem validade global.
Um JWK público ou SPKI PEM PUBLIC KEY. RS256 exige RSA de 2048–8192 bits; ES256 exige P-256. Chaves privadas e JWKS remotos não são aceitos.
exp, nbf e iat são verificados separadamente da assinatura. Este depurador sinaliza iat futuro. Tempos ausentes continuam ausentes; emissor e destinatário vazios não são verificados. UTC usa milissegundos; a fração original fica no relatório.
Limites: token 100.000 caracteres; chave 20.000; claims de teste 50.000. Apenas base64url estrito, UTF-8 e objetos JSON. Chaves duplicadas e números alterados pela conversão são rejeitados.
Cole um JWT compacto para começar.
O Decodificador de JWT ajuda a investigar uma chamada de API recusada: veja cabeçalho, claims, emissor, destinatário e datas. Compare os valores para descobrir se a aplicação está enviando o token esperado. A assinatura começa como não verificada.
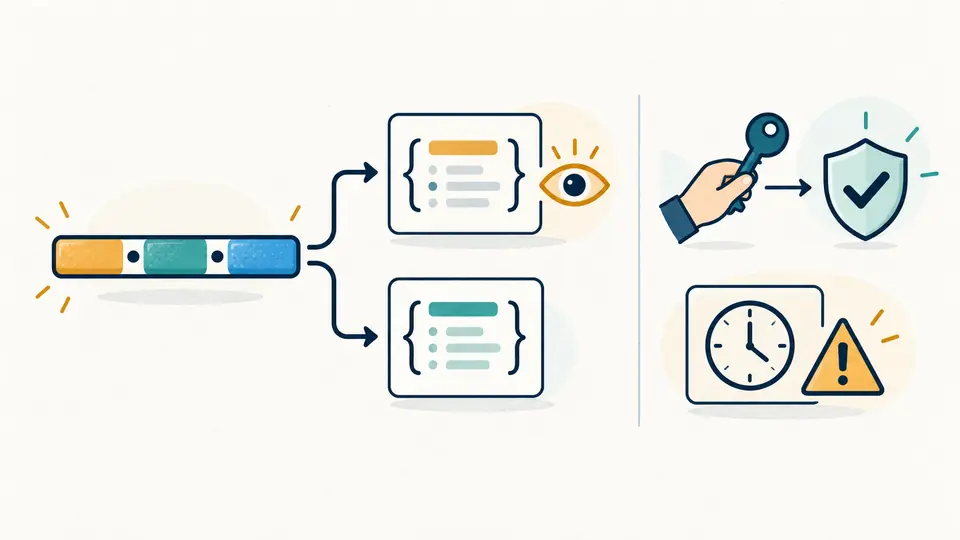
Decodificar JWT revela dados base64url sem precisar de chave. Verificar uma assinatura JWT exige uma chave pública escolhida à parte. Um token expirado pode ter uma assinatura correspondente, por isso o relatório não mistura as conclusões.
O Decodificador de JWT mostra assinatura e tempo em resultados independentes. Um token pode estar intacto e vencido, enquanto um JSON aparentemente correto pode ter sido forjado. Essa distinção ajuda a entender a recusa do servidor.
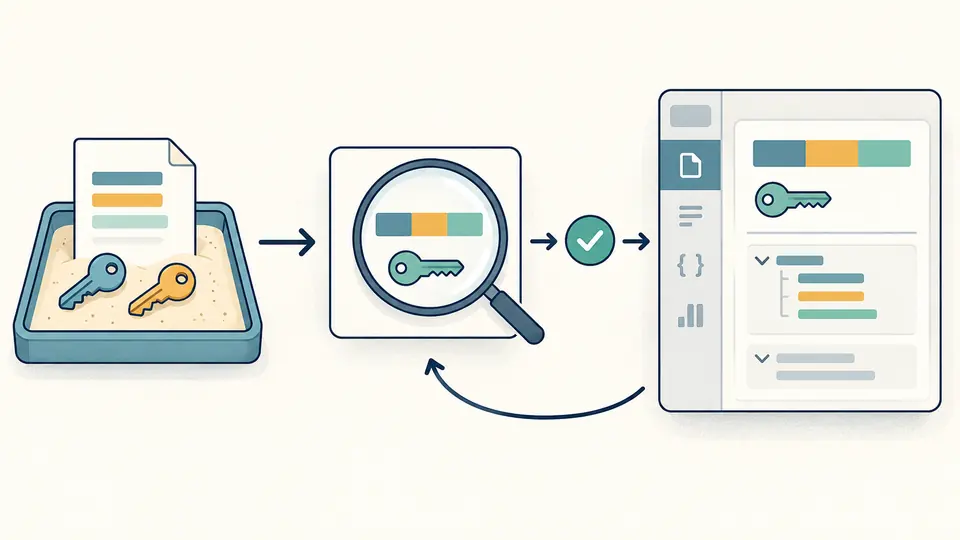
O gerador de testes cria um par de chaves temporário no navegador. Primeiro apresenta a prévia do token e da chave pública. Aplicar substitui as duas entradas; Desfazer recupera uma vez a entrada e o resultado anteriores.
A decodificação espera 350 ms depois das edições. Desative-a para usar Decodificar ou Ctrl/Cmd+Enter. Essa opção nunca inicia a verificação de assinatura nem a geração de testes.
Escolha RS256 ou ES256 e informe um JWK público ou SPKI PUBLIC KEY PEM. Preencha o emissor ou destinatário esperado quando necessário. Referências do cabeçalho não escolhem uma chave confiável.
Referência vazia usa a hora de cada execução. Um valor em segundos Unix permite repetir um instante. A ação da hora atual abre uma prévia; qualquer alteração impede exportar o resultado antigo até atualizá-lo.
Veja os dois objetos JSON e as informações de assinatura. O algoritmo declarado fica separado do esperado; kid e URLs não estabelecem confiança no payload JWT.
RS256 aceita RSA de 2048–8192 bits; ES256 usa P-256. Uma assinatura diferente é distinguida de uma chave inválida, de um algoritmo não suportado ou de erro de formato.
exp, nbf e iat são comparados com a referência e uma tolerância de 0–86400 segundos. iat futuro falha conforme a política deste depurador. Tempos ausentes continuam ausentes.
iss exige igualdade exata. aud pode ser texto ou uma lista contendo o destinatário esperado. Sem expectativa configurada, o campo fica sem verificação. A assinatura não concede acesso.
Não na leitura inicial. Para verificar, escolha explicitamente RS256 ou ES256 e informe a chave pública correspondente. O resultado da assinatura fica separado das verificações de tempo, emissor e destinatário.
iat indica emissão, nbf define o início e exp o fim da validade, em segundos Unix. Os valores são mostrados em UTC. As verificações usam a referência e a tolerância configuradas; iat futuro é sinalizado pela política desta ferramenta.
Sim. O vencimento não impede a leitura do cabeçalho e do payload. A assinatura ainda pode corresponder à chave, mas a verificação de exp falha. São resultados diferentes, apresentados separadamente.
Confira se são exatamente três segmentos sem Bearer, espaços ou preenchimento. base64url inválido, UTF-8 incorreto, JSON malformado, nomes duplicados e números com perda de precisão também provocam erro.
As entradas ficam apenas na memória da página. Não há armazenamento de rascunhos nem busca remota de chaves. Copiar ou baixar gera um relatório somente quando você escolhe essa ação.
Encontrou um resultado inesperado?
Use o Decodificador de JWT com o algoritmo esperado, uma chave pública conhecida e uma referência de horário definida; exporte apenas o relatório das entradas atuais.