Métadonnées du fournisseur

configuration OIDCVérifier les déclarations

Collez le document de découverte JSON. Activez la comparaison pour examiner une seconde configuration.

configuration OIDC

Document JSON A

Le traitement reste dans cet onglet. Aucune transmission, conservation ou récupération de données distantes.

Rapport des champs

Collez un document ou chargez un exemple.

Options

La valeur saisie est comparée exactement aux deux documents. Laissez vide pour ignorer cette comparaison.

Collez un document ou chargez un exemple.

Seules les métadonnées sont examinées, sans vérification du serveur, de sa disponibilité ni des signatures de jetons.

Une configuration OIDC peut être un JSON valide tout en désignant le mauvais émetteur. Pour diagnostiquer un changement de domaine ou de proxy, il faut conserver la valeur originale et la confronter aux attentes du client. Le rapport distingue les champs manquants des incohérences de déclaration.

Les métadonnées de découverte annoncent les points de terminaison et les capacités du fournisseur. Elles ne prouvent pas que ces services répondent dans votre environnement. Commencez par ce document, puis réservez les tests de connexion aux problèmes qui exigent une requête réelle.

Examiner une configuration OIDC en détail

Relier le diagnostic à sa déclaration

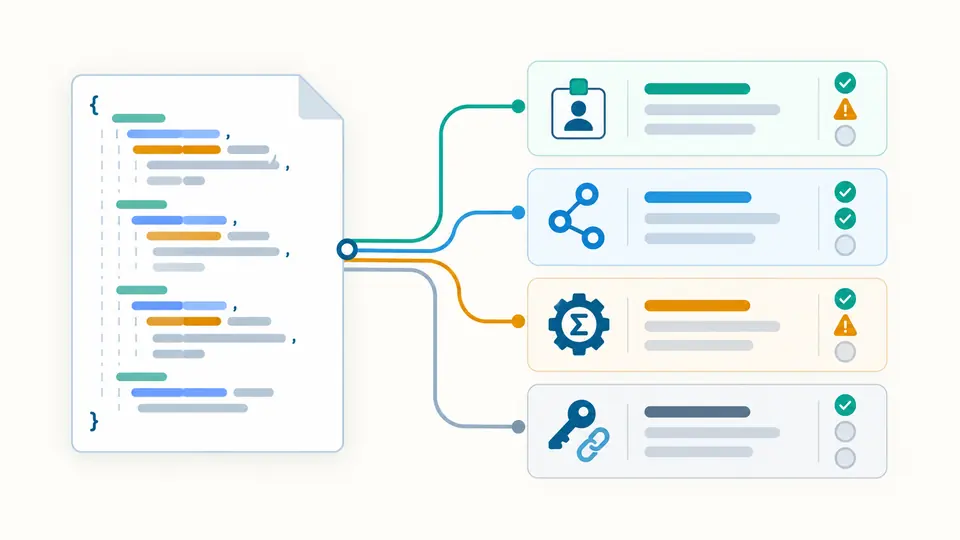
La configuration OIDC est regroupée par émetteur, points de terminaison, algorithmes et capacités. Les champs requis absents restent visibles. Les extensions hors périmètre sont marquées comme non vérifiées, et chaque emplacement permet de retrouver la déclaration dans le texte saisi.

Un document distribué en cartes d’émetteur, d’adresses, d’algorithmes et de clés

Comparer deux versions avant déploiement

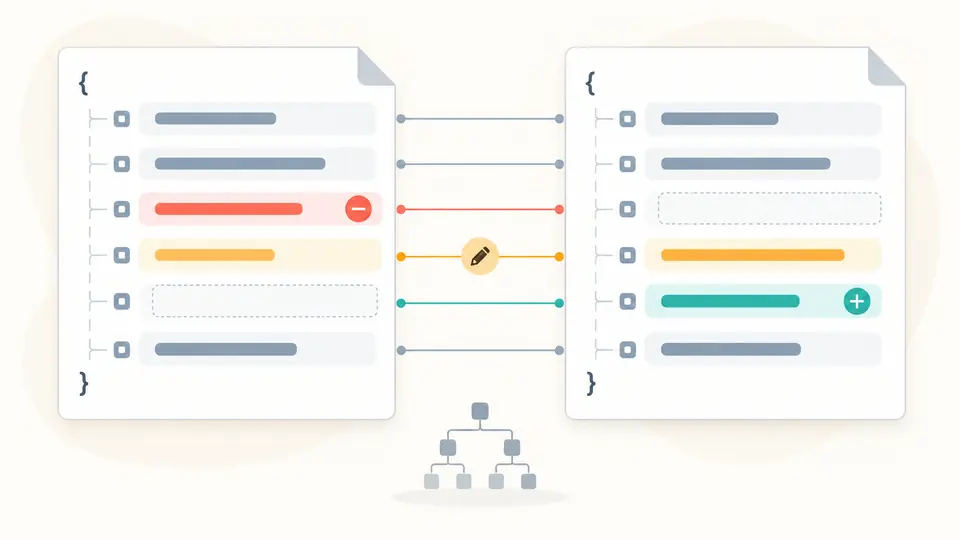
Placez la version actuelle en A et la prochaine en B. Chaque document reçoit ses propres diagnostics. Les ajouts, suppressions et modifications sont ensuite repérés par un chemin JSON Pointer, y compris dans les valeurs imbriquées des extensions.

Deux configurations dont les lignes ajoutées, supprimées et modifiées sont mises en correspondance

Trois repères pour lire les résultats

01

Choisir un émetteur attendu indépendant

La valeur facultative vaut pour les deux documents. La casse, le port explicite et la barre oblique finale sont conservés. Si les environnements ont volontairement des émetteurs différents, laissez ce champ vide.

02

Garder la maîtrise du lancement

L’analyse attend 350 ms après une modification. Désactivez-la pour utiliser le bouton ou Ctrl/Cmd + Entrée. Toute modification de saisie ou d’option rend le résultat précédent indisponible à l’export.

03

Lire chaque rapport puis les différences

Les vues A et B décrivent les problèmes de chaque document. La vue Différences décrit le passage de A à B. Les listes affichent 50 lignes à la fois ; les rapports copiés ou téléchargés restent complets.

Les déclarations examinées

Champs requis et cas conditionnel

issuer, le point d’autorisation, jwks_uri, les types de réponse et de sujet ainsi que les signatures ID Token sont requis. Le point de jetons ne peut manquer que si les réponses et les grants explicitement déclarés établissent un usage limité au flux implicite.

Adresses et égalité exacte

Les adresses de protocole doivent être des URL HTTPS absolues, sans identifiants ni fragment. issuer ne peut pas contenir de requête. La comparaison attendue ne normalise pas les URL, et un point de terminaison situé sur un autre hôte est autorisé.

Algorithmes et capacités déclarées

RS256 doit figurer dans la liste de signature ID Token. none y produit un avertissement mais constitue une erreur pour la signature d’authentification du client. Les listes de scopes, grants et valeurs booléennes sont examinées sans déduire une prise en charge réelle.

Différences sans arrondir les nombres

Les grands entiers et décimaux conservent leur précision. Les objets sont comparés sans tenir compte de l’ordre des clés ; les tableaux le sont par position. Les chemins JSON Pointer échappent correctement les caractères spéciaux et distinguent une absence de null.

Ce que le rapport ne démontre pas

Aucun essai de service distant
Le document n’est pas récupéré depuis une URL. Il n’y a ni connexion, ni échange de code, ni inscription de client, ni requête UserInfo. Le texte collé ne permet pas de tester TLS, CORS ou une panne réseau.
Une adresse de clés, pas une validation de jeton
jwks_uri se consulte et se copie, mais le jeu de clés n’est pas téléchargé. Une signature JWT nécessite des clés de confiance et les contraintes adaptées au jeton. Les diagnostics de métadonnées ne remplacent pas cette vérification.
Un périmètre de contrôle explicite
Les champs connus sont soumis aux types et conditions indiqués. Les adresses de documentation et de politique sont seulement contrôlées comme chaînes non vides ; les autres extensions restent non vérifiées. Un scope openid non annoncé ne prouve pas son absence.
JSON strict et limites locales
Chaque document accepte 100 000 caractères, 500 champs racine, 100 niveaux et 50 000 nœuds. Les clés dupliquées, commentaires et virgules finales sont refusés. Maximum : 5 000 différences et 4 096 caractères pour l’émetteur attendu. Les tableaux standard vides doivent être omis.
Aucune correction ni fusion
Réordonner un tableau produit une différence même si le fournisseur le traite comme un ensemble. 100 et 1e2 sont numériquement égaux. Aucune valeur par défaut n’est insérée. Le remplacement ou l’effacement d’une saisie existante passe par un aperçu et peut être annulé.

Questions sur la configuration OIDC

Où se trouve le document de découverte ?

Il est normalement publié sous le chemin de l’émetteur, avec le suffixe /.well-known/openid-configuration. Consultez les indications de votre fournisseur, récupérez le JSON par votre procédure habituelle et collez-le ici. Cette page ne récupère pas les URL.

Pourquoi un outil de découverte rencontre-t-il une erreur CORS ?

Un navigateur qui accède à un serveur distant a besoin des autorisations Cross-Origin appropriées. Ici, le contenu est collé : aucune requête distante ni vérification des en-têtes CORS n’a lieu. Le rapport ne confirme donc pas les droits réseau du client.

JWKS se trouve-t-il toujours dans /.well-known/jwks.json ?

Non. Le champ jwks_uri indique la bonne adresse ; le chemin et même l’hôte peuvent varier. Le rapport affiche la déclaration, sans récupérer le jeu de clés ni certifier son contenu.

Pourquoi issuer diffère-t-il de la valeur attendue ?

Vérifiez HTTP contre HTTPS, le domaine public, le chemin du tenant et la barre oblique finale. Un proxy mal configuré peut publier une adresse interne. La comparaison conserve ces différences : modifier simplement l’attente ne corrige pas nécessairement la configuration.

Quel fichier de clés faut-il pour une connexion OIDC avec Keycloak ?

Keycloak annonce son jeu de clés publiques via jwks_uri. La bibliothèque cliente suit sa configuration pour obtenir les clés de vérification nécessaires. Cet outil affiche cette adresse ; il ne crée pas de fichier de clés et ne réalise pas de connexion.

Un résultat ou une erreur semble incorrect ?

Conserver des conclusions vérifiables

Associez le rapport à la version de la configuration OIDC examinée. Vous pourrez distinguer les changements de déclaration des comportements qui nécessitent encore un test de protocole.