01
Usar una expectativa independiente
El emisor esperado se aplica a ambos documentos. No se eliminan barras finales ni se normalizan mayúsculas o puertos. Si comparas dos entornos con emisores distintos a propósito, deja este campo vacío.
Metadatos del proveedor de identidad
Pega el documento de descubrimiento JSON. Activa la comparación para revisar una segunda configuración.
Todo se procesa en esta pestaña. No se envían, guardan ni solicitan datos externos.
Pega un documento o carga el ejemplo.
Se compara tal como se escribe con ambos documentos. Déjalo vacío para omitir la comprobación del valor esperado.
Pega un documento o carga el ejemplo.
Solo se revisan metadatos. No se verifica la identidad del servidor, su disponibilidad ni las firmas de tokens.
El descubrimiento OIDC permite conocer las direcciones y capacidades que publica un proveedor. Si una aplicación espera otro emisor, un JSON bien formado no resuelve el problema. Este visor mantiene la URL del emisor junto a sus diagnósticos para separar errores de formato y discrepancias de configuración.
Al cambiar un proxy o migrar un tenant, conserva el documento anterior y compáralo con el nuevo. La configuración de OpenID describe lo que se anuncia; después habrá que probar las peticiones y el inicio de sesión que correspondan al entorno.
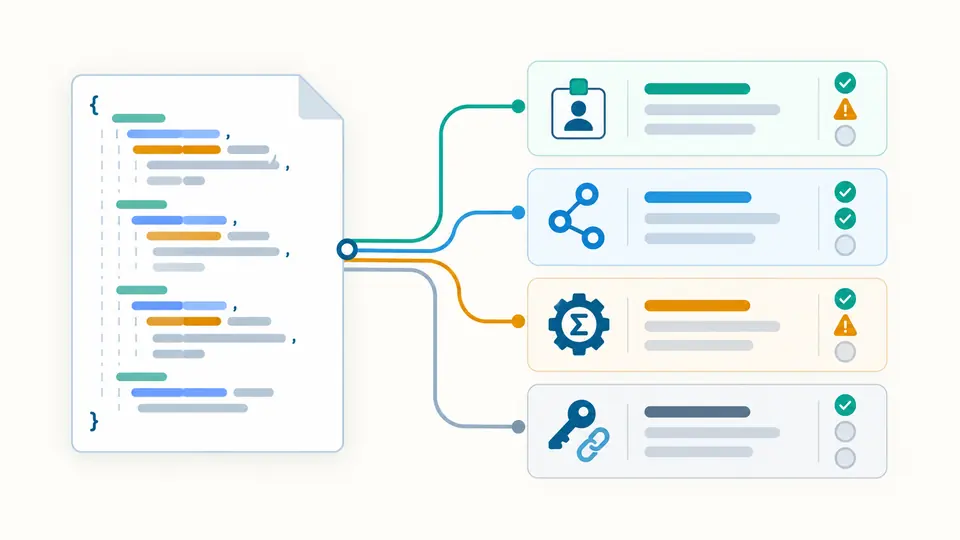
El descubrimiento OIDC se muestra por emisor, endpoints, algoritmos y capacidades. Los campos obligatorios ausentes permanecen en el informe. Las extensiones fuera del alcance se identifican como no comprobadas, y las posiciones permiten volver al texto original sin buscar el campo a mano.
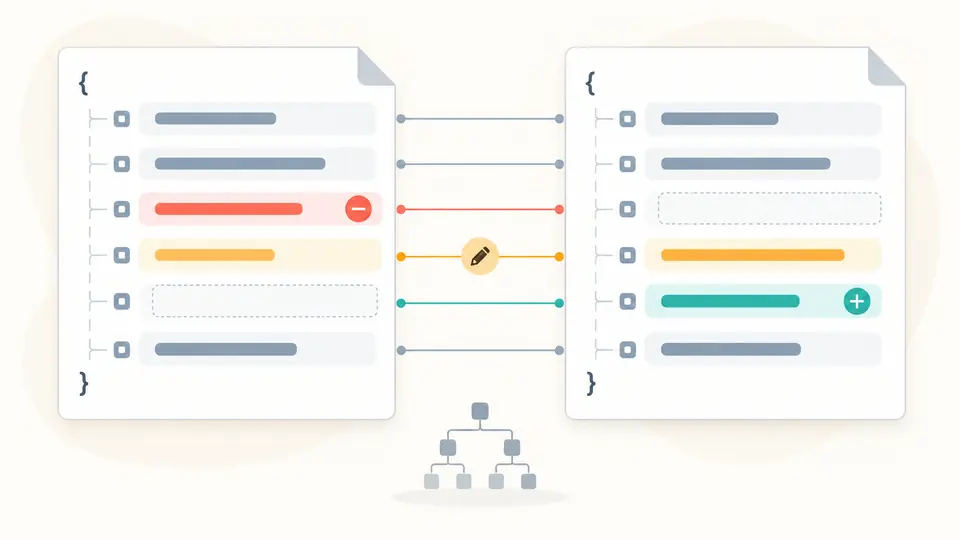
Introduce la versión anterior en A y la nueva en B. Cada documento tiene su propio informe, y la vista de diferencias describe el cambio de A a B. Los paths JSON Pointer señalan también los valores anidados de las extensiones.
El emisor esperado se aplica a ambos documentos. No se eliminan barras finales ni se normalizan mayúsculas o puertos. Si comparas dos entornos con emisores distintos a propósito, deja este campo vacío.
El análisis automático espera 350 ms tras una edición. Al desactivarlo puedes usar Analizar o Ctrl/Cmd + Enter. Cualquier cambio de entrada u opción deshabilita la exportación del resultado anterior hasta la nueva ejecución.
A y B muestran sus campos; Diferencias muestra adiciones, eliminaciones y cambios. Las ubicaciones llevan al editor correspondiente. Se muestran 50 elementos cada vez, pero el informe copiado o descargado contiene todos.
Comprueba issuer, endpoint de autorización, jwks_uri, tipos de respuesta y de sujeto, y algoritmos de firma de ID Token. El endpoint de tokens solo puede omitirse cuando las respuestas y los grants explícitos indican exclusivamente el flujo implícito.
Los endpoints de protocolo necesitan URL HTTPS absolutas sin credenciales ni fragmentos. issuer tampoco admite consultas. La comparación no normaliza el texto y permite endpoints en otro host; compartir dominio no es una condición general de Discovery.
La lista de firma de ID Token debe incluir RS256. none genera un aviso en esa lista y un error en firmas de autenticación del cliente. Se revisan scopes, grants y booleanos, pero las declaraciones no prueban que un algoritmo funcione en el servidor.
Los enteros grandes y decimales largos se conservan sin redondearlos mediante números de JavaScript. Los objetos ignoran el orden de claves y los arrays se comparan por posición. Los paths escapan correctamente barras y virgulillas.
Normalmente se publica bajo la ruta del emisor con el sufijo /.well-known/openid-configuration. Confirma la dirección en la documentación del proveedor, obtiene el JSON con tu procedimiento habitual y pégalo aquí. El visor no descarga direcciones.
Comprueba el esquema HTTP o HTTPS, el host público, la ruta del tenant y la barra final. Un proxy puede publicar una dirección interna por error. Aquí se comparan los caracteres originales para que esas diferencias no desaparezcan.
Si el navegador solicita metadatos a otro origen, el servidor debe permitir ese acceso mediante los encabezados adecuados. Este visor trabaja con texto pegado y no prueba esos permisos. Un informe sin errores no garantiza que tu aplicación pueda obtener el documento.
Keycloak anuncia su conjunto de claves públicas mediante jwks_uri. La biblioteca cliente obtiene las claves de verificación según su configuración. Este visor muestra la declaración; no crea un archivo de claves ni realiza el inicio de sesión.
No. Consulta jwks_uri en el documento del proveedor. Puede usar otra ruta u otro host. La comprobación local revisa la dirección como texto, no los valores de las claves publicadas.
¿Has detectado un error de cálculo o validación?
Guarda el informe del descubrimiento OIDC junto con la versión revisada. Así podrás distinguir una modificación declarada de un comportamiento que aún requiere una prueba real del protocolo.