01
Fija el origen cuando falte
Deja el origen vacío si el archivo ya incluye $ORIGIN. Un fragmento con @ o nombres relativos necesita una base. El TTL de respaldo de 3600 segundos solo se usa cuando no aparece un valor en la línea ni en $TTL.
Configuración de dominios
Revisa nombres completos y tiempos antes de añadir registros o exportar la zona.
El texto permanece en este navegador. No se envían consultas DNS.
SOA: servidor primario, nombre del buzón, serie, refresh, retry, expire, minimum. TXT/CAA: texto sin comillas exteriores.
3600 segundos · 0 d 1 h 0 min 0 s
11 registros · 0 advertencias
Hasta 1 MiB de texto UTF-8 y 5000 registros. No verifica el DNS activo. La salida normalizada también se limita a 1 MiB.
Al trasladar un archivo de zona a otro servidor, una línea aparentemente sencilla puede cambiar de significado. Este editor de zona DNS expande los nombres relativos y muestra de dónde procede cada TTL. Revisa esos valores antes de copiar registros fuera de su contexto original.
La entrada y el resultado se muestran por separado. Aplicar una vista previa es el paso que modifica el texto de entrada. La comprobación local no demuestra que el servidor autoritativo esté usando esa versión; conserva las validaciones del proveedor como parte de la importación.
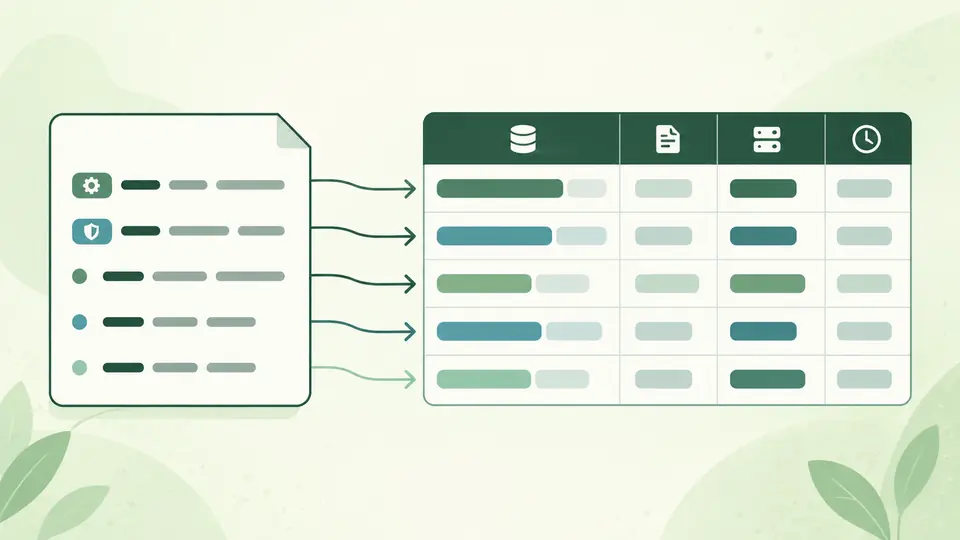
El editor de zona DNS interpreta la sangría como herencia del propietario anterior y añade el origen a los destinos relativos. La tabla muestra el nombre completo y el TTL efectivo según el archivo y las opciones. Los puntos finales sospechosos se señalan sin corregirlos por su cuenta.
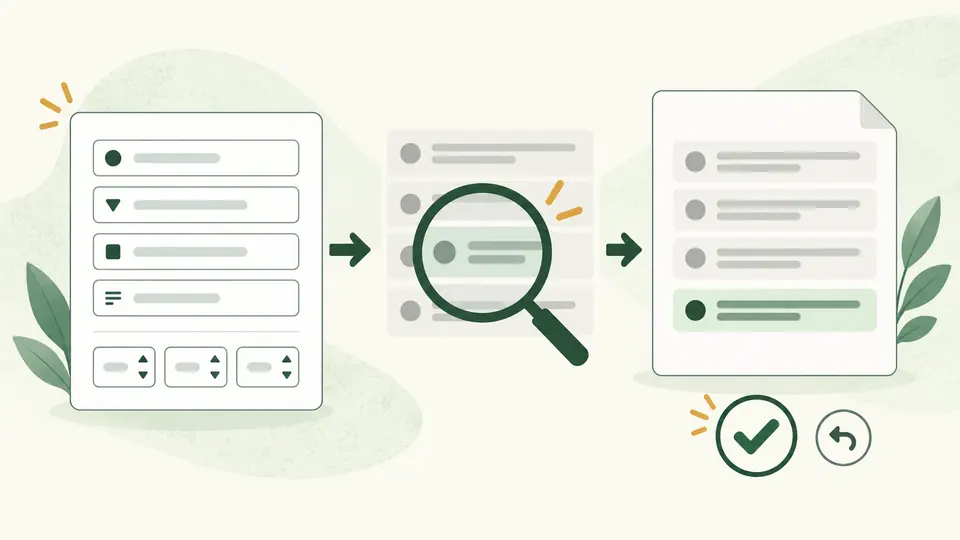
El constructor separa prioridad, peso y puerto en SRV, y banderas, etiqueta y valor en CAA. La línea nueva se comprueba junto con los registros existentes. Si introduce un CNAME incompatible con otros datos del mismo nombre, la incorporación se detiene antes de aplicar.
Deja el origen vacío si el archivo ya incluye $ORIGIN. Un fragmento con @ o nombres relativos necesita una base. El TTL de respaldo de 3600 segundos solo se usa cuando no aparece un valor en la línea ni en $TTL.
La vista de registros muestra los nombres expandidos, segundos y origen del TTL. El filtro por tipo solo cambia lo visible; la exportación sigue incluyendo toda la zona. Los diagnósticos enlazan a la línea del texto y la tabla carga grupos de 50 registros.
La revisión automática espera 350 ms tras la edición. Puedes desactivarla y ejecutar con el botón o Ctrl/Cmd + Enter. La vista previa cuenta registros afectados, comentarios y líneas vacías eliminadas. Deshacer restaura tanto la entrada como el resultado anterior.
Admite $ORIGIN, $TTL, @, propietarios omitidos, las dos posiciones de TTL e IN, comentarios con punto y coma y continuaciones entre paréntesis. Los tiempos SOA aceptan unidades BIND. La salida conserva el orden de los registros DNS y explicita sus nombres.
Lee y construye A, AAAA, NS, CNAME, MX, TXT, SOA, SRV, CAA y PTR. Comprueba direcciones y límites numéricos. En TXT conserva el orden de las cadenas y verifica que cada fragmento decodificado no supere los 255 bytes.
Detecta campos ausentes, direcciones incorrectas, comillas o paréntesis sin cerrar, duplicados y TTL distintos dentro de un RRset. Los conflictos y ciclos CNAME son errores. La falta de SOA o NS es una advertencia, útil al trabajar con fragmentos.
La calculadora de TTL DNS recibe segundos o duraciones como 1h30m y 1w2d. Presenta el total y el desglose en días, horas, minutos y segundos. No modifica registros ni calcula cuánto tiempo queda en la caché de un resolvedor remoto.
Pégalo en el editor de zona DNS y sigue las posiciones de los diagnósticos. Corrige primero los errores y después compara los nombres expandidos y las advertencias. La aceptación final corresponde al servidor o proveedor que cargará el archivo.
Se interpreta como relativo al origen actual. En example.com., mail se convierte en mail.example.com.; mail.example.com se convierte en mail.example.com.example.com. La tabla muestra esa expansión y no cambia automáticamente la intención de la línea.
Primero se usa la directiva $TTL activa. Si no existe, se aplica el respaldo configurado en la página, inicialmente 3600 segundos. La procedencia aparece en la tabla. El último campo de SOA no se toma como valor general para todos los registros.
No en esta versión. La primera directiva depende de otros archivos y la segunda necesita la expansión propia de BIND. Se indica la línea y se impide una exportación incompleta; el texto de entrada sigue disponible para que lo prepares o lo compruebes con el servidor.
Las habituales son issue, issuewild e iodef. Se permite una etiqueta alfanumérica de 1 a 15 caracteres y banderas de 0 a 255. El valor se entrecomilla y se escapa. No se verifica la política de emisión de la autoridad certificadora indicada.
¿Falta una comprobación útil?
Usa el editor de zona DNS para hacer explícitos los nombres y tiempos antes de preparar una importación.
Carga el ejemplo, compara una fila con el texto original y revisa la vista previa de un registro nuevo.