01
문맥이 없는 조각에는 origin 지정
파일에 $ORIGIN이 있으면 origin 입력란을 비워 두세요. @나 상대 이름만 있는 조각에는 기준 도메인이 필요합니다. TTL 설정의 3600초는 이 페이지의 대체 값이며, 레코드와 $TTL 모두에 값이 없을 때 사용합니다.
도메인 설정 작업 공간
존 파일의 이름과 TTL을 확인하고 새 레코드를 추가하기 전에 검토하세요.
텍스트는 이 브라우저에서만 처리하며 DNS 질의를 보내지 않습니다.
SOA: 주 서버, 관리자 이름, 일련번호, refresh, retry, expire, minimum. TXT/CAA: 바깥 따옴표 없이 입력하세요.
3600 초 · 0일 1시간 0분 0초
레코드 11개 · 경고 0개
UTF-8 텍스트 1MiB, 5000개 레코드까지. 실제 DNS 상태는 확인하지 않습니다. 정규화 출력도 1MiB로 제한합니다.
레코드 한 줄을 생성해 다른 존에 붙이면 상대 이름과 기본 TTL 때문에 의미가 바뀔 수 있습니다. DNS 레코드 생성기는 기존 파일의 마지막 origin 문맥에서 새 항목을 만들고, 전체 설정과 충돌하는지 먼저 검사합니다.
원문과 정규화 결과는 별개입니다. 자동 검사 중 결과가 오래되면 복사와 다운로드가 잠기며, 미리보기를 적용해야만 원문이 바뀝니다. 파일 검사가 성공해도 실제 네임 서버의 응답이나 도메인 위임을 확인한 것은 아닙니다.
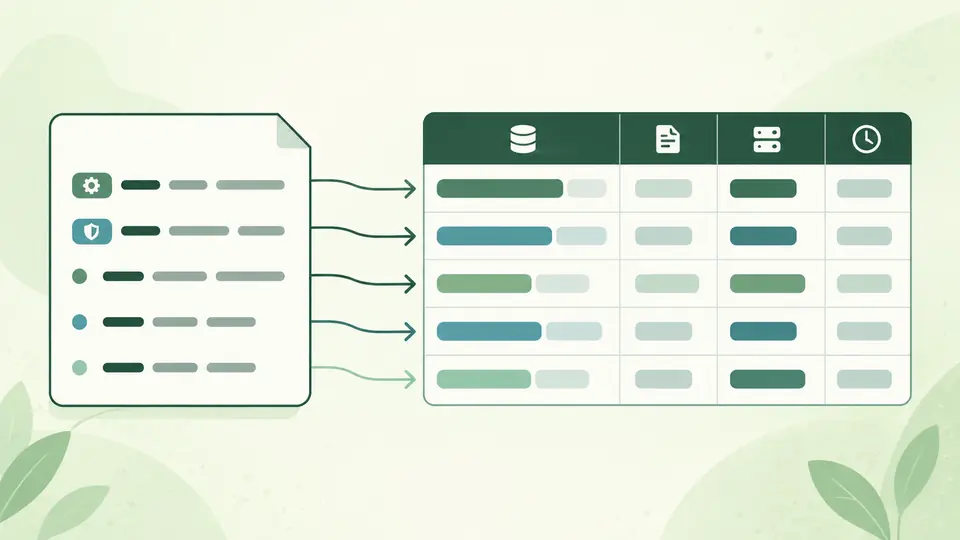
DNS 레코드 생성기에서 존 파일을 읽으면 들여쓴 행이 물려받은 소유자 이름과 TTL 출처를 볼 수 있습니다. 끝에 점이 없는 대상은 현재 origin에 붙여서 보여 줍니다. 사용자의 의도를 추측해 점을 추가하거나 주소를 바꾸지는 않습니다.
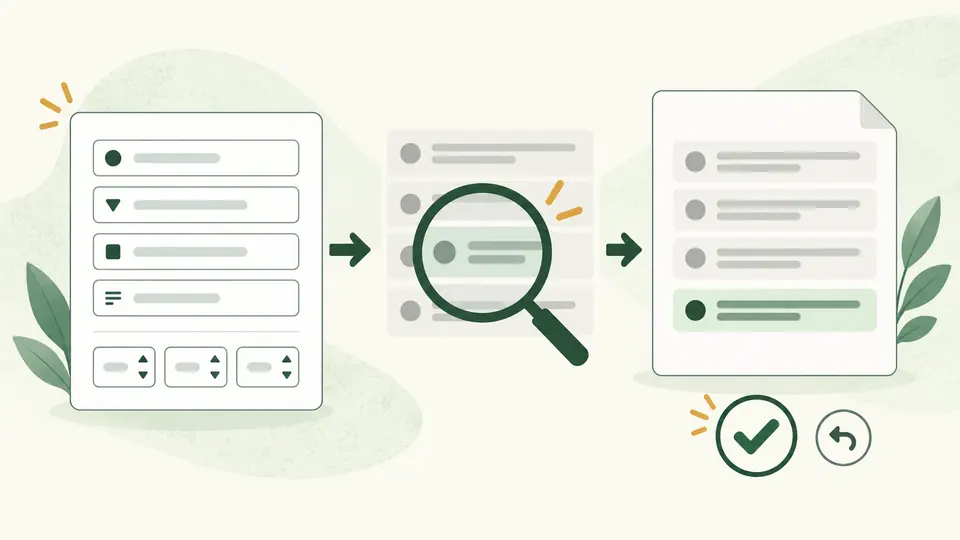
SRV 레코드의 우선순위, 가중치, 포트는 각각 입력하고 CAA는 플래그, 태그, 값을 나눠 작성합니다. 생성된 한 줄을 기존 존에 추가한 상태로 검사합니다. CNAME과 다른 종류의 데이터가 겹치면 미리보기 적용 전에 알려 줍니다.
파일에 $ORIGIN이 있으면 origin 입력란을 비워 두세요. @나 상대 이름만 있는 조각에는 기준 도메인이 필요합니다. TTL 설정의 3600초는 이 페이지의 대체 값이며, 레코드와 $TTL 모두에 값이 없을 때 사용합니다.
레코드 표는 완전한 소유자 이름과 TTL 초 단위 값, 출처를 표시합니다. 종류 필터는 표시만 바꾸며 다운로드할 존 전체에는 영향을 주지 않습니다. 진단을 누르면 해당 원문 위치로 이동하고 긴 표는 50개씩 볼 수 있습니다.
자동 검사는 입력이 멈춘 뒤 350밀리초 후 실행됩니다. 스위치를 끄면 버튼이나 Ctrl/Cmd + Enter로 검사합니다. 정규화 적용 전에 레코드 수와 삭제될 주석·빈 줄 수를 확인하세요. 되돌리면 입력과 결과가 함께 복구됩니다.
$ORIGIN, $TTL, @, 소유자 생략, TTL과 IN 순서 변경, 세미콜론 주석과 괄호로 연결된 여러 줄을 처리합니다. SOA 시간 값에는 1h 같은 단위를 쓸 수 있으며 출력은 명시적인 이름과 초 단위 값으로 정리됩니다.
A, AAAA, NS, CNAME, MX, TXT, SOA, SRV, CAA, PTR을 분석하고 생성합니다. IP 주소와 정수 범위를 검사합니다. TXT는 여러 문자열 조각의 순서를 유지하고, 해석된 각 조각을 255바이트 제한으로 확인합니다.
누락된 필드, 잘못된 주소, 닫히지 않은 따옴표와 괄호, 중복 레코드, 같은 RRset의 다른 TTL을 표시합니다. CNAME 충돌과 순환은 오류입니다. SOA나 NS가 빠진 파일 조각은 경고로 남겨 계속 살펴볼 수 있습니다.
TTL 계산기는 정수 초와 1h30m, 1w2d 같은 단위를 받아 총 초와 일·시·분·초를 표시합니다. 결과를 원문에 자동 반영하지 않습니다. 다른 서버에 남아 있는 캐시 시간이나 전파 완료 시점을 알아내는 기능은 아닙니다.
일부 생성기는 기본값과 같은 TTL을 생략합니다. 여기서는 생성한 줄과 정규화 출력에 항상 초 단위 TTL을 기록합니다. 3600도 생략하지 않으므로 기본 TTL이 다른 파일로 옮길 때 문맥을 덜 혼동하게 됩니다.
파일의 상대 이름은 현재 origin으로 해석한 뒤 완전한 이름으로 출력합니다. 이름 끝에 점이 있으면 이미 절대 이름이므로 그대로 사용합니다. example.com을 언제나 절대 이름으로 바꾸는 식의 자동 교정은 하지 않습니다.
DNS 레코드 생성기는 IPv4·IPv6 구문과 지원하는 DNS 이름 표기를 검사합니다. 다만 도메인이 존재하는지, 대상 서버가 응답하는지, MX나 SRV가 실제 서비스로 연결되는지는 확인하지 않습니다.
issue, issuewild, iodef가 일반적인 태그입니다. 1~15자의 영숫자 태그와 0~255의 플래그를 입력할 수 있고 값은 인용과 이스케이프 처리를 합니다. 인증 기관의 발급 정책까지 검증하는 것은 아닙니다.
공백으로 시작한 행은 직전 레코드의 소유자 이름을 상속합니다. @의 다른 표기가 아닙니다. 이전 소유자가 없으면 오류를 표시하고, 있으면 표와 정규화 결과에 그 이름을 명시합니다.
필요한 검사가 없나요?