Configuration DNS

éditeur de zone DNS

Dépliez les noms, préparez un enregistrement et examinez les diagnostics du fichier.

éditeur de zone DNS

Zone saisie

Résultat

Le texte reste dans ce navigateur. Aucune requête DNS n’est envoyée.

Contexte d’analyse

Créer un enregistrement

SOA : serveur primaire, nom de boîte, série, refresh, retry, expire, minimum. TXT/CAA : texte sans guillemets extérieurs.

Calculateur de TTL

3600 secondes · 0 j 1 h 0 min 0 s

11 enregistrements · 0 avertissements

Jusqu’à 1 Mio de texte UTF-8 et 5000 enregistrements. Aucun contrôle du DNS actif. La sortie normalisée est également limitée à 1 Mio.

Lors d’un changement d’hébergeur, un fichier de zone peut masquer des dépendances derrière des noms courts. Cet éditeur de zone DNS affiche le propriétaire complet et l’origine de chaque TTL. Vous pouvez ainsi vérifier le sens d’une ligne avant de la déplacer dans une autre zone.

Le texte saisi et le résultat restent séparés. Seule l’application d’un aperçu remplace l’entrée. Un fichier accepté par les contrôles locaux doit encore être vérifié par le service ou le serveur qui le chargera ; sa syntaxe ne prouve pas que les réponses DNS sont déjà à jour.

Pourquoi utiliser cet éditeur de zone DNS ?

Voir ce que les raccourcis désignent

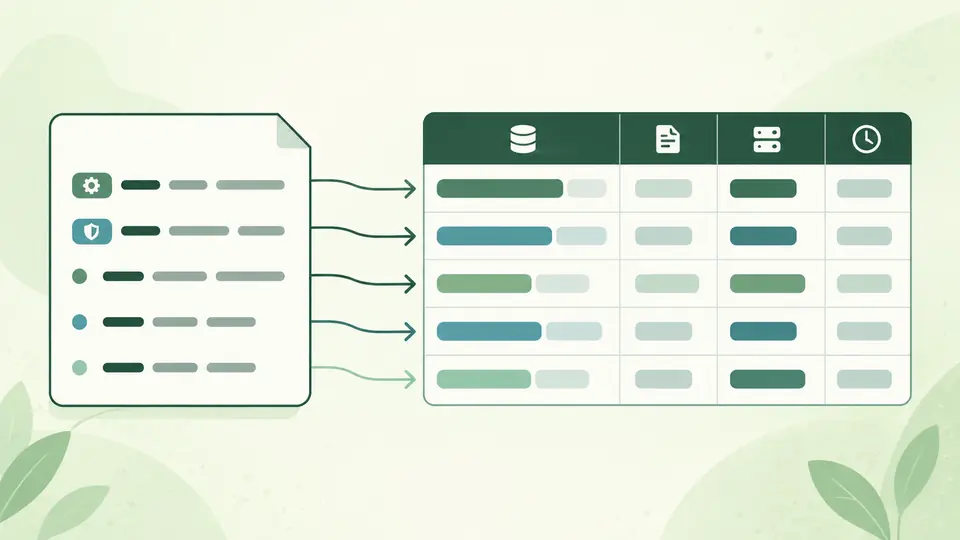
Cet éditeur de zone DNS résout les propriétaires hérités des lignes indentées et les cibles relatives à $ORIGIN. La table distingue le TTL de la ligne, celui de la directive et la valeur de secours. Un point final suspect est signalé sans modifier automatiquement le nom.

Un fichier de zone abrégé devient une table de noms complets et de valeurs TTL.

Contrôler une nouvelle ligne dans la zone

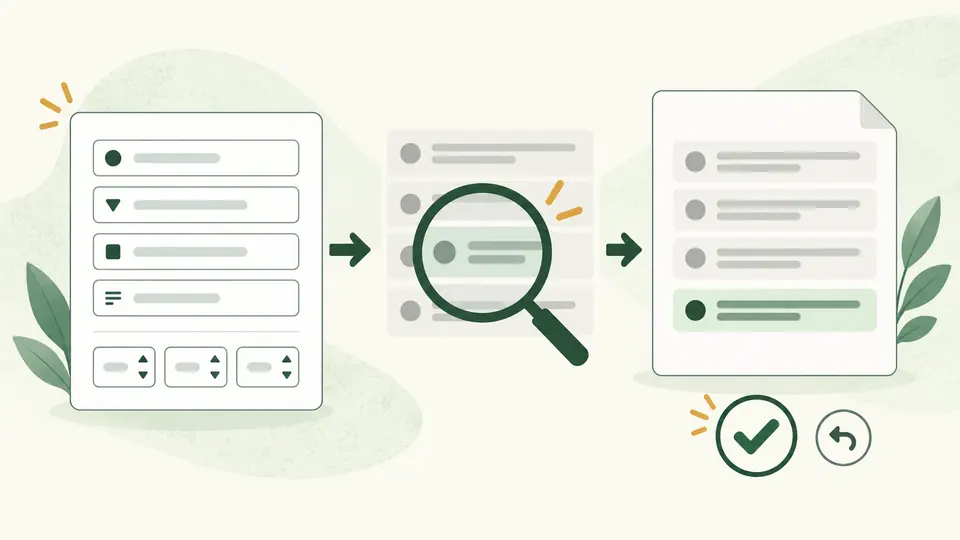
Le formulaire distingue priorité, poids et port pour SRV, puis drapeaux, tag et valeur pour CAA. L’aperçu examine l’ajout dans le fichier existant. Une ligne CNAME qui entre en conflit avec un autre type au même nom est refusée avant l’application.

Un enregistrement de service est comparé à la zone existante avant son application.

Trois vérifications avant de modifier

01

Choisir les valeurs de secours

Laissez l’origine vide si le fichier contient $ORIGIN. Un fragment avec @ ou des noms relatifs exige une origine. Le TTL de secours vaut initialement 3600 secondes et ne sert que si la ligne et $TTL ne donnent aucune valeur.

02

Comparer la table au texte

La vue des enregistrements affiche les noms complets, les secondes et la provenance du TTL. Filtrer par type modifie uniquement l’affichage, jamais le fichier exporté. Les diagnostics mènent à la ligne source et la table s’étend par groupes de 50.

03

Appliquer une modification vérifiée

Le contrôle automatique attend 350 ms après la saisie. Désactivez-le pour utiliser le bouton ou Ctrl/Cmd + Enter. L’aperçu de formatage compte les lignes d’enregistrement réécrites, les commentaires et les lignes vides retirés. Une annulation restaure l’entrée et le résultat ensemble.

Comprendre les noms et les durées

Lire la structure BIND

Le parseur traite $ORIGIN, $TTL, @, le propriétaire omis, les deux ordres TTL/IN, les commentaires après un point-virgule et les parenthèses de continuation. Les temps SOA acceptent les unités BIND. L’ordre des enregistrements DNS reste identique.

Créer dix types usuels

A, AAAA, NS, CNAME, MX, TXT, SOA, SRV, CAA et PTR sont pris en charge. Adresses et champs numériques sont vérifiés. Les fragments TXT restent séparés et ordonnés ; chacun doit contenir au plus 255 octets après interprétation des échappements.

Repérer des incohérences locales

Le contrôle signale les doublons, les TTL divergents au sein d’un RRset, les conflits et les boucles CNAME. Les champs manquants et adresses incorrectes sont des erreurs. L’absence de SOA ou de NS reste un avertissement pour permettre l’étude de fragments.

Convertir une durée sans toucher au fichier

Le calcul du TTL DNS accepte des secondes ou des valeurs comme 1h30m et 1w2d. Il affiche le total et sa décomposition en jours, heures, minutes et secondes. Il ne modifie pas la zone et ne mesure pas le temps restant dans un cache distant.

Portée du contrôle et limites du format

Aucune interrogation ni publication
L’outil ne lance ni requête DNS, ni AXFR, ni publication, ni vérification de délégation ou de signature DNSSEC. La présence d’une adresse bien formée ne suffit pas à confirmer la disponibilité du serveur ou du service de messagerie.
Un sous-ensemble explicite
Seuls la classe IN et les dix types annoncés sont interprétés. $INCLUDE, $GENERATE, les types inconnus et les noms DNS échappés par barre oblique inverse bloquent l’export complet. Les échappements de texte TXT et CAA sont acceptés. Les fichiers externes doivent être développés au préalable.
Des changements de présentation visibles
La sortie explicite les noms et les TTL numériques, conserve l’ordre et les fragments TXT, retire les commentaires et les lignes vides. Elle rassemble les enregistrements multilignes. Elle ne trie pas, ne supprime pas les doublons et n’incrémente pas le numéro de série SOA.
La valeur de secours appartient à l’outil
Le défaut de 3600 secondes ne simule pas le comportement historique d’un serveur. Le minimum SOA ne remplace pas automatiquement $TTL. Des TTL différents pour le même nom et type sont conservés avec un avertissement ; harmonisez-les avant l’import.
Une seule entrée bornée
La limite est de 1 Mio de texte UTF-8 et 5000 enregistrements. Aucun import par URL ou projet multifichier n’est prévu. Une erreur ou un résultat périmé désactive la copie et le téléchargement. Les avertissements restent consultables avant utilisation. La sortie normalisée est également limitée à 1 Mio.

Questions sur cet éditeur de zone DNS

Combien de temps faut-il pour que les changements DNS soient visibles ?

Le délai dépend notamment des caches et de leurs anciens TTL. Cet éditeur de zone DNS ne publie rien et ne suit pas ces caches : appliquer un aperçu modifie seulement le texte local. Vérifiez les réponses du serveur autoritatif après votre déploiement.

Que se passe-t-il si le nom cible n’a pas de point final ?

Il est relatif à l’origine courante. Sous example.com., mail devient mail.example.com., mais mail.example.com devient mail.example.com.example.com. La table montre ce résultat ; elle ne décide pas à votre place si le nom devait être absolu.

Quel TTL est utilisé si une ligne n’en indique pas ?

La directive $TTL en vigueur est utilisée en priorité. Sinon, la valeur de secours choisie dans les options s’applique, initialement 3600 secondes. La table donne sa provenance. Le dernier champ SOA n’est pas traité comme un défaut général.

$INCLUDE et $GENERATE sont-ils reconnus ?

Ces directives sont détectées mais ne sont pas exécutées. L’une nécessite un autre fichier, l’autre une expansion spécifique à BIND. L’export complet est bloqué pour ne pas produire une zone qui omet silencieusement des enregistrements.

Quels tags CAA peut-on saisir ?

Les tags courants sont issue, issuewild et iodef. Le formulaire accepte un tag alphanumérique de 1 à 15 caractères et des drapeaux de 0 à 255. Il cite et échappe la valeur sans vérifier la politique de l’autorité de certification mentionnée.

Un contrôle utile manque ?

Ouvrir cet éditeur de zone DNS

Cet éditeur de zone DNS aide à relire les relations entre noms et durées avant un import.

Commencez par l’exemple, comparez la table au texte, puis examinez l’aperçu d’un ajout.