01
确认 origin 和兜底 TTL
文件已经包含 $ORIGIN 时,可让默认 origin 保持空白。只粘贴带 @ 或相对名称的记录片段时,需要填写 origin。3600 秒是本工具提供的兜底值,仅在记录和 $TTL 都未指定时使用。
域名配置工作台
从 Zone 文本查看完整记录,构建新条目并定位本地问题。
Zone 文本仅在当前浏览器处理,不发送 DNS 查询。
SOA:主服务器、邮箱名称、序列号、刷新、重试、过期、minimum。TXT/CAA:填写原始文本,不加外层引号。
3600 秒 · 0 天 1 时 0 分 0 秒
11 条记录 · 0 条警告
最多 1 MiB 的 UTF-8 文本和 5000 条记录。本地检查不核验在线 DNS。 规范化输出同样限制为 1 MiB。
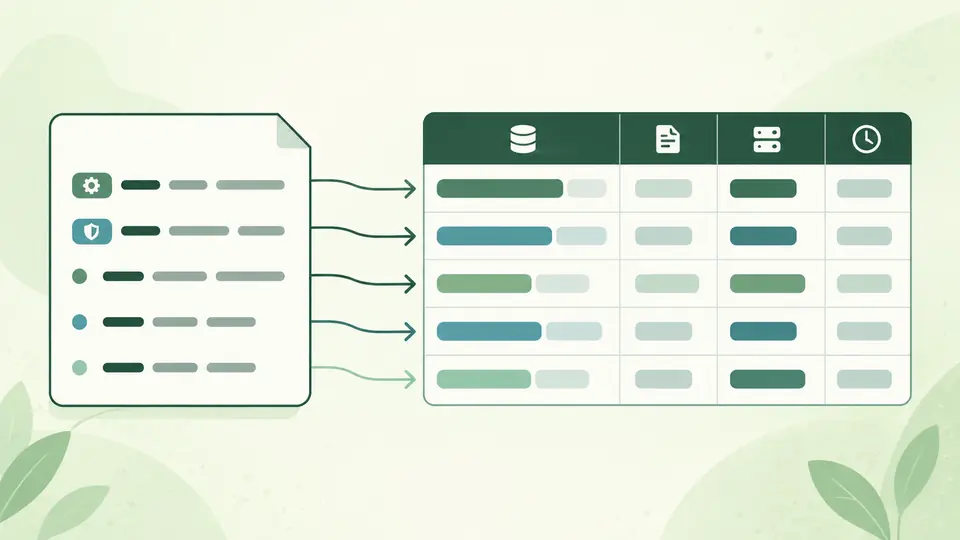
迁移域名配置时,从服务商导出的 DNS 区域文件往往包含大量简写。同一行记录放在不同的 $ORIGIN 下面,可能指向完全不同的名称。先看展开后的记录表,确认记录名、目标和 TTL 来源,比直接替换文本更容易发现上下文错误。
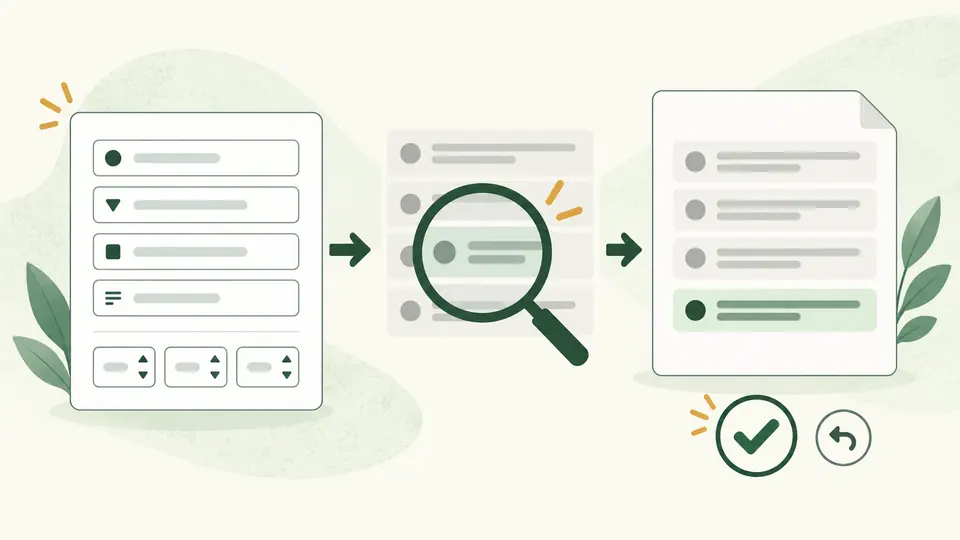
这里编辑的是文件副本。修改输入后,右侧结果会更新;只有确认预览并应用,格式化内容才会覆盖原文。检查结果描述的是当前支持的语法与部分文件内部关系,实际导入仍应遵循目标服务器的校验规则。
DNS 区域文件中的行首空白会继承上一条记录名,末尾没有点的目标则会追加当前 origin。表格显示真正展开后的名称,且区分 TTL 来自记录本身、$TTL 指令还是页面兜底参数;不会替你猜测哪个点应该补上。
DNS 记录生成器与现有文本放在同一工作台。构建 SRV 时分别填写优先级、权重、端口与目标;构建 CAA 时填写标志、标签和值。先预览新记录加入后的文件,若出现 CNAME 冲突则停止追加,避免单条语法正确却破坏整体关系。
文件已经包含 $ORIGIN 时,可让默认 origin 保持空白。只粘贴带 @ 或相对名称的记录片段时,需要填写 origin。3600 秒是本工具提供的兜底值,仅在记录和 $TTL 都未指定时使用。
切换到记录表,查看完整名称和每条 TTL 的来源。按类型筛选只影响查看范围,导出的 Zone 仍包含全部记录。点击诊断可定位源行;超过 50 条时按批继续显示,避免长列表挡住工作台。
自动检查会在停顿 350 毫秒后运行;关闭后可用 Ctrl/Cmd + Enter 手动执行。应用格式化前会说明重写记录数、移除注释数与空行数。撤销会一起恢复修改前的输入与结果。
支持 $ORIGIN、$TTL、@、行首继承、TTL 与 IN 的两种顺序、分号注释及括号续行。Zone 文件格式化会保持记录顺序,写出完整名称和数字秒数,并将多行 SOA 展开为单行。
可解析与构建 A、AAAA、NS、CNAME、MX、TXT、SOA、SRV、CAA、PTR。地址和整数参数都要通过本地检查。TXT 保留多个字符串片段的顺序,并按解码后的字节数检查每段 255 字节上限。
诊断包括无效地址、字段缺失、未闭合引号或括号、重复记录、同一记录集的 TTL 不一致,以及 CNAME 冲突或循环。缺少 SOA 或 NS 时给出警告,允许用户处理不完整的记录片段。
TTL 计算支持整数秒和 1h30m、1w2d 等 BIND 单位组合,同时显示总秒数与天、时、分、秒。换算框不会改动文件,也无法知道远端缓存已经经过了多久。
把文件粘贴到 DNS 区域文件工作台,先处理带源行位置的错误,再查看展开记录与警告。本地检查能发现已支持类型的语法问题和部分冲突;最终是否可加载,仍以实际 DNS 服务器或服务商的校验为准。
它会被当作相对名称。若 origin 是 example.com.,mail 会展开为 mail.example.com.,而 mail.example.com 会展开为 mail.example.com.example.com.。表格展示这个结果,不会擅自修复相对目标。
先看当前生效的 $TTL;如果也没有,就使用选项中的兜底值,默认 3600 秒。SOA 最后一个字段表示负缓存相关时间,本工具不会把它自动当作所有记录的默认 TTL。
暂不处理。前者需要读取其他文件,后者需要执行 BIND 特有的批量展开语法。工作台会保留原输入、标记所在行并停止完整导出,避免把未解析的记录静默丢掉。
常见标签有 issue、issuewild 和 iodef。构建器接受长度 1–15 的字母数字标签和 0–255 的标志,并为值补上引号与必要转义。它检查记录形式,不判断指定 CA 是否允许签发或策略是否符合业务要求。
还缺少哪项检查?