01
Distinguer domaine et nom local
Le mode domaine demande deux étiquettes au minimum. Le mode hôte accepte printer. Ici, FQDN demande un point racine explicite et accepte également com. Aucun suffixe de recherche du système n’est ajouté.
DNS & Domains
Un nom seul par ligne. Choisissez le mode correspondant au champ que vous configurez.
Les noms sont vérifiés dans ce navigateur, sans requête DNS ni visite du domaine saisi.
Au moins deux étiquettes ; le point final est facultatif. Aucune liste de TLD n’est consultée.
UTS #46 non transitionnel · STD3 · NFC · Contrôles Bidi et caractères de jonction.
100 lignes non vides au maximum ; 65 536 unités UTF-16 au total, 4 096 par ligne. Le JSON inclut les entrées invalides.
Ouvrir le convertisseur PunycodeLa saisie ou le mode a changé. Relancez la validation avant l’export.
Un Validateur de noms de domaine sert à distinguer une faute de saisie d’un problème de configuration. Un accent, un point compatible ou une étiquette trop longue après encodage peut expliquer un refus. Comparez la forme d’origine avec la forme ASCII avant de modifier les paramètres du service.
Le Validateur de noms de domaine compte les octets des étiquettes encodées. Une partie courte avec des accents peut produire une forme xn-- plus longue. Les longueurs du nom ASCII et du format DNS sont distinctes ; le point racine final reste visible sans entrer dans les 253 octets du corps.
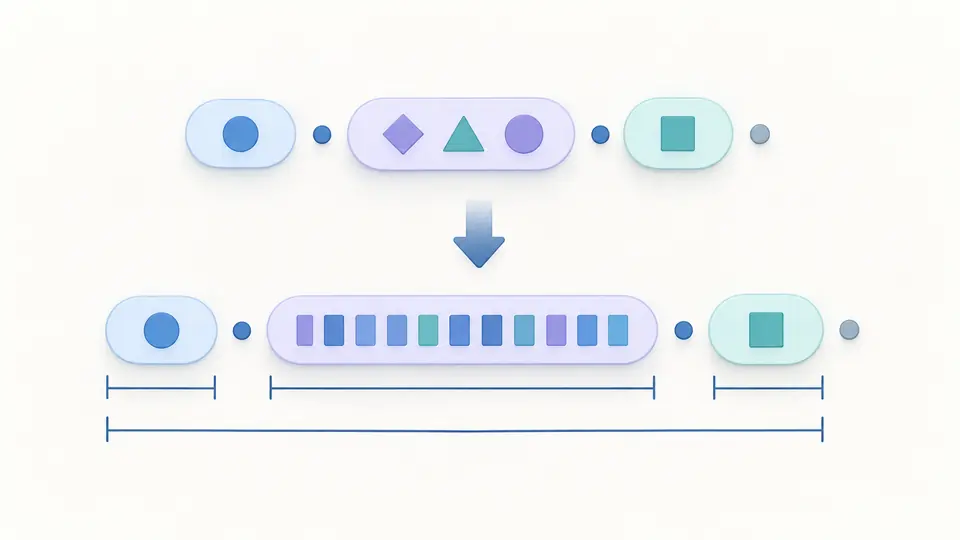
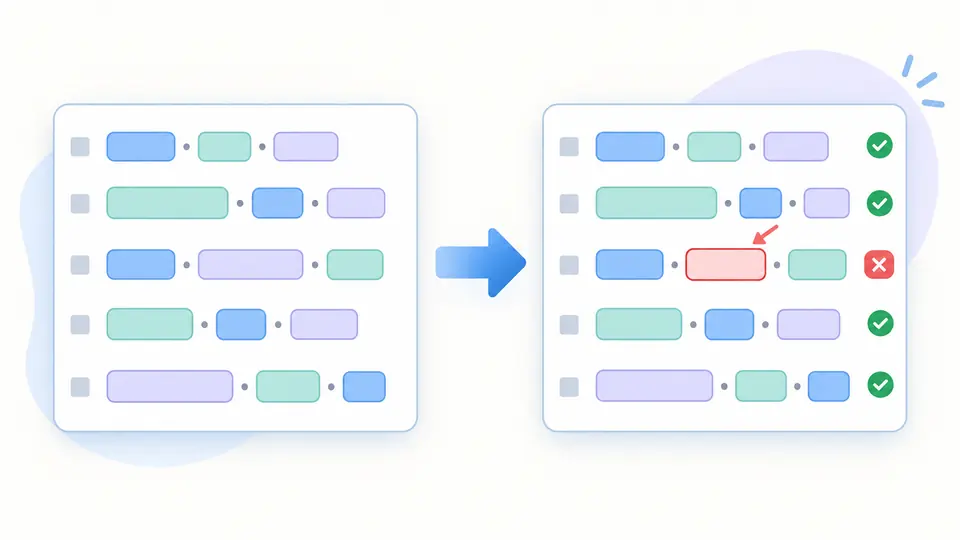
L’ordre, les doublons et les numéros de ligne d’origine restent dans le rapport. Une erreur ne masque pas les autres résultats. Le JSON inclut les noms invalides et des codes de diagnostic stables, ce qui permet de garder une trace des corrections nécessaires.
Le mode domaine demande deux étiquettes au minimum. Le mode hôte accepte printer. Ici, FQDN demande un point racine explicite et accepte également com. Aucun suffixe de recherche du système n’est ajouté.
Ouvrez les détails des étiquettes pour lire leurs longueurs. La normalisation peut changer la casse ou les points compatibles ; le traitement non transitionnel conserve ß. Le texte d’entrée reste intact.
Désactivez l’automatisme pour utiliser Valider ou Ctrl/Cmd + Entrée. Toute modification désactive immédiatement l’ancien export. Les exemples et l’effacement affichent d’abord le nombre de lignes remplacées ; l’annulation restaure ensemble la saisie et le rapport.
Unicode et les étiquettes xn-- suivent le même profil strict UTS #46 non transitionnel. Il vérifie les caractères STD3, les traits d’union, le texte bidirectionnel et le contexte des caractères de jonction. Un encodage ACE mal formé n’est pas accepté simplement parce qu’il utilise de l’ASCII.
Chaque étiquette encodée contient de 1 à 63 octets. Le nom ASCII avec ses points séparateurs ne dépasse pas 253 octets hors point racine. Le format DNS non compressé atteint au maximum 255 octets, avec les octets de longueur et celui de la racine.
La syntaxe des noms de domaine est contrôlée séparément pour chaque ligne non vide, jusqu’à 100 noms. Les lignes vides ne changent pas les numéros d’origine. Les 50 premiers résultats sont affichés, puis les suivants sur demande. L’export conserve toujours toutes les entrées.
Chaque étiquette peut occuper au maximum 63 octets après conversion ASCII. Le nom avec séparateurs est limité à 253 octets sans point racine ; avec ce point final, la représentation peut atteindre 254 caractères. Les 255 octets du format DNS comptent aussi les longueurs et la racine, pas seulement le texte affiché.
Pas dans ce profil de nom d’hôte. Certains noms de service DNS, comme _dmarc ou _sip._tcp, utilisent pourtant un soulignement. Un refus ici indique que la chaîne ne respecte pas le profil sélectionné, et ne signifie pas que ces enregistrements DNS sont interdits.
Les règles de nom d’hôte et d’IDN choisies refusent un trait d’union au début ou à la fin d’une étiquette. À l’intérieur, il est généralement permis, sauf notamment aux positions trois et quatre simultanément pour un nom non ACE dans ce profil strict.
Le nom est normalisé avec UTS #46 puis converti en Punycode. Les longueurs sont mesurées sur cette forme ASCII, et une entrée xn-- déjà encodée est également vérifiée. Le lien vers le convertisseur spécialisé ouvre un autre outil sans y envoyer automatiquement la saisie.
La syntaxe est une première vérification. Il faut ensuite contrôler séparément la disponibilité actuelle auprès d’un service de réservation ainsi que les exigences du registre et les droits attachés au nom envisagé. Cette page ne réalise pas ces contrôles : un résultat valide ne garantit pas que vous pourrez réserver le nom.
Un autre cas de domaine à vérifier ?
Utilisez le Validateur de noms de domaine pour relire les étiquettes encodées et conserver le résultat de chaque ligne avant la mise en configuration.