01
단일 이름과 절대 이름 구분
도메인 모드는 레이블이 두 개 이상이어야 합니다. printer는 호스트 이름 모드에서 검사하세요. 여기의 FQDN 모드는 끝의 점을 요구하며 com.도 허용합니다. 시스템 검색 접미사를 대신 붙이지 않습니다.
DNS & Domains
한 줄에 이름 하나를 입력하고, 실제 사용 용도에 맞는 검사 모드를 선택하세요.
이름 검사는 이 브라우저에서 수행하며 DNS 조회나 입력한 도메인 방문은 하지 않습니다.
레이블이 두 개 이상이어야 합니다. 끝의 점은 선택 사항이며 TLD 목록은 조회하지 않습니다.
UTS #46 비전환 처리 · STD3 · NFC · 양방향 텍스트 및 결합자 검사.
빈 줄을 제외한 최대 100개. 전체 65,536 UTF-16 단위, 한 줄 4,096 단위. JSON에 잘못된 항목도 포함됩니다.
Punycode 변환기 열기입력이나 모드가 바뀌었습니다. 내보내기 전에 다시 검증하세요.
도메인 이름 검증기는 서비스 설정에서 이름이 거부될 때 원인을 찾는 데 도움이 됩니다. 한글 이름이 짧아 보여도 인코딩한 레이블은 더 길 수 있습니다. 원문과 정규화된 ASCII를 나란히 확인한 뒤, 보고서에 표시된 원래 줄과 레이블을 수정하세요.
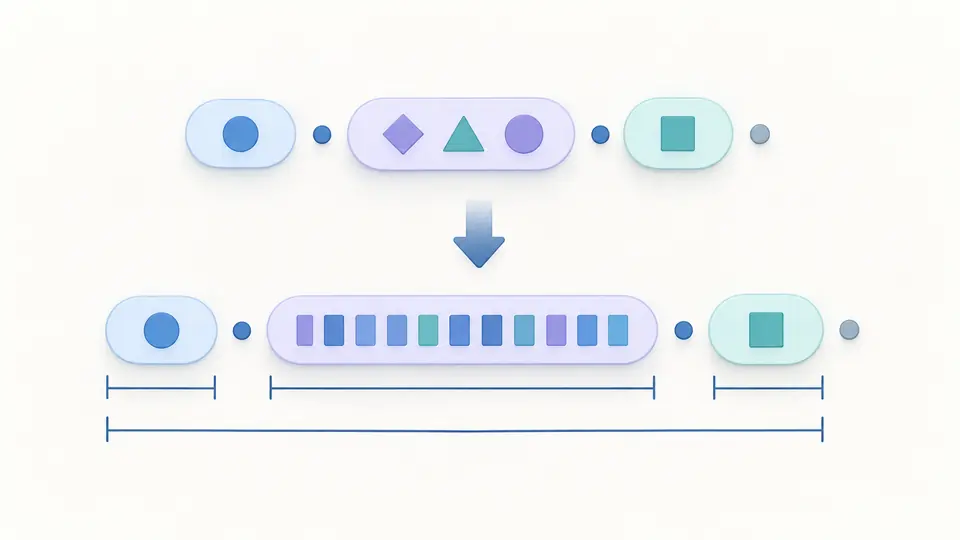
도메인 이름 검증기는 국제화 도메인 이름을 변환한 뒤 바이트를 셉니다. 짧은 한글 레이블이 긴 xn-- 표기로 바뀌어도 각 부분의 크기를 볼 수 있습니다. 끝의 루트 점은 표시하되 253바이트 본문 길이에는 넣지 않습니다.
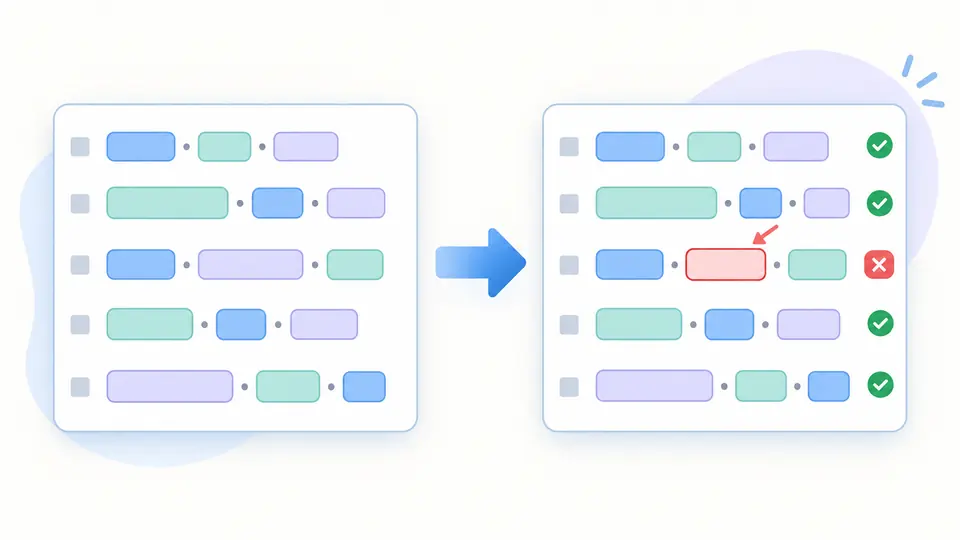
하나의 잘못된 이름이 나머지 줄의 결과를 가리지 않습니다. 순서와 중복 항목을 유지하고 빈 줄 뒤의 실제 줄 번호도 보존합니다. JSON에는 실패 이유를 나타내는 진단 코드가 있어, 오류 항목을 빼고 저장하는 실수를 줄일 수 있습니다.
도메인 모드는 레이블이 두 개 이상이어야 합니다. printer는 호스트 이름 모드에서 검사하세요. 여기의 FQDN 모드는 끝의 점을 요구하며 com.도 허용합니다. 시스템 검색 접미사를 대신 붙이지 않습니다.
ASCII와 Unicode를 비교한 후 레이블별 길이를 펼쳐 보세요. 전각 점과 대소문자는 정규화될 수 있지만 비전환 처리에서는 ß를 ss로 바꾸지 않습니다. 보고서가 원래 입력을 자동으로 덮어쓰지는 않습니다.
자동 검증을 끄면 버튼이나 Ctrl/Cmd + Enter로 실행합니다. 편집 즉시 이전 결과의 내보내기가 비활성화됩니다. 예제와 지우기는 교체할 줄 수를 미리 보여 주며, 적용 후 입력과 보고서를 한 번 되돌릴 수 있습니다.
도메인 이름 검증은 Unicode와 기존 xn-- 표기에 같은 엄격한 UTS #46 비전환 프로필을 적용합니다. STD3 문자, 하이픈, 양방향 문자와 결합자 문맥을 확인합니다. 겉으로 ASCII인 잘못된 ACE 레이블도 그대로 통과하지 않습니다.
인코딩된 레이블은 각각 1~63바이트, 점으로 연결한 ASCII 본문은 253바이트까지입니다. 길이 바이트와 루트 종료 바이트를 포함한 DNS 전송 형식은 255바이트까지입니다. 단계가 늘어나면 전체 길이도 함께 확인해야 합니다.
최대 100개의 이름에 같은 모드를 적용합니다. 빈 줄은 건너뛰지만 원래 줄 번호는 유지하고, 오류의 열과 레이블을 표시합니다. 처음 50개 이후에는 추가 표시할 수 있습니다. JSON 보고서에는 화면에 숨겨진 항목도 모두 포함됩니다.
각 부분은 Punycode를 포함한 ASCII 변환 후 최대 63바이트입니다. 점으로 연결한 본문은 253바이트까지이며 마지막 루트 점을 붙이면 표시 길이는 254문자가 될 수 있습니다. DNS 전송 형식의 255바이트 제한과는 계산 방법이 다릅니다.
이 호스트 이름 프로필에서는 밑줄을 거부합니다. 다만 _dmarc나 _sip._tcp처럼 특정 DNS 레코드에 쓰는 이름에는 밑줄이 나타날 수 있습니다. 여기서 무효라는 결과가 DNS 전체에서 해당 레코드를 금지한다는 뜻은 아닙니다.
UTS #46으로 정규화한 뒤 Punycode ASCII 표기로 바꾸고 바이트 길이를 검사합니다. 이미 xn--로 시작하는 이름도 디코딩하여 검증합니다. 더 자세한 변환은 Punycode 변환 링크로 이동할 수 있으며 현재 입력은 자동 전송하지 않습니다.
네. api.eu.example.com처럼 여러 단계로 구성할 수 있습니다. 이 도구는 임의의 두 단계 제한을 두지 않습니다. 다만 레이블마다 63바이트와 이름 전체 길이를 모두 지켜야 하며, 실제로 관리할 수 있는 영역은 DNS 제공업체 설정에 따라 다릅니다.
먼저 각 레이블과 전체 이름의 인코딩된 길이, 하이픈 위치와 허용 문자를 확인하세요. 이후 DNS 관리 화면의 별도 제한과 실제 레코드 설정을 확인해야 합니다. 이 도구는 구문을 검사할 뿐 하위 도메인을 생성하거나 레코드를 게시하지 않습니다.
다른 도메인 변환 문제가 있나요?