Eingabe oder Modus geändert. Vor dem Export erneut prüfen.
Der Domainnamen-Validator hilft bei Konfigurationen, in denen ein Umlautname abgelehnt wird, obwohl er kurz aussieht. Entscheidend ist oft die ASCII-Darstellung nach der Kodierung. Vergleichen Sie Original und Normalform, bevor Sie eine erlaubte Länge erhöhen oder einen Namen von Hand verändern.
Warum dieser Domainnamen-Validator hilft
Umlaute in Bytes messen
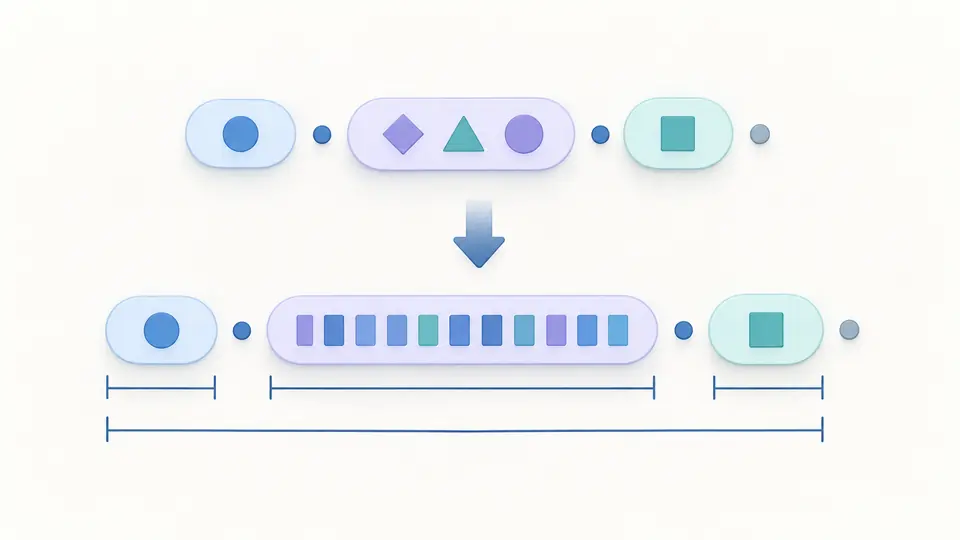
Der Domainnamen-Validator zählt die Bytes der kodierten Labels. Aus bücher wird xn--bcher-kva; die sichtbaren Buchstaben allein reichen für eine Längenprüfung nicht aus. Der Bericht trennt Label, vollständigen ASCII-Namen und DNS-Drahtformat und behandelt den abschließenden Root-Punkt gesondert.
Fehler im Zusammenhang behalten
Die Prüfung bewahrt Reihenfolge, doppelte Einträge und ursprüngliche Zeilennummern. Ein ungültiges Label verhindert nicht die Prüfung der übrigen Namen. Im JSON-Bericht stehen auch abgelehnte Einträge mit Diagnosecodes, damit bei der Weitergabe keine Problemfälle verloren gehen.
Den Prüfmodus bewusst auswählen
01
Lokalen Host oder Domain wählen
Domain verlangt mindestens zwei Labels. Hostname erlaubt auch printer. Der FQDN-Modus verlangt hier einen expliziten Root-Punkt und akzeptiert com. Ein Suchsuffix des Betriebssystems wird weder ergänzt noch simuliert.
02
Normalform vor dem Übernehmen lesen
Öffnen Sie die Labeldetails und vergleichen Sie Unicode mit ASCII. Großbuchstaben und kompatible Punktzeichen werden normalisiert. Die nichttransitionale Verarbeitung erhält ß. Die Prüfung überschreibt Ihre Eingabe nicht.
03
Einen aktuellen Bericht exportieren
Ohne Automatik starten Prüfen oder Strg/Cmd + Enter den Lauf. Nach jeder Änderung ist der alte Export sofort gesperrt. Beispiele und Leeren zeigen zuerst die Zahl ersetzter Zeilen. Rückgängig stellt Eingabe und Bericht gemeinsam wieder her.
Welche Regeln geprüft werden
Internationalisierte Domainnamen prüfen
Unicode und vorhandene xn--Labels durchlaufen dasselbe strenge UTS-#46-Profil mit STD3-, Bindestrich-, Bidi- und Joiner-Prüfung. Ein ACE-Label muss auch inhaltlich korrekt kodiert sein. Eine reine Prüfung auf ASCII-Buchstaben und Zahlen wäre dafür unzureichend.
DNS-Namensregeln mit getrennten Grenzen
Jedes kodierte Label umfasst 1–63 Bytes. Der ASCII-Name mit Trennpunkten darf ohne Root-Punkt 253 Bytes lang sein. Im unkomprimierten DNS-Drahtformat sind es höchstens 255 Bytes einschließlich Längenbytes und abschließendem Root-Byte.
Domainnamen validieren, ohne Zeilen zu verlieren
Bis zu 100 nicht leere Zeilen werden unabhängig geprüft. Leerzeilen werden übersprungen, ihre Position zählt aber bei Fehlermeldungen mit. Zunächst erscheinen 50 Einträge, weitere lassen sich einblenden. Der vollständige Export ist davon unabhängig.
Was das Ergebnis nicht belegt
Domain-Validierung ohne Existenzprüfung
Das Werkzeug fragt weder DNS noch WHOIS, RDAP, Webseiten oder Zertifikate ab. Eine TLD-Liste wird nicht verwendet. Ein unbekanntes Suffix kann daher die Syntaxprüfung bestehen. Verfügbarkeit, Registrierung, Erreichbarkeit, Eigentümer und Vertrauenswürdigkeit bleiben offen.
Kein Parser für beliebige DNS-Owner-Namen
Unterstriche für Dienste, Wildcards und mit Backslash maskierte Namen sind ausgeschlossen. Das strenge IDN-Profil verbietet bei Nicht-ACE-Labels auch Bindestriche gleichzeitig an Position drei und vier. Es ist ausdrücklich strenger als eine einfache LDH-Prüfung.
Keine automatische Extraktion
Nur äußerer Leerraum je Zeile wird entfernt. URLs, Ports, Pfade, E-Mail-Adressen, Prozentkodierung und innere Leerzeichen werden abgelehnt. Bei mehreren Labels darf das letzte nicht rein numerisch sein. Ein einzelnes numerisches Label ist im Hostnamenmodus als lokaler Name erlaubt. 123 ist als lokaler Hostname erlaubt; 123. wird als explizites rein numerisches Label direkt unter der Wurzel abgelehnt.
Root-Punkt als gewählte Anforderung
Dieser FQDN-Modus verlangt den letzten Punkt, um eine explizite absolute Schreibweise zu prüfen. Andere Anwendungen können ein FQDN ohne sichtbaren Root-Punkt darstellen. Ein einzelner Punkt, doppelte Punkte und leere Zwischenlabels bleiben ungültig.
Die Grenzen sind 65.536 UTF-16-Einheiten insgesamt, 4.096 pro Zeile und 100 nicht leere Zeilen. Ein zu großer Stapel blockiert den Export. Dateiimport, Sortieren, Deduplizieren und eine Ausgabe nur gültiger Namen gehören nicht dazu; JSON enthält auch Fehlercodes.
Fragen zum Domainnamen-Validator
Welche Längengrenzen gelten für einen Domainnamen und seine einzelnen Labels?
Ein kodiertes Label darf höchstens 63 ASCII-Bytes enthalten. Der Name mit Trennpunkten ist ohne letzten Root-Punkt auf 253 Bytes begrenzt; mit diesem Punkt kann die Darstellung 254 Zeichen umfassen. Die Grenze von 255 Bytes betrifft das DNS-Drahtformat. Unicode-Zeichen werden deshalb nicht einfach gezählt.
Ist ein Unterstrich in einem Hostnamen zulässig?
Nicht im hier gewählten Hostnamenprofil. DNS-Namen für bestimmte Dienste, etwa _sip._tcp oder _dmarc, können dennoch Unterstriche enthalten. Die Ablehnung hier sagt, dass der Name nicht in dieses Profil passt, und nicht, dass solche DNS-Einträge generell unmöglich sind.
Weshalb wird ein Bindestrich am Anfang oder Ende eines Labels abgelehnt?
An den Labelgrenzen erlaubt dieses Profil keinen Bindestrich. Innerhalb eines Labels ist er normalerweise möglich. Zusätzlich schließt die strenge UTS-#46-Einstellung die Kombination an dritter und vierter Stelle bei Nicht-ACE-Labels aus. Gültige xn--Labels werden dagegen dekodiert und geprüft.
Wie werden Domains mit nicht lateinischen Zeichen geprüft?
Zuerst werden sie mit UTS #46 normalisiert und nach Punycode umgewandelt. Danach gelten die ASCII-Bytegrenzen. Bestehende xn--Labels werden ebenfalls auf gültige Kodierung geprüft. Der Link zum Punycode-Werkzeug öffnet einen eigenen Konverter und überträgt die Eingabe nicht automatisch.
Spielt die Groß- und Kleinschreibung einer Domain eine Rolle?
ASCII-Groß- und Kleinschreibung unterscheidet DNS-Namen nicht; die Normalform erscheint hier kleingeschrieben. Unicode wird anhand der festen UTS-#46-Regeln verarbeitet. Das ist keine Garantie, dass sich beliebige Quelltexte unverändert zurückwandeln lassen. Prüfen Sie gerade bei Umlauten und ß die ausgegebene Schreibweise.