01
Den genauen Owner eingeben
Für DMARC-TXT ist _dmarc.example.com statt nur example.com nötig. Internationalisierte Domains werden vor dem Senden in ASCII gewandelt; aus einer eingefügten URL wird kein Pfad stillschweigend entfernt.
DNS & Domains
Gib eine öffentliche Domain oder für PTR eine öffentliche IP ein und starte die Abfrage bewusst.
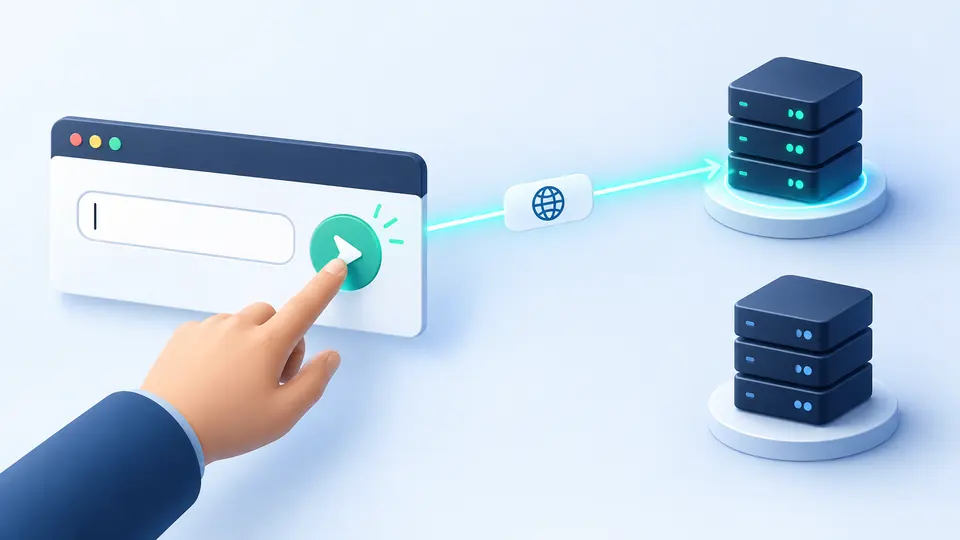
Erst nach Klick auf Abfragen sendet dein Browser den Namen an den gewählten öffentlichen DNS-Resolver. Diese Seite speichert keinen Verlauf.
Domain eingeben; es wurde noch nichts gesendet.
Wenn nach einer Änderung noch der alte Mailserver erscheint, kannst du mit DNS-Einträge prüfen die Antwort eines bestimmten öffentlichen Resolvers sehen. Der tatsächlich abgefragte Name und der Resolver stehen beim Ergebnis.
Diese DNS-Abfrage zeigt den Rohwert und die verbleibende TTL. Ein DNS-Lookup bei Cloudflare und einer bei Google können wegen unterschiedlicher Caches abweichen; keiner beweist eine weltweite Umstellung.
Antwort und Herkunft bleiben zusammen sichtbar.
DNS-Einträge prüfen startet erst nach dem Absenden. Cloudflare oder Google und die Abfragezeit bleiben am Ergebnis sichtbar. Bei einem Resolverwechsel wird die alte Antwort ungültig, statt Cache-Stände zu mischen.
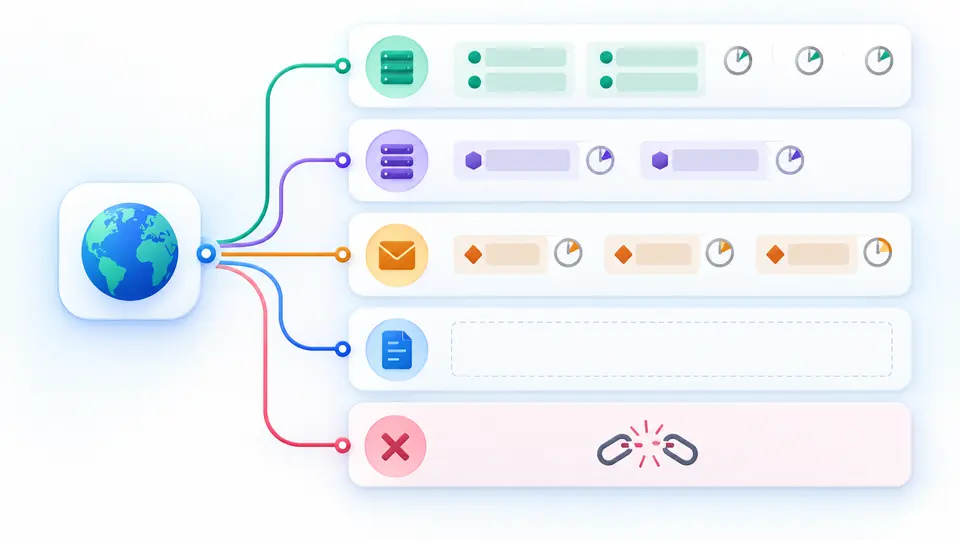
ALLE fragt acht Typen einzeln ab, statt ANY zu verwenden. Kein Record für diesen Typ ist etwas anderes als NXDOMAIN oder ein Netzwerkfehler. Jeder gelieferte Record behält seine Rest-TTL.
Für DMARC-TXT ist _dmarc.example.com statt nur example.com nötig. Internationalisierte Domains werden vor dem Senden in ASCII gewandelt; aus einer eingefügten URL wird kein Pfad stillschweigend entfernt.
ALLE fragt für eine Domain acht Typen parallel. Für eine umgekehrte DNS-Abfrage wähle PTR und gib eine öffentliche IPv4- oder IPv6-Adresse ein; der .arpa-Name entsteht lokal.
NOERROR ohne Antwort bedeutet lediglich: für diesen Typ kein Record. NXDOMAIN bedeutet, dass der abgefragte Name nicht gefunden wurde. Nach jeder Änderung bleibt Kopieren bis zur nächsten Abfrage gesperrt.
A, AAAA, CNAME, MX, TXT, NS, SOA, CAA und PTR sind einzeln wählbar. Die MX-Priorität bleibt im Rohwert. Wer einen MX-Record prüfen will, erhält die Antwort statt einer spekulativen Zustellbarkeitsnote.
Owner, Daten und TTL in Sekunden werden mit Resolver und UTC-Abfragezeit gezeigt. Der Wert kann eine Restlaufzeit aus dem Cache sein und ist nicht zwingend die ursprüngliche Einstellung der autoritativen Zone.
Textkopie enthält die Records, JSON auch Antwortflags und partielle Fehler. So lassen sich DNS-Records online abfragen und prüfen, ohne veraltete Werte zu exportieren: Änderungen sperren beide Kopieraktionen.
Resolver können noch alte Antworten im Cache haben oder an verschiedenen Standorten beobachten. Vergleiche denselben Namen und Typ manuell bei beiden Anbietern; daraus ergibt sich dennoch kein globaler Propagationsbeweis.
TTL ist die verbleibende Cachezeit in Sekunden. Bei DNS-Einträge prüfen stammt sie aus der Antwort des gewählten Resolvers und kann niedriger als die ursprünglich eingestellte TTL sein.
A und AAAA enthalten IP-Adressen, MX Mailserver, TXT Textwerte, CNAME einen Alias, NS Nameserver, SOA Zonendaten und CAA Zertifizierungsregeln. SRV ist in diesem Werkzeug nicht enthalten.
Die DNS-Abfrage kann fehlende oder unerwartete Rohwerte sichtbar machen. Sie prüft weder den autoritativen Server direkt noch die komplette Funktion einer Website oder einer Mailzustellung.
Wähle TXT und gib den tatsächlichen Owner wie _dmarc.example.com oder selector._domainkey.example.com ein. Die Rohwerte sind sichtbar, aber die gesamte SPF-, DKIM- oder DMARC-Policy wird nicht validiert.
Fehlt ein spezieller DNS-Fall?
Kehre zu DNS-Einträge prüfen zurück, wähle den beobachteten Resolver und starte die Anfrage selbst. Die Quelle bleibt am Ergebnis erkennbar.