01
Escolher o tipo de nome
Domínio exige pelo menos dois rótulos. Nome de host aceita printer ou localhost. O modo FQDN desta página exige o ponto final e também aceita com. Não é acrescentado um sufixo de pesquisa do sistema.
DNS & Domains
Digite apenas o nome, um por linha, e selecione a regra adequada ao seu uso.
Os nomes são verificados neste navegador, sem consulta DNS nem visita ao domínio digitado.
Pelo menos dois rótulos; o ponto final é opcional. Não consulta listas de TLD.
UTS #46 não transicional · STD3 · NFC · Verificações Bidi e contexto de junção.
Até 100 linhas não vazias; 65.536 unidades UTF-16 no total e 4.096 por linha. O JSON inclui entradas inválidas.
Abrir conversor PunycodeA entrada ou o modo mudou. Valide novamente antes de exportar.
O Validador de domínio ajuda a separar um erro no nome de um problema no cadastro ou na configuração do serviço. Um rótulo com acento pode ficar maior depois de codificado. Compare o texto original com a forma ASCII e use a posição indicada no relatório para corrigir o que realmente falhou.
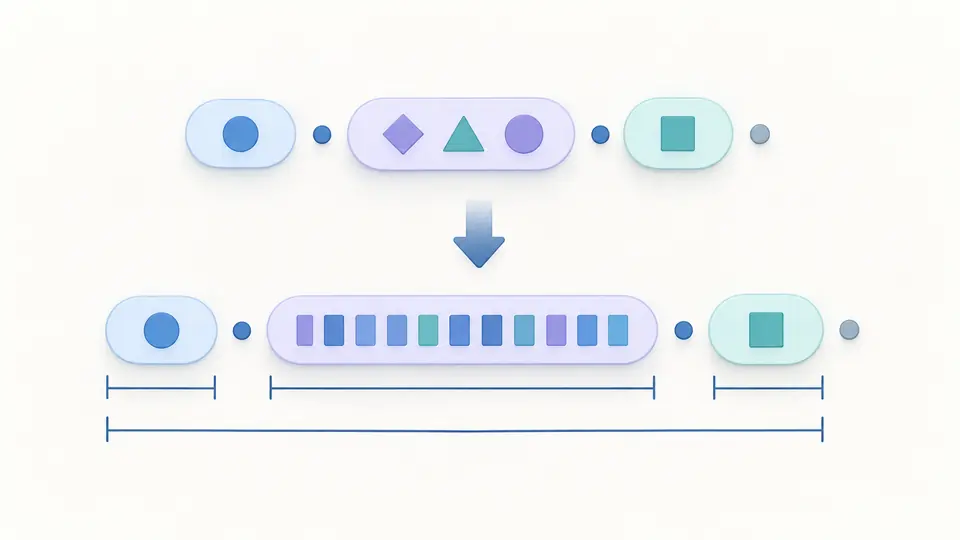
O Validador de domínio mede os rótulos após o processamento de IDN. Uma palavra curta pode gerar uma forma xn-- maior. O relatório distingue o limite de cada parte, o corpo ASCII e o formato de transmissão DNS. O ponto raiz final permanece visível, fora dos 253 bytes do corpo.
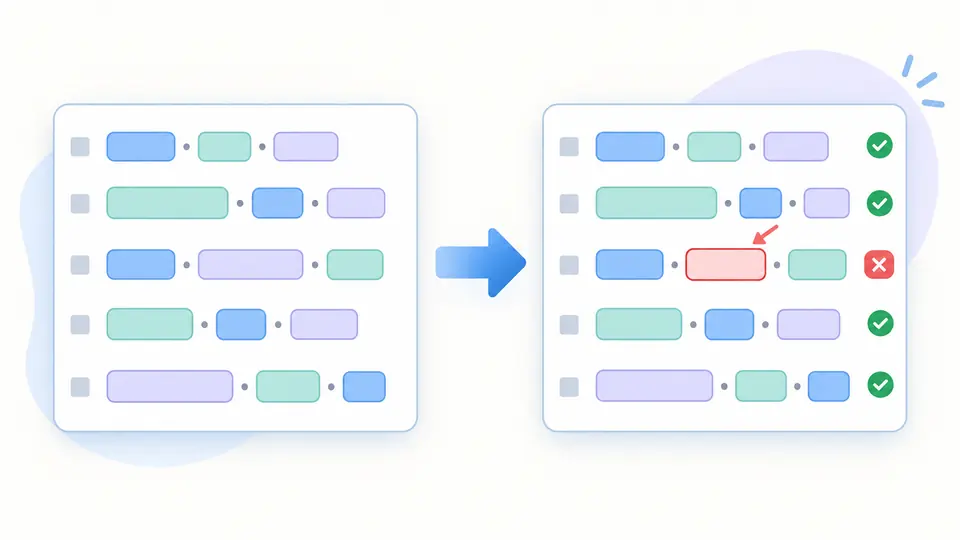
A ordem e os nomes repetidos são preservados. Linhas vazias são ignoradas sem renumerar a origem dos erros. Uma entrada inválida não impede a análise das demais: o JSON mantém todas elas, com códigos de diagnóstico para documentar a revisão.
Domínio exige pelo menos dois rótulos. Nome de host aceita printer ou localhost. O modo FQDN desta página exige o ponto final e também aceita com. Não é acrescentado um sufixo de pesquisa do sistema.
Compare Unicode e ASCII e abra os comprimentos de cada rótulo. Maiúsculas e pontos compatíveis podem mudar na normalização. O perfil não transicional mantém ß. A validação não reescreve o conteúdo digitado.
Desligue a validação automática para usar Validar ou Ctrl/Cmd + Enter. Alterações desabilitam imediatamente a exportação antiga. Exemplos e Limpar mostram antes a quantidade de linhas substituídas; Desfazer recupera a entrada e o relatório juntos.
Unicode e formas xn-- usam UTS #46 estrito não transicional, com verificações STD3, de hífens, texto bidirecional e contexto de junção. Um rótulo ACE incorreto é recusado mesmo quando sua aparência externa contém apenas caracteres ASCII.
Cada rótulo codificado ocupa de 1 a 63 bytes. O corpo ASCII com separadores admite até 253 bytes. O formato DNS sem compressão admite 255, incluindo os bytes de comprimento e o terminador da raiz. Não basta contar as letras exibidas na tela.
A sintaxe de domínio é verificada de forma independente em até 100 linhas não vazias. Erros indicam a linha, a coluna e o rótulo quando disponível. Os primeiros 50 itens aparecem inicialmente; é possível mostrar os demais sem alterar o conteúdo completo do JSON.
Cada rótulo pode ter até 63 bytes depois da conversão para ASCII. O corpo com os pontos separadores pode atingir 253 bytes; com o ponto raiz final, a escrita chega a 254 caracteres. O limite de 255 bytes vale para o formato DNS, que inclui bytes adicionais de comprimento e terminação.
Não neste perfil de host. Porém, nomes usados por alguns registros DNS, como _dmarc ou _sip._tcp, podem usar sublinhado. A reprovação aqui informa que a entrada não corresponde ao perfil escolhido, sem afirmar que esses registros não possam existir.
As regras de host e IDN adotadas rejeitam hífen no começo ou no fim de um rótulo. No meio ele costuma ser permitido, mas o perfil UTS #46 estrito também rejeita a combinação simultânea na terceira e na quarta posição de rótulos não ACE.
O processamento normaliza o nome com UTS #46, converte para Punycode e verifica os bytes ASCII. Entradas já iniciadas por xn-- também passam pela validação da codificação. O link para o conversor específico abre outra ferramenta e não envia automaticamente o conteúdo digitado.
A disponibilidade depende de uma consulta atual ao serviço de registro ou de um registrador. Apenas testar a sintaxe ou tentar resolver um nome não comprova que ele esteja livre para compra. Esta página não faz consulta de registro: ela produz somente um relatório das regras de escrita selecionadas.
Tem outro caso de domínio para conferir?
Use o Validador de domínio para conferir os rótulos codificados e guardar um relatório que também preserve as entradas que precisam de correção.