01
Partir d’un refus voulu
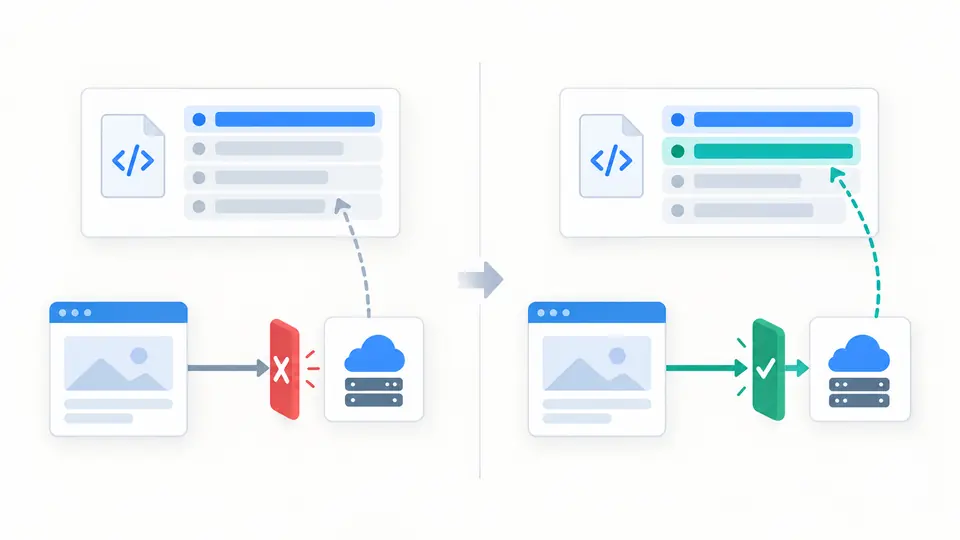
La page example.com tente de charger un script depuis cdn.example.com. Vérifiez script-src et l’indication de repli avant de remplacer les URL par les vôtres.
Sécurité Web
Modifier le texte ou les directives, puis examiner l’en-tête, les alertes et une requête exemple.
Aucune source correspondante dans cet exemple
Aucune source modélisée ne correspond à cette URL.
Directive effective: script-src · repli utilisé
Aucun constat modélisé. Cela ne valide pas un déploiement.
6 directives affichées sur 6
default-src 'self'script-src 'self'img-src 'self' data:object-src 'none'base-uri 'self'frame-ancestors 'none'Règle, domaines et URL d’exemple restent dans ce navigateur ; aucune requête n’est envoyée.
Report-Only observe les violations possibles sans bloquer. Un point de collecte est nécessaire pour recevoir des rapports ; cette page n’en envoie et n’en reçoit pas.
6 directives · 0 constats
Quand un script tiers cesse de charger, le Générateur de CSP indique quelle directive s’applique. L’exemple demande un script sur cdn.example.com depuis example.com : script-src self le refuse volontairement. Ce scénario ne constitue pas une configuration à déployer telle quelle.
Ce générateur d’en-tête Content-Security-Policy relie texte et champs de directive dans un seul brouillon. Son analyseur CSP expose les causes précises plutôt que d’attribuer une note de sécurité trompeuse.
Le Générateur de CSP choisit la directive effective selon la ressource et applique default-src seulement comme repli de chargement. Dans l’exemple, le CDN ne correspond pas à script-src self ; une source CDN précise change cette seule conclusion statique.
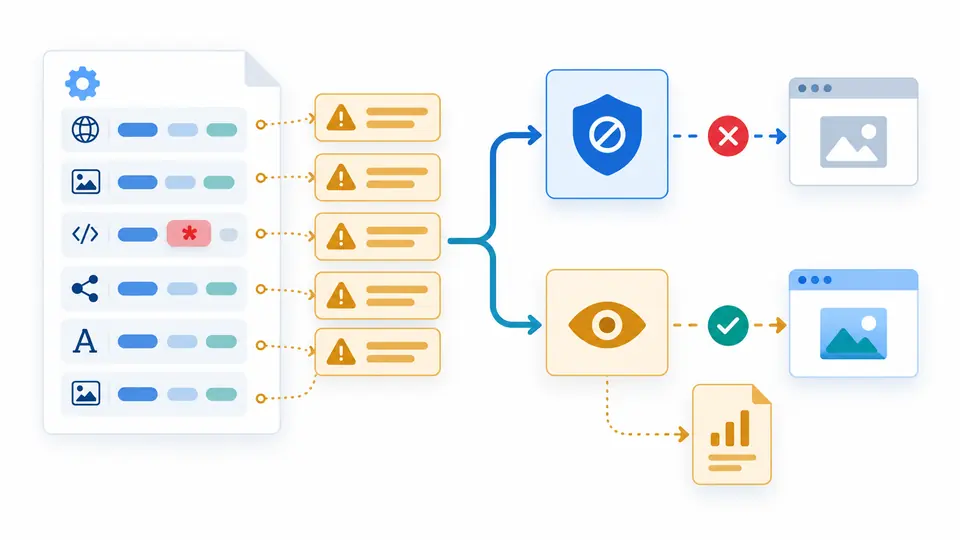
Un validateur CSP utile explique que none mélangé à d’autres sources est ignoré, tandis que la première directive répétée l’emporte. Chaque constat reste visible près de l’en-tête ; l’observation Report-Only se distingue du blocage réel.
La page example.com tente de charger un script depuis cdn.example.com. Vérifiez script-src et l’indication de repli avant de remplacer les URL par les vôtres.
Report-Only change le nom de l’en-tête, sans bloquer la ressource. Sans report-to ou report-uri, le texte ne donne pas de destination. Le nonce de démonstration n’est pas ajouté au brouillon.
L’analyse automatique attend 350 ms après un changement. Désactivez-la pour utiliser le bouton ou Ctrl/Cmd + Entrée. Toute modification bloque immédiatement copie et téléchargement ; Effacer et Charger l’exemple proposent un aperçu et un retour arrière.
Le Générateur de CSP accepte une valeur brute ou une ligne complète d’en-tête. L’ordre des doublons et les directives inconnues demeurent visibles ; un texte mal formé reste disponible pour correction.
L’analyseur CSP signale unsafe-inline, unsafe-eval, *, les schémas trop ouverts, les directives de base absentes et none mélangé. Aucun retrait automatique ne risque de casser les scripts déjà utilisés.
La comparaison reçoit des URL HTTP(S) absolues et nomme la directive effective et son repli. Un chemin, strict-dynamic ou un nonce dépendant du contexte donne une réponse indéterminée.
L’ordre des directives est conservé dans la sortie Content-Security-Policy ou Report-Only. Une modification de la règle ou de la requête bloque les exports jusqu’au nouveau calcul.
Les mots-clés comme self et none ainsi que les nonces et empreintes portent des apostrophes simples. Les schémas comme https: et les hôtes comme cdn.example.com n’en portent pas. Vérifiez votre saisie : le champ ne corrige pas tout automatiquement.
Elle produit Content-Security-Policy-Report-Only : les violations peuvent être observées sans bloquer. Pour recevoir des rapports, il faut aussi configurer une destination sur le serveur.
Non, pas intégralement. Report-Only et notamment frame-ancestors exigent un vrai en-tête de réponse HTTP. C’est le seul format exporté ici.
Les directives non renseignées sont omises. default-src peut remplacer les directives de chargement manquantes, mais pas base-uri ou frame-ancestors.
unsafe-inline peut ouvrir la voie à du code inline injecté. Les nonces ou empreintes changent sa portée ; le constat invite à examiner la politique réelle, sans correction automatique.
Un autre cas à examiner ?
Comparez une URL de ressource, lisez la directive effective et les constats, puis copiez seulement l’en-tête actuel.