01
Comece com uma recusa intencional
A página de exemplo é example.com e o script vem de cdn.example.com. Veja script-src e a indicação de fallback antes de trocar pelas suas URLs.
Segurança web
Edite o texto ou as diretivas e confira o cabeçalho, os alertas e uma requisição de exemplo.
Fonte incompatível neste exemplo estático
Nenhuma fonte modelada corresponde a esta URL.
Diretiva efetiva: script-src · fallback usado
Nenhum alerta modelado. Isso não aprova a implantação.
Mostrando 6 de 6 diretivas
default-src 'self'script-src 'self'img-src 'self' data:object-src 'none'base-uri 'self'frame-ancestors 'none'Política, domínios e URLs de exemplo ficam neste navegador; nenhuma requisição é enviada.
Report-Only observa possíveis violações sem bloquear. Para receber relatórios, configure um endpoint; esta página não os envia nem recebe.
6 diretivas · 0 alertas
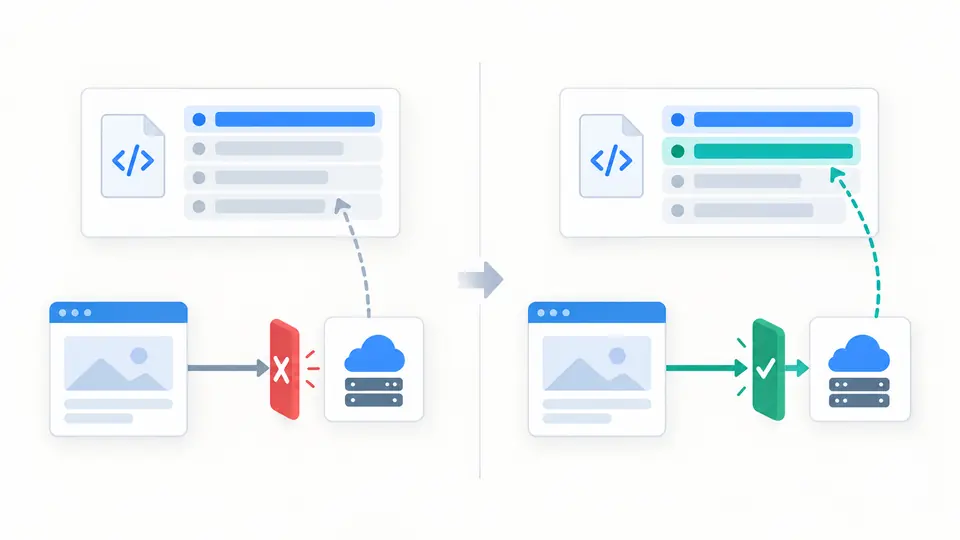
Quando um script de terceiros para de carregar, o Gerador de CSP mostra qual diretiva vale para a requisição. O exemplo pede um script de cdn.example.com a partir de example.com e falha de propósito em script-src self. Não é uma configuração pronta para produção.
Este Gerador de Cabeçalho Content-Security-Policy une texto e edição de diretivas no mesmo rascunho. Como Analisador de CSP, explica cada alerta em vez de sugerir que uma nota única comprove a segurança.
O Gerador de CSP seleciona a diretiva efetiva para o recurso e usa default-src apenas como fallback de carregamento. O script de CDN do exemplo não atende a script-src self; um host de CDN exato altera somente essa conclusão estática.
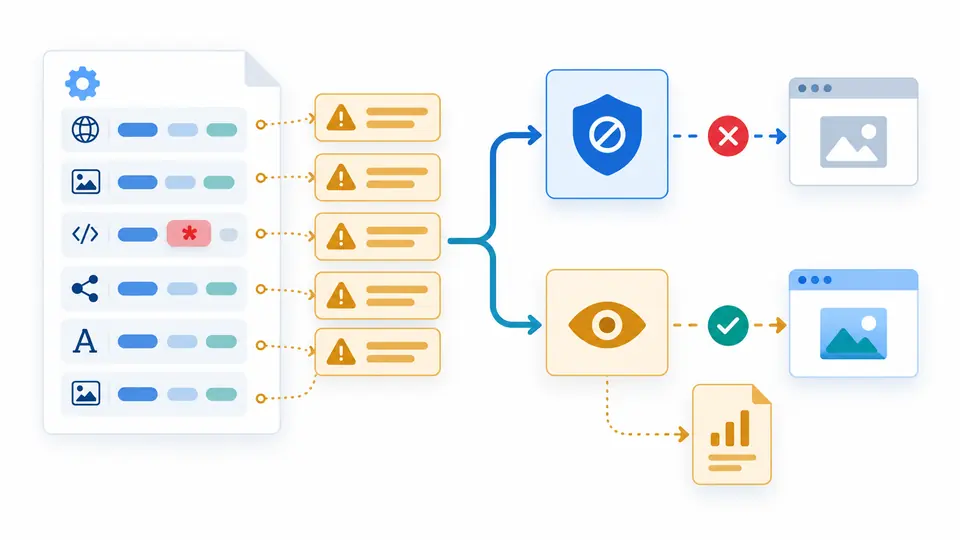
Um validador CSP útil explica que none com outras fontes é ignorado e que a primeira diretiva duplicada prevalece. Cada aviso fica ao lado do cabeçalho; Report-Only aparece como observação e não como bloqueio.
A página de exemplo é example.com e o script vem de cdn.example.com. Veja script-src e a indicação de fallback antes de trocar pelas suas URLs.
Report-Only muda o nome do cabeçalho sem bloquear recursos. Sem report-to ou report-uri, o texto não define destino. O nonce de demonstração não entra no rascunho.
A análise automática espera 350 ms após mudanças. Desligada, use o botão ou Ctrl/Cmd + Enter. Qualquer edição desativa cópia e download; Limpar e Carregar exemplo mostram prévia e permitem desfazer uma vez.
O Gerador de CSP aceita um valor puro ou uma linha completa do cabeçalho. Diretivas desconhecidas e a ordem de duplicatas permanecem visíveis; texto com erro não desaparece.
O Analisador de CSP aponta unsafe-inline, unsafe-eval, *, esquemas amplos, diretivas básicas ausentes e none misturado. Ele não apaga automaticamente fontes que podem ser necessárias para a página real.
A comparação usa URLs HTTP(S) absolutas, mostra a diretiva efetiva e seu fallback. Caminhos, strict-dynamic e contexto de nonce levam a um resultado indeterminado.
A saída preserva a ordem e usa Content-Security-Policy ou Report-Only. Uma alteração na política ou na requisição bloqueia cópia e download até o novo cálculo.
Palavras-chave como self e none, além de nonce e hash, usam aspas simples. Esquemas como https: e hosts como cdn.example.com não usam. Revise a entrada; o editor não corrige tudo sozinho.
Ele muda a saída para Content-Security-Policy-Report-Only, que observa sem bloquear. Para receber relatórios de verdade, configure um destino no servidor.
Não de forma equivalente. Report-Only e frame-ancestors, por exemplo, exigem um cabeçalho de resposta HTTP. Esta ferramenta exporta apenas esse cabeçalho.
As diretivas não preenchidas ficam de fora. default-src pode ser fallback para carregamentos não especificados, mas base-uri e frame-ancestors não o herdam.
Não. Política, hosts e URLs de exemplo são processados no navegador. O cabeçalho real do servidor não é consultado e precisa ser verificado separadamente.
Quer analisar outro caso?
Compare uma URL de recurso, leia a diretiva efetiva e cada alerta e só então copie o cabeçalho atual.