01
Confirmar a direção
Os prefixos Cookie: e Set-Cookie: são reconhecidos. Uma linha nome=valor sozinha é ambígua; selecione a origem. Coloque cada Set-Cookie em sua linha, pois a data Expires já contém uma vírgula.
Segurança na Web
Cole um cabeçalho Cookie ou uma resposta Set-Cookie por linha; na aba de criação, monte um único cabeçalho de resposta.
O texto fica neste navegador; nenhuma requisição é enviada e nenhum cookie é alterado.
Informe um cabeçalho ou nome de cookie.
Informe um cabeçalho ou nome de cookie.
Quando a sessão some entre a resposta e a próxima requisição, um analisador de cookies mostra o que cada cabeçalho realmente trouxe. Cookie carrega pares nome=valor; Set-Cookie acrescenta atributos a um único cookie.
Para analisar Set-Cookie sem inventar padrões do navegador, confira o texto capturado. Este analisador de cookies separa SameSite ausente de Lax explícito e mantém atributos desconhecidos.
A origem dos campos e a regra de expiração ficam à vista.
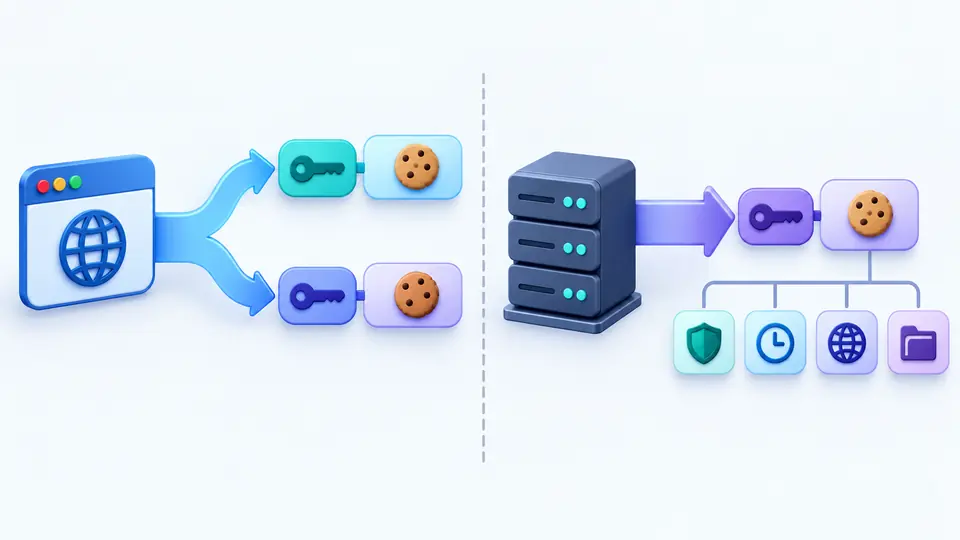
O analisador de cookies separa vários pares da requisição dos atributos da resposta. Um nome=valor isolado é ambíguo; escolha o tipo manualmente. Domain e HttpOnly não são deduzidos da requisição.
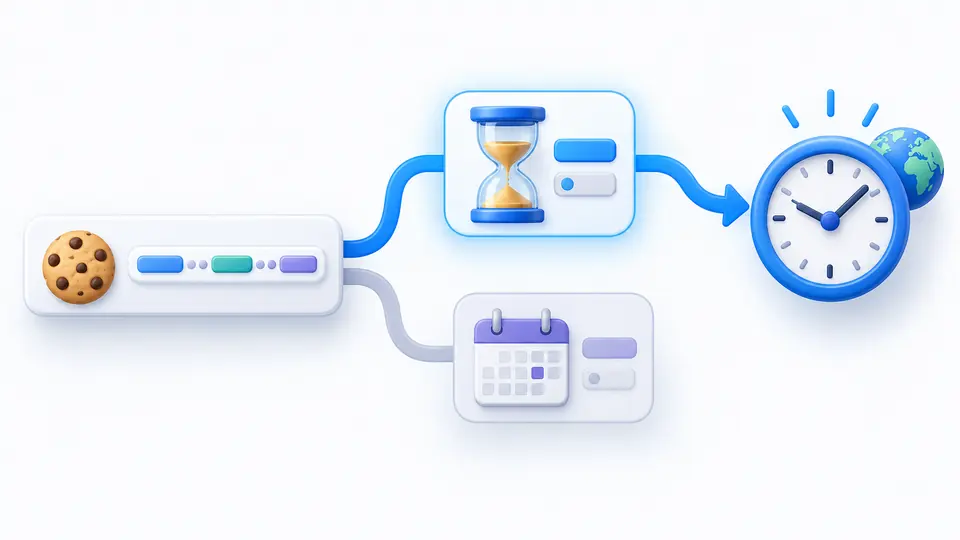
Quando Max-Age e Expires aparecem juntos, a estimativa UTC usa Max-Age e um aviso explica a prioridade. O analisador de cookies não garante que cada navegador aceite ou mantenha esse cookie.
Os prefixos Cookie: e Set-Cookie: são reconhecidos. Uma linha nome=valor sozinha é ambígua; selecione a origem. Coloque cada Set-Cookie em sua linha, pois a data Expires já contém uma vírgula.
O modo automático espera 350 ms após editar. Desative-o para usar o botão ou Ctrl/Cmd+Enter. Alterar a entrada ou uma opção torna o resultado anterior desatualizado e impede a cópia.
O relatório separa sessão, Max-Age e Expires. No gerador, sessão é o padrão; segundos ou data local produzem apenas o atributo de expiração correspondente.
Uma requisição Cookie pode ter vários pares nome=valor. Cada linha Set-Cookie define um cookie e pode trazer Domain, Path, SameSite, Secure, HttpOnly e prazo. Atributos desconhecidos permanecem visíveis.
SameSite=None ou Partitioned sem Secure e prefixos __Host- ou __Secure- incorretos são sinalizados. Atributos repetidos e datas ou segundos inválidos mostram a linha de origem; isso não é um teste no navegador.
O formulário começa com Path=/, SameSite=Lax, Secure e HttpOnly. Domain vazio é omitido. Sessão, Max-Age e Expires são alternativas; o cabeçalho criado não grava um cookie no navegador.
Secure limita o envio a conexões seguras, HttpOnly restringe o acesso por JavaScript e SameSite controla requisições entre sites. O relatório só mostra esses atributos quando constam na resposta Set-Cookie; a requisição Cookie não os revela.
A requisição Cookie envia vários cookies armazenados como pares separados por ponto e vírgula. Uma resposta Set-Cookie define apenas um cookie por linha; os demais itens são atributos dele.
Não. A análise e a geração ocorrem nesta aba. Nenhum site remoto é consultado, e valores de sessão não entram em URL de compartilhamento. Confira informações sensíveis antes de divulgar uma cópia.
Partitioned solicita armazenamento separado por site principal. O analisador preserva o atributo e alerta se faltar Secure. O formulário ainda não o gera e não verifica suporte do navegador.
O limite depende do navegador. Esta página aceita até 128 KiB e 1000 linhas de texto; isso é limite da ferramenta, não cota de cookies por domínio.
Algum cabeçalho foi interpretado errado?
Cole o texto capturado, confira sua direção e os conflitos, e copie o relatório atual ou o único Set-Cookie gerado.
Tudo é processado neste navegador.