01
先确认标头方向
自动识别会读取 Cookie: 与 Set-Cookie: 前缀;只有 name=value 时要按来源手动切换。多条响应头请逐行粘贴,Expires 日期中的逗号不是分隔符。
Web 安全配置
粘贴 Cookie 请求头或逐行输入 Set-Cookie 响应头,也可以切到生成视图创建单条响应头。
标头文本只在此浏览器处理;不发送请求,也不修改浏览器 Cookie。
请输入标头文本或 Cookie 名称。
请输入标头文本或 Cookie 名称。
会话刚设置却没有随下个请求发送时,先用 Cookie 解析核对两种标头。请求 Cookie 只携带名称和值;响应 Set-Cookie 才包含作用域、有效期和安全属性。
把抓到的文本放进 Cookie 解析器,比猜浏览器默认值更可靠。这里会把“未提供 SameSite”与“明确设置 Lax”分开呈现,方便定位服务器到底发了什么。
分清数据来源,再看属性与静态冲突。
Cookie 解析把请求中的多组键值与响应中的单组键值及属性分开。单独的 name=value 有歧义,可手动指定类型,而不会默默猜出 Domain 或 HttpOnly。
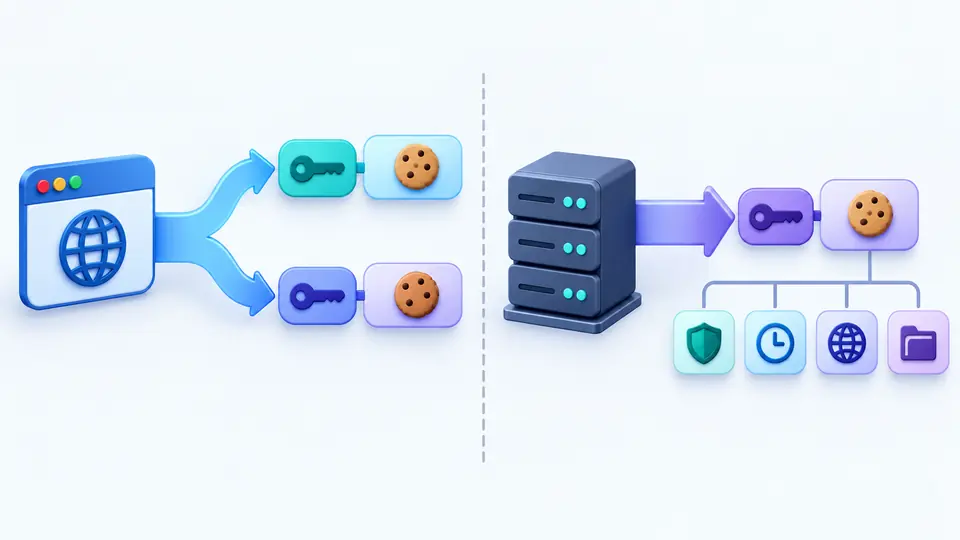
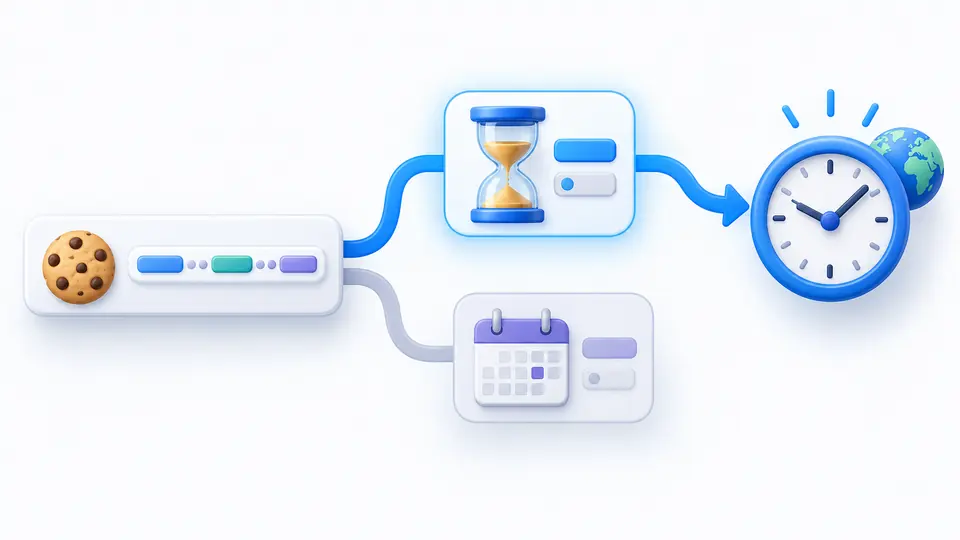
同一条响应同时含 Max-Age 和 Expires 时,估算按 Max-Age 计算,并提示优先级。Cookie 解析给出 UTC 估算时间,但不声称浏览器一定接受或保存该 Cookie。
自动识别会读取 Cookie: 与 Set-Cookie: 前缀;只有 name=value 时要按来源手动切换。多条响应头请逐行粘贴,Expires 日期中的逗号不是分隔符。
默认在编辑后等待 350 毫秒自动解析。关闭自动模式后,可用解析按钮或 Ctrl/Cmd+Enter;输入和选项一变,旧结果立即过期,复制暂不可用。
报告区分会话、Max-Age 和 Expires。生成视图默认会话 Cookie;改成秒数或本地日期时只输出对应的一种过期属性,不会把两者混在一起。
Cookie 请求头同一行可以有多组 name=value;Set-Cookie 响应头每行只设置一个 Cookie,并可包含 Domain、Path、SameSite、Secure、HttpOnly 和过期属性。未知属性保留供核对。
SameSite=None 缺少 Secure、Partitioned 缺少 Secure,以及 __Host- 和 __Secure- 前缀条件都会标出。重复属性、无效日期与秒数会关联源行;检查结果不等于真实浏览器判定。
生成一条 Set-Cookie,默认 Path=/、SameSite=Lax,勾选 Secure 和 HttpOnly,Domain 留空表示不输出。会话、Max-Age、Expires 三选一;生成过程不会写入浏览器 Cookie。
两者方向不同:Cookie 是请求标头,可同时发送多个名称和值;Set-Cookie 是响应标头,每行设置一个 Cookie 并附带属性。分析时可以显式选择模式,避免把第二个请求键值误当属性。
浏览器要求 SameSite=None 与 Secure 同时出现,因为 None 允许跨站发送。工具会把缺少 Secure 标成静态冲突;但当前连接是否为 HTTPS,还需在实际响应里核对。
有效的 Max-Age 优先于 Expires。这里以本机解析时刻加秒数估算 UTC 到期时间,并保留两者原值;浏览器可能根据响应 Date 调整时钟偏差。
设置 HttpOnly 后,页面 JavaScript 通常不能通过 document.cookie 读取该 Cookie;它仍可随符合条件的 HTTP 请求发送。这个工具只分析粘贴的标头,不会试图读取浏览器现存的会话。
一个响应可以包含多条 Set-Cookie 字段,因为每条只能设置一个 Cookie。请一行粘贴一条;不能按逗号拆,因为 Expires 的 HTTP 日期本身就含逗号。
还有标头解析问题?