01
Identificar la dirección
Los prefijos Cookie: y Set-Cookie: se detectan. Una línea nombre=valor sola es ambigua: selecciona su origen. Pon cada Set-Cookie en una línea distinta; la fecha Expires ya contiene una coma.
Seguridad web
Pega una solicitud Cookie o una respuesta Set-Cookie por línea; en Crear puedes componer una única cabecera de respuesta.
El texto permanece en este navegador; no se envían solicitudes ni se modifican cookies.
Introduce una cabecera o el nombre de una cookie.
Introduce una cabecera o el nombre de una cookie.
Si una sesión desaparece entre la respuesta y la siguiente solicitud, un analizador de cookies permite ver qué había realmente en cada cabecera. Cookie lleva pares nombre=valor; Set-Cookie añade atributos para una sola cookie.
Para analizar Set-Cookie sin inventar valores predeterminados, revisa el texto capturado. Este analizador de cookies separa SameSite ausente de Lax explícito y conserva atributos desconocidos.
Conserva la procedencia y explica la prioridad de vencimiento.
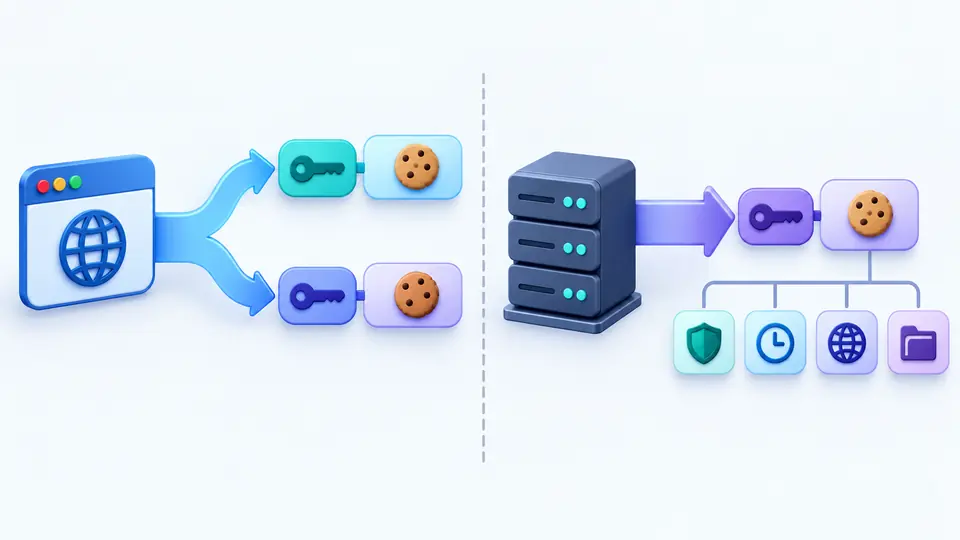
El analizador de cookies distingue varios pares de solicitud de los atributos de una respuesta. Un nombre=valor aislado es ambiguo; puedes elegir el tipo. No infiere Domain ni HttpOnly de una solicitud.
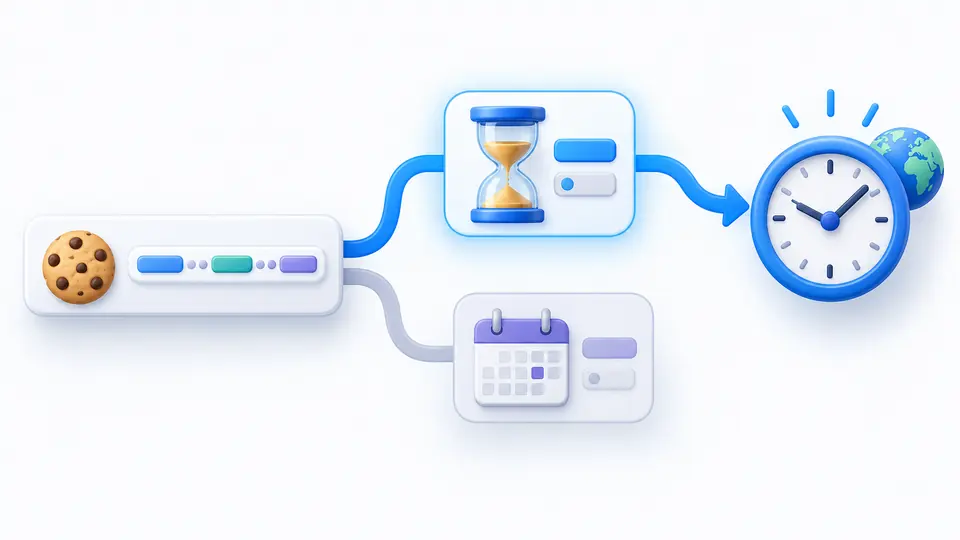
Si aparecen Max-Age y Expires, la estimación UTC usa Max-Age y una advertencia explica la prioridad. Este analizador de cookies no asegura que todos los navegadores acepten o guarden la cookie.
Los prefijos Cookie: y Set-Cookie: se detectan. Una línea nombre=valor sola es ambigua: selecciona su origen. Pon cada Set-Cookie en una línea distinta; la fecha Expires ya contiene una coma.
El modo automático espera 350 ms tras un cambio. Si lo desactivas, usa el botón o Ctrl/Cmd+Intro. Cualquier cambio en entrada u opciones deja el resultado anterior sin posibilidad de copia.
El informe distingue sesión, Max-Age y Expires. En el constructor, sesión es el valor inicial; elegir segundos o fecha local produce solo uno de esos atributos.
Una solicitud Cookie puede llevar varios pares nombre=valor. Cada línea Set-Cookie establece una cookie y puede incluir Domain, Path, SameSite, Secure, HttpOnly y duración. Los atributos desconocidos no se descartan.
Se señalan SameSite=None o Partitioned sin Secure y prefijos __Host- o __Secure- inválidos. Atributos repetidos, fechas y segundos mal formados conservan la línea de origen; esto no equivale a probar un navegador.
El valor inicial incluye Path=/, SameSite=Lax, Secure y HttpOnly. Si Domain queda vacío no se emite. Sesión, Max-Age y Expires son alternativas; la herramienta no escribe la cookie en el navegador.
Secure restringe el envío a conexiones seguras, HttpOnly bloquea el acceso desde JavaScript y SameSite regula las solicitudes entre sitios. Solo se informan cuando aparecen en Set-Cookie; una solicitud Cookie no revela esas opciones.
La cabecera de solicitud Cookie envía varias cookies guardadas como pares separados por punto y coma. En la respuesta, cada Set-Cookie configura una cookie y los elementos posteriores son sus atributos.
No. El análisis y la creación se ejecutan en esta pestaña. No se consulta un sitio remoto ni se guarda una sesión en una URL compartida. Revisa los valores sensibles antes de difundir un resultado copiado.
Partitioned solicita un almacenamiento separado por sitio principal. El analizador conserva el atributo y avisa si falta Secure. El constructor aún no lo genera ni comprueba la compatibilidad del navegador.
Los límites cambian según el navegador. Esta página admite hasta 128 KiB y 1000 líneas de texto; son límites del analizador, no la cuota de almacenamiento por dominio.
¿Una cabecera se interpreta mal?
Pega el texto capturado, confirma su dirección y sus conflictos, y copia el informe actual o el único Set-Cookie generado.
El trabajo se realiza en este navegador.