Websicherheit

Cookie Parserbeide Header-Richtungen prüfen

Einen Cookie-Anfrageheader oder je Zeile eine Set-Cookie-Antwort einfügen; im Generator entsteht genau ein Antwortheader.

Cookie Parser

Header-Eingabe

Der Text bleibt in diesem Browser; es werden weder Anfragen gesendet noch Browser-Cookies geändert.

Analyse oder erzeugter Header

Headertext oder Cookie-Namen eingeben.

Optionen

Headertext oder Cookie-Namen eingeben.

Wenn ein gerade gesetztes Sitzungscookie bei der nächsten Anfrage fehlt, zeigt ein Cookie Parser, was die beiden Header tatsächlich enthalten. Cookie sendet Paare aus Name und Wert, Set-Cookie ergänzt Attribute für genau ein Cookie.

Mit diesem Werkzeug lassen sich Cookie Header analysieren, ohne fehlende Werte als Browserstandards auszugeben. Der Cookie Parser unterscheidet ein nicht gesetztes SameSite ausdrücklich von SameSite=Lax.

Warum dieser Cookie Parser hilft

Herkunft und Ablaufregel bleiben im Bericht erkennbar.

Keine erfundenen Anfrageattribute

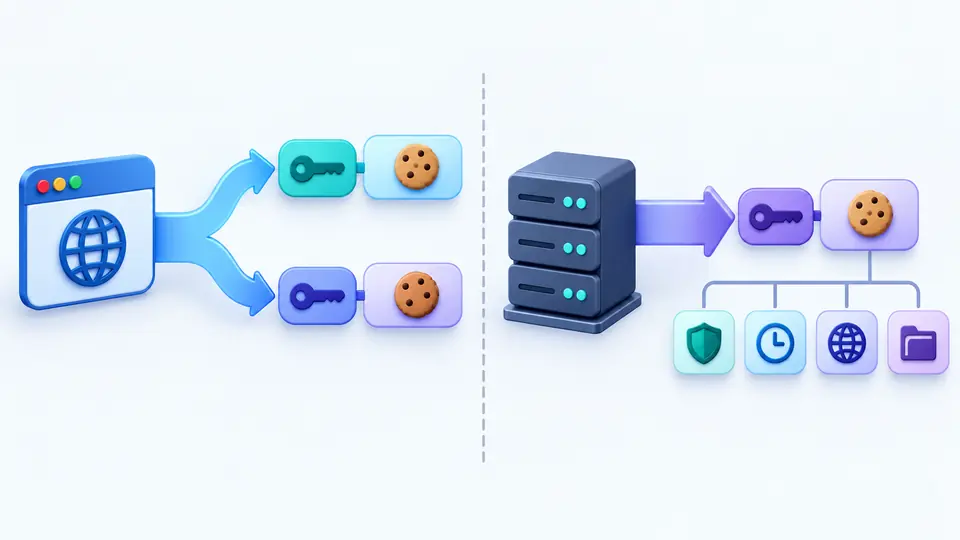
Der Cookie Parser trennt mehrere Paare im Anfrageheader von den Attributen eines Antwortheaders. Ein einzelnes name=value ist mehrdeutig; die Headerart lässt sich vorgeben. Domain und HttpOnly werden aus einer Anfrage nicht erraten.

Ein Cookie-Anfrageheader mit zwei Paaren und ein Set-Cookie-Antwortheader mit einem Paar und Attributtabelle.

Vorrang der Ablaufregel sichtbar machen

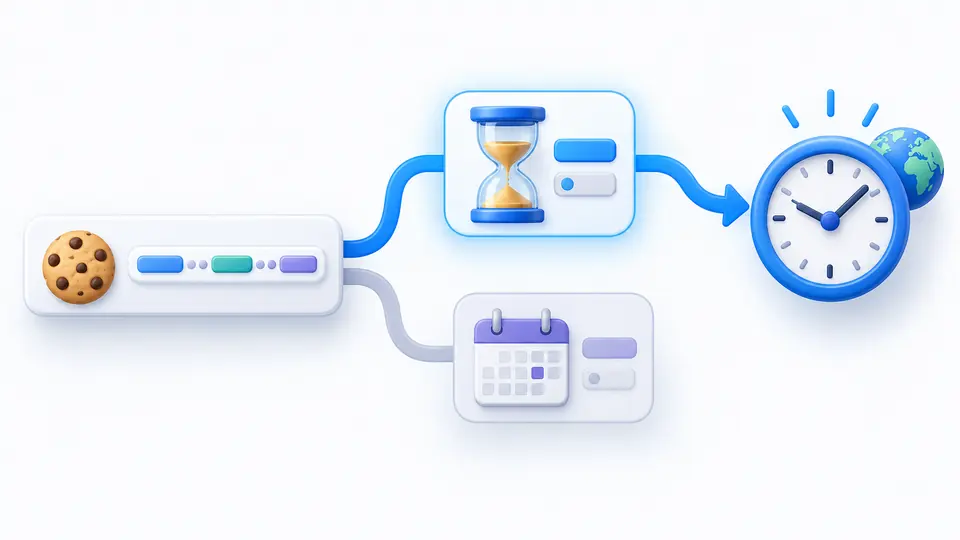
Stehen Max-Age und Expires zusammen, wird die UTC-Schätzung aus Max-Age berechnet und der Vorrang als Hinweis gezeigt. Ein Cookie Parser kann daraus nicht ableiten, ob jeder Browser das Cookie tatsächlich speichert.

Max-Age ist gegenüber Expires hervorgehoben und führt zu einer geschätzten Uhrzeit.

Headertext von Browservorgaben unterscheiden

01

Richtung bestimmen

Cookie: und Set-Cookie: werden erkannt. Ein nacktes name=value bleibt mehrdeutig; hier die Herkunft ausdrücklich auswählen. Mehrere Set-Cookie-Felder gehören in getrennte Zeilen, denn das Expires-Datum enthält selbst ein Komma.

02

Aktualisierung steuern

Automatisch wird 350 ms nach einer Änderung analysiert. Nach dem Abschalten starten die Schaltfläche oder Strg/Cmd+Enter den Lauf. Jede Änderung macht das alte Ergebnis sofort nicht kopierbar.

03

Ablaufgrundlage prüfen

Die Anzeige unterscheidet Sitzung, Max-Age und Expires. Im Generator ist Sitzung voreingestellt; Sekunden oder ein lokales Datum erzeugen jeweils nur ein Ablaufattribut.

Attribute prüfen und Antwortheader bauen

Zwei unterschiedliche Grammatiken

Ein Cookie-Anfrageheader darf mehrere name=value-Paare tragen. Jede Set-Cookie-Antwortzeile setzt nur ein Cookie und kann Domain, Path, SameSite, Secure, HttpOnly und Ablaufattribute enthalten. Unbekannte Attribute bleiben lesbar.

Statische Hinweise mit Fundstelle

SameSite=None und Partitioned ohne Secure sowie verletzte __Host- und __Secure--Vorgaben werden markiert. Doppelte Attribute und ungültige Daten oder Sekunden erhalten eine Zeilenposition. Ein echter Browsertest ist das nicht.

Einzelner Header mit klaren Vorgaben

Der Generator beginnt mit Path=/, SameSite=Lax, Secure und HttpOnly. Leeres Domain lässt das Attribut weg. Sitzung, Max-Age und Expires sind Alternativen; der erzeugte Set-Cookie-Text wird nicht im Browser gesetzt.

Was ein eingefügter Header belegen kann

Anfragen enthalten keine Antwortattribute
Aus einem Cookie-Anfrageheader lassen sich Domain, Path, HttpOnly, Secure und SameSite nicht rekonstruieren. Der Cookie Parser setzt fehlende Angaben nicht auf false; dafür braucht man die ursprüngliche Set-Cookie-Antwort.
Eine Antwortzeile pro Cookie
Ein Set-Cookie-Feld setzt ein Cookie. Mehrere Felder dürfen wegen des Kommas im Expires-Datum nicht zu einer kommaseparierten Zeile werden. Fehler erhalten eine Position, gültige Nachbarzeilen bleiben sichtbar. JSON- und Netscape-Konvertierung sind ausgeschlossen.
Kein Urteil über eine Browserinstanz
Die Schätzung nutzt die Gerätezeit. Quellhost, HTTPS, Server-Date und Browserregeln fehlen. Dieses Werkzeug ruft keine URL ab, liest keine HttpOnly-Cookies, schreibt nicht in document.cookie und erzeugt keinen Freigabelink mit Sitzungswerten.

Fragen zum Cookie Parser

Was steuern Secure, HttpOnly und SameSite?

Secure beschränkt die Übertragung auf sichere Verbindungen, HttpOnly sperrt den JavaScript-Zugriff und SameSite beeinflusst seitenübergreifende Anfragen. Eine reine Cookie-Anfrage verrät diese Antwortattribute nicht.

Warum enthält ein Cookie-Header mehrere durch Semikolon getrennte Paare?

Ein Cookie-Anfrageheader überträgt mehrere gespeicherte name=value-Paare, getrennt durch Semikolons. Ein Set-Cookie-Antwortfeld setzt dagegen genau ein Cookie; danach folgen dessen Attribute.

Werden die Cookie-Daten bei der Analyse hochgeladen?

Nein. Analyse und Erzeugung laufen in diesem Tab. Es wird keine Website angefragt und kein Sitzungswert in einer Freigabe-URL abgelegt. Vor dem Weitergeben einer Kopie sollten sensible Werte geprüft werden.

Was bedeutet das Attribut Partitioned?

Partitioned fordert nach Top-Level-Site getrennte Speicherung. Der Parser bewahrt das Attribut und meldet fehlendes Secure. Der Generator bietet es noch nicht an und kann Browserunterstützung nicht feststellen.

Wie viele Cookies kann eine Domain speichern?

Grenzen unterscheiden sich je Browser. Hier gelten 128 KiB Eingabetext und höchstens 1000 Zeilen; das ist eine Grenze des Werkzeugs und keine Speicherkapazität pro Domain.

Wird ein Header falsch gelesen?

Nächsten Header mit Cookie Parser prüfen

Erfassten Text einfügen, Richtung und Konflikte prüfen und anschließend den aktuellen Bericht oder einen erzeugten Set-Cookie-Header kopieren.

Analyse und Erzeugung erfolgen lokal im Browser.