01
Определить направление
Префиксы Cookie: и Set-Cookie: распознаются автоматически. Строка name=value без префикса неоднозначна: задайте её тип. Несколько Set-Cookie размещайте на разных строках, ведь дата Expires уже содержит запятую.
Безопасность веба
Вставьте заголовок Cookie или строки Set-Cookie, по одному ответному полю на строку; в режиме сборки создаётся одно поле.
Текст остаётся в этом браузере: запросы не отправляются, cookie не изменяются.
Введите заголовок или имя cookie.
Введите заголовок или имя cookie.
Если сессия была установлена, но пропала из следующего запроса, парсер Cookie поможет сравнить фактическое содержимое двух заголовков. Запрос Cookie передаёт пары имени и значения, а ответ Set-Cookie задаёт атрибуты одного cookie.
Разбор Set-Cookie здесь не добавляет выдуманные значения по умолчанию. Парсер Cookie различает отсутствие SameSite и явно заданное Lax, сохраняя неизвестные атрибуты для диагностики.
Направление заголовка и основание срока видны отдельно.
Парсер Cookie отделяет несколько пар в запросе от атрибутов ответа. Одинокое name=value неоднозначно, поэтому тип можно указать вручную. Domain и HttpOnly из запроса не восстанавливаются.
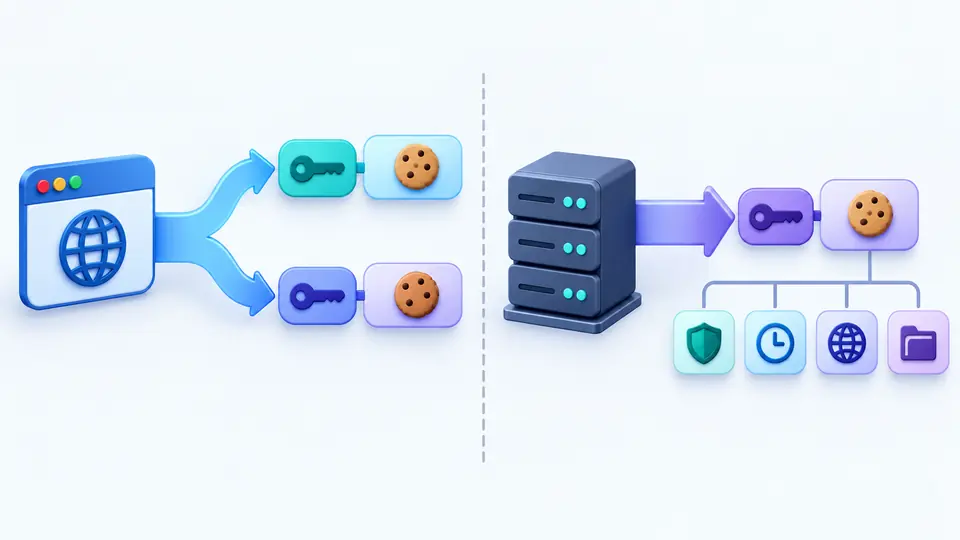
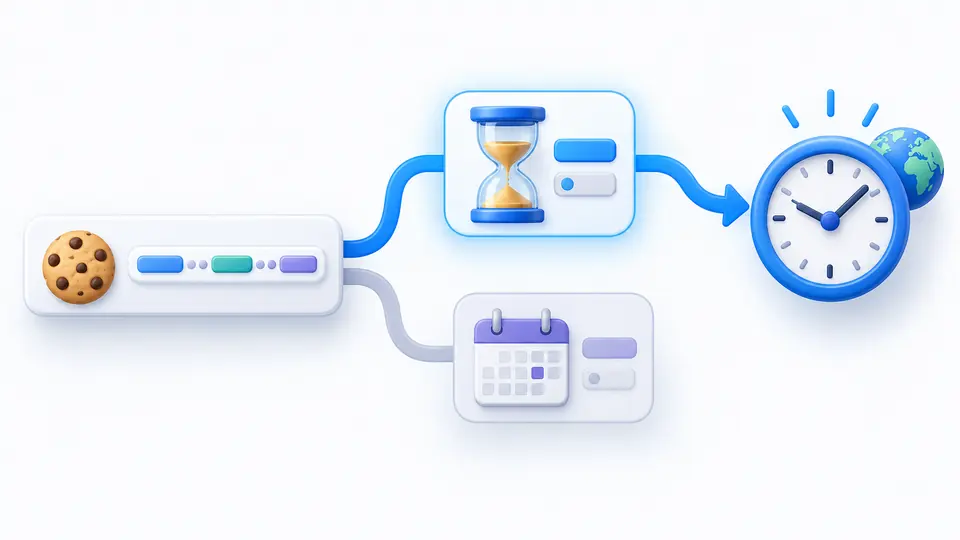
Когда присутствуют Max-Age и Expires, оценка UTC использует Max-Age, а предупреждение объясняет приоритет. Парсер Cookie не утверждает, что любой браузер примет или сохранит cookie.
Префиксы Cookie: и Set-Cookie: распознаются автоматически. Строка name=value без префикса неоднозначна: задайте её тип. Несколько Set-Cookie размещайте на разных строках, ведь дата Expires уже содержит запятую.
Автоматический запуск ждёт 350 мс после правки. Если выключить его, используйте кнопку или Ctrl/Cmd+Enter. Изменение текста или параметров сразу запрещает копирование старого результата.
Отчёт различает сессию, Max-Age и Expires. В сборщике по умолчанию выбирается сессия; секунды или местная дата дают только один соответствующий атрибут.
Запрос Cookie может содержать несколько пар name=value. Каждая строка Set-Cookie задаёт один cookie с Domain, Path, SameSite, Secure, HttpOnly и сроком. Неизвестные атрибуты остаются видимыми.
Отмечаются SameSite=None или Partitioned без Secure и неверные условия для __Host- и __Secure-. Повторные атрибуты, неправильные даты и секунды привязаны к исходной строке; реальный браузер не тестируется.
Сборщик начинает с Path=/, SameSite=Lax, Secure и HttpOnly. Пустой Domain не выводится. Сессия, Max-Age и Expires выбираются по отдельности; созданный Set-Cookie не записывается в браузер.
Cookie отправляется в запросе и может содержать несколько пар имени и значения. Set-Cookie приходит в ответе: одна строка устанавливает один cookie и его атрибуты. Неоднозначную строку можно переключить вручную.
SameSite=None допускает межсайтовую отправку и требует Secure. Инструмент сообщает о конфликте в тексте, но фактический HTTPS-контекст нужно проверить в исходном ответе.
Действительный Max-Age имеет приоритет над Expires. Оценка UTC получается прибавлением секунд к часам устройства; браузер может поправить разницу времени по серверному заголовку Date.
Cookie с HttpOnly обычно нельзя прочесть через document.cookie, но он может отправляться с подходящими HTTP-запросами. Здесь анализируется только вставленный текст, а не хранилище браузера.
Partitioned запрашивает хранение с разделением по сайту верхнего уровня. Анализатор сохраняет атрибут и сообщает, если нет Secure. Генератор его пока не создаёт и не проверяет поддержку браузера.
Заголовок разобран неверно?
Вставьте захваченный текст, проверьте направление и конфликты, затем скопируйте актуальный отчёт или один созданный Set-Cookie.
Анализ и сборка выполняются в браузере.