01
헤더 방향 확인
Cookie:와 Set-Cookie: 접두사는 자동 판별합니다. 단독 name=value는 모호하므로 출처에 맞는 종류를 고르세요. 여러 Set-Cookie는 줄을 나누고 Expires 날짜의 쉼표로 자르지 마세요.
웹 보안 설정
Cookie 요청 헤더 또는 한 줄에 하나씩 적은 Set-Cookie 응답을 붙여 넣으세요. 생성 화면에서는 응답 한 줄을 만듭니다.
헤더는 이 브라우저에서만 처리하며 요청을 보내거나 쿠키를 변경하지 않습니다.
헤더 텍스트나 쿠키 이름을 입력하세요.
헤더 텍스트나 쿠키 이름을 입력하세요.
응답에서 세션을 설정했는데 다음 요청에 실리지 않는다면 쿠키 파서로 양쪽 헤더를 나란히 이해해 보세요. 요청 Cookie에는 이름과 값만 있고 응답 Set-Cookie에만 범위와 보안 속성이 있습니다.
쿠키 헤더 분석은 누락된 SameSite와 명시된 Lax를 다르게 표시합니다. 쿠키 파서는 브라우저의 기본 동작을 원문에 덧씌우지 않으므로 서버가 실제 보낸 내용을 먼저 확인할 수 있습니다.
헤더 방향과 만료 근거를 분리해 확인합니다.
쿠키 파서는 요청의 여러 이름·값 쌍과 응답의 속성을 구분합니다. 접두사가 없는 name=value는 모호하므로 종류를 직접 고를 수 있습니다. 요청에 없는 Domain이나 HttpOnly를 추정하지 않습니다.
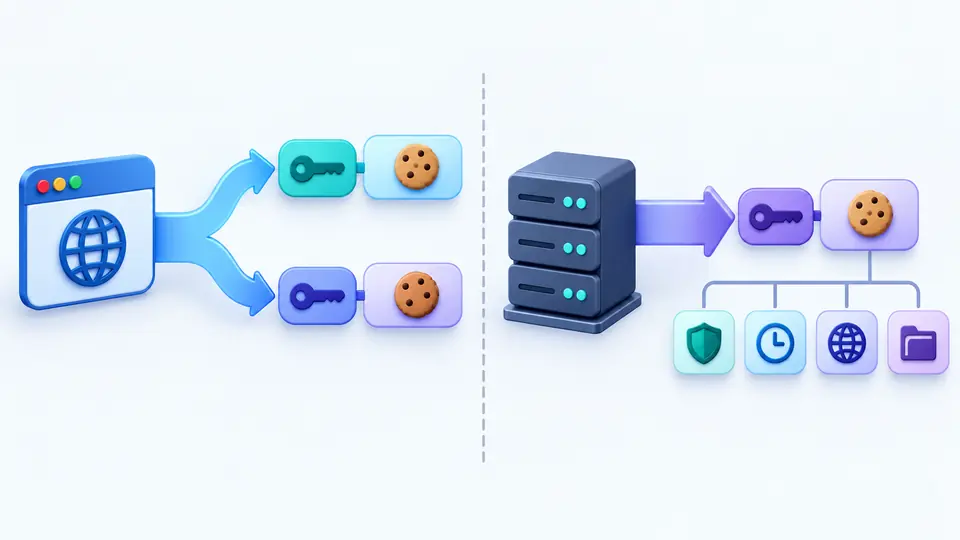
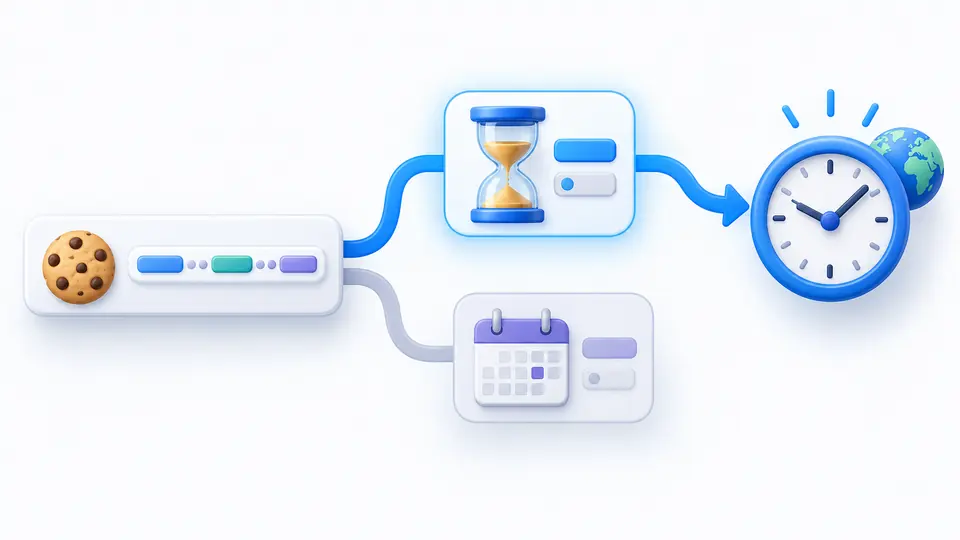
Max-Age와 Expires가 함께 있으면 Max-Age로 UTC 만료 시각을 추정하고 그 이유를 경고합니다. 쿠키 파서의 시간은 브라우저의 저장 또는 수락을 보장하지 않습니다.
Cookie:와 Set-Cookie: 접두사는 자동 판별합니다. 단독 name=value는 모호하므로 출처에 맞는 종류를 고르세요. 여러 Set-Cookie는 줄을 나누고 Expires 날짜의 쉼표로 자르지 마세요.
자동 실행은 편집 뒤 350ms 기다립니다. 끄면 분석 버튼 또는 Ctrl/Cmd+Enter로 실행합니다. 입력이나 옵션을 고친 순간 이전 결과는 오래된 것으로 표시되고 복사가 막힙니다.
세션, Max-Age, Expires를 구분해 보여 줍니다. 생성 화면의 기본값은 세션이며 초 또는 로컬 날짜를 선택하면 해당 만료 속성 한 가지만 출력합니다.
요청 Cookie 한 줄에는 여러 name=value가 들어갈 수 있습니다. 응답 Set-Cookie 한 줄은 쿠키 하나와 Domain, Path, SameSite, Secure, HttpOnly, 만료 속성을 담습니다. 알 수 없는 속성도 그대로 남깁니다.
SameSite=None 또는 Partitioned에 Secure가 빠진 경우와 __Host-·__Secure- 접두사 위반을 표시합니다. 중복 속성과 잘못된 날짜·초 값은 원래 줄과 연결하지만 실제 브라우저 판정은 하지 않습니다.
Path=/, SameSite=Lax, Secure, HttpOnly를 기본으로 Set-Cookie 하나를 만듭니다. Domain이 비어 있으면 내보내지 않습니다. 세션, Max-Age, Expires 중 하나를 고르며 브라우저에는 쓰지 않습니다.
Secure는 보안 연결 전송을, HttpOnly는 JavaScript 접근 제한을, SameSite는 사이트 간 요청 전송을 제어합니다. 응답 Set-Cookie에 명시된 경우에만 이 속성을 표시하며 요청 Cookie만으로는 알 수 없습니다.
요청 Cookie는 저장된 여러 쿠키를 세미콜론으로 구분해 보냅니다. 반면 응답 Set-Cookie는 한 줄에서 하나의 쿠키를 설정하고 뒤의 항목을 속성으로 해석합니다.
아니요. 분석과 생성은 이 탭에서 처리됩니다. 원격 사이트에 요청하거나 세션 값을 공유 URL에 넣지 않습니다. 결과를 다른 곳에 붙여 넣기 전에는 민감한 값을 직접 확인하세요.
Partitioned는 최상위 사이트별로 쿠키 저장 공간을 분리하도록 요청합니다. 파서는 원문을 보존하고 Secure 누락을 경고합니다. 생성 폼과 브라우저 지원 판정에는 포함하지 않습니다.
브라우저마다 저장 한도가 다릅니다. 이 도구는 입력 128KiB와 최대 1000줄을 처리하지만, 이는 분석기 제한이지 도메인별 브라우저 쿠키 한도가 아닙니다.
분석에 문제가 있나요?