01
프리셋 적용 범위 확인
기본 프리셋은 세 기능을 self로 두고, 개인정보 프리셋은 none으로 바꿉니다. HSTS와 CORS의 독립 값은 유지됩니다.
- 프리셋은 보안 등급이 아닙니다.
웹 보안 설정
기본 정책에서 시작해 각 헤더의 의미와 배포 전 위험을 살펴보세요.
프리셋: 기본 초안
Referrer-Policy: 교차 출처에 엄격
Permissions-Policy: 카메라 · 동일 출처 (self) / 마이크 · 동일 출처 (self) / 위치 정보 · 동일 출처 (self)
HSTS: 생략
CORS 예시: 생략
Referrer-Policy: strict-origin-when-cross-origin
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)
설정값은 이 브라우저에서만 처리하며 대상 사이트로 요청을 보내지 않습니다.
HSTS는 HTTPS 응답에서만 동작합니다. 짧은 기간으로 시험한 뒤 preload의 1년 조건과 모든 하위 도메인을 확인하세요.
* 또는 경로가 없는 정확한 http(s) origin 하나를 입력하세요. 자격 증명을 허용할 때는 *를 쓸 수 없습니다.
Referrer-Policy: strict-origin-when-cross-origin선택한 값이 브라우저의 Referer 범위를 정합니다.
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)빈 허용 목록은 기능을 막고 self는 동일 출처만 허용합니다.
이 초안에는 경고가 없습니다.
헤더 2개 준비 · 경고 0개
복사한 서버 설정에서 어떤 줄이 위치 정보와 하위 도메인에 영향을 주는지 알기 어렵다면 HTTP 보안 헤더 설정을 항목별로 나눠 보세요. 이 도구는 선택과 출력 줄을 함께 보여 줍니다.
현재 사이트를 검사하거나 설정을 배포하지 않습니다. 생성한 HTTP 보안 헤더는 실제 HTTPS 응답과 프록시 설정에서 다시 확인해야 합니다.
켜지 않은 위험 옵션은 결과에 포함하지 않습니다.
HTTP 보안 헤더 설정에서 카메라·마이크·위치 정보와 Referrer-Policy를 따로 고릅니다. 개인정보 프리셋을 선택해도 HSTS와 CORS가 몰래 켜지지 않습니다.
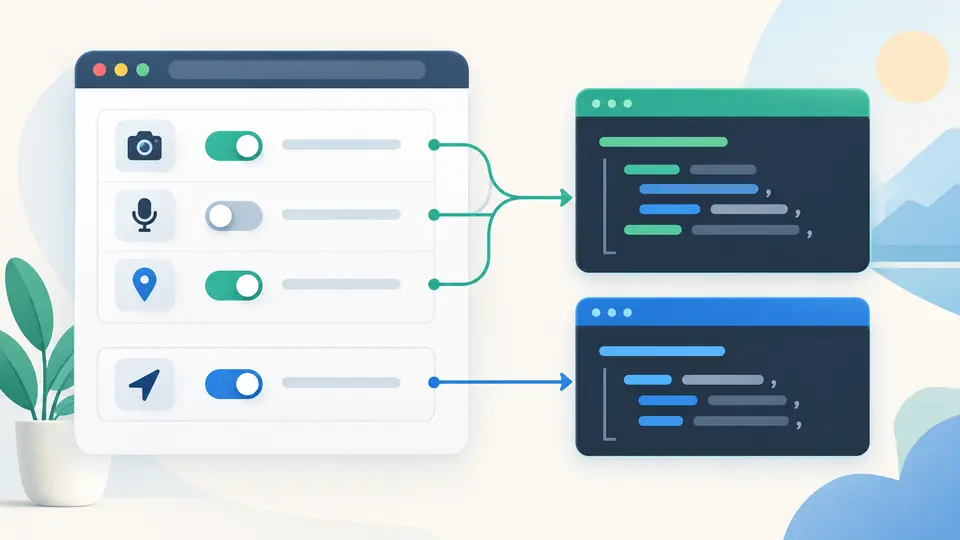
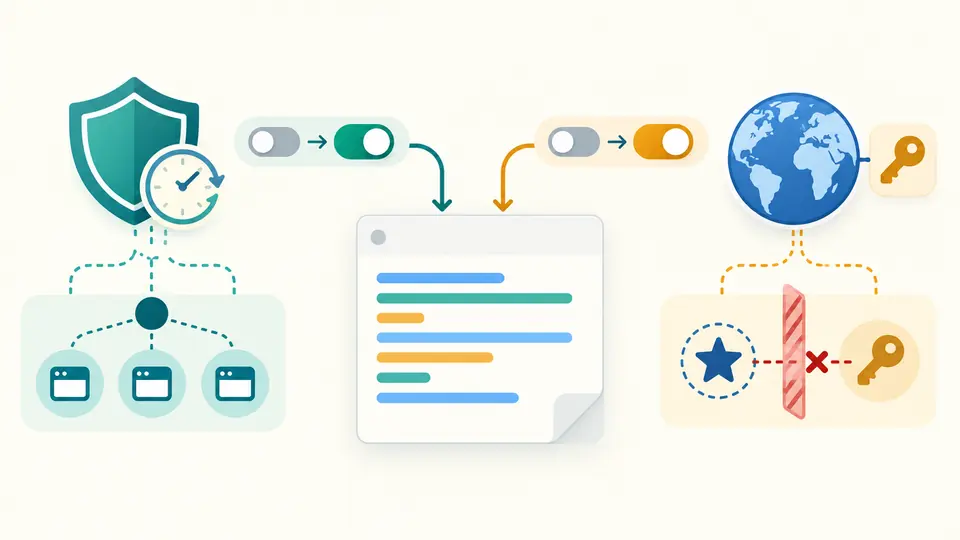
HSTS 설정은 기본적으로 꺼져 있고 시험용 max-age는 300초입니다. CORS 헤더도 명시적인 origin을 선택한 뒤에만 추가합니다.
기본 프리셋은 세 기능을 self로 두고, 개인정보 프리셋은 none으로 바꿉니다. HSTS와 CORS의 독립 값은 유지됩니다.
기본값은 300초이지만 비활성 상태입니다. preload에는 1년 이상과 includeSubDomains가 함께 필요합니다.
자동 생성은 변경 후 350ms 기다립니다. 끄면 Ctrl/Cmd+Enter로 실행하며, 바뀐 입력에 대한 옛 결과는 복사할 수 없습니다.
Referrer-Policy의 네 값 중 하나를 골라 외부 요청에 전달할 Referer 범위를 조정합니다.
Permissions-Policy에서 카메라·마이크·위치 정보를 각각 self 또는 none으로 설정합니다.
필요한 경우에만 HSTS 기간과 CORS origin 예시를 출력합니다.
HTTPS가 없는 사이트라면 HSTS를 보내도 브라우저가 그 HTTP 응답을 신뢰하지 않습니다. 먼저 인증서와 HTTPS 경로를 준비하세요.
짧은 max-age는 초기 시험 기간을 줄이지만 장기 강제 기간도 짧아집니다. 이 도구의 300초는 배포 확인용 출발점입니다.
이 페이지는 preload 목록을 조회하거나 삭제를 요청하지 않습니다. 목록에서 빼려면 운영 기관의 별도 절차를 확인해야 하며 반영에는 시간이 걸립니다.
301은 현재 요청을 HTTPS로 옮기고 HSTS는 정책을 받은 브라우저의 이후 연결을 바꿉니다. 둘은 같은 기능이 아닙니다.
인증서, 모든 하위 도메인, 롤백 계획을 먼저 확인하세요. includeSubDomains와 preload는 특히 되돌리기 어렵습니다.
문제가 있나요?