01
确认预设覆盖范围
基础预设给相机、麦克风和定位设置 self;隐私预设将三者改为 none,但不会改动独立的 HSTS 或 CORS 开关。
- 预设只是草稿起点,不代表安全评级。
Web 安全配置
先选策略,再核对每条响应头及风险提示;结果只在本地生成。
策略预设: 基础草稿
Referrer-Policy: 严格来源并区分跨域
Permissions-Policy: 相机 · 仅本站 (self) / 麦克风 · 仅本站 (self) / 定位 · 仅本站 (self)
HSTS: 不生成
CORS 示例: 不生成
Referrer-Policy: strict-origin-when-cross-origin
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)
参数只在当前浏览器处理,不向目标站点发送请求。
HSTS 仅在 HTTPS 响应中生效。先用较短期限试验;预载入还要求至少一年期限及所有子域支持 HTTPS。
输入 * 或一个没有路径的完整 http(s) 来源;需要凭据时不能使用 *。这里只生成响应示例,不负责鉴权。
Referrer-Policy: strict-origin-when-cross-origin所选策略决定浏览器发送 Referer 时保留哪些地址信息。
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)空许可列表会禁用功能,self 仅允许同源。
当前草稿暂无风险提示。
已生成 2 条响应头 · 0 条风险提示
为网站设置安全响应头时,现成片段常把权限、来源和跨域规则混在一起。HTTP 安全头生成器把这些选择拆开,让你看清每一行由哪个参数产生。
此处给出的是配置草稿,不会读取线上站点,也不会替你部署。启用 HSTS 前,仍需确认 HTTPS 和所有受影响的子域已经就绪。 权限策略也只覆盖相机、麦克风与定位。
可见的策略差异,比一键套用所谓高分模板更便于审查。
HTTP 安全头生成器分别展示 Referrer-Policy 和 Permissions-Policy 的结果;隐私预设只调整来源策略及三项权限,不会暗中开启 HSTS。
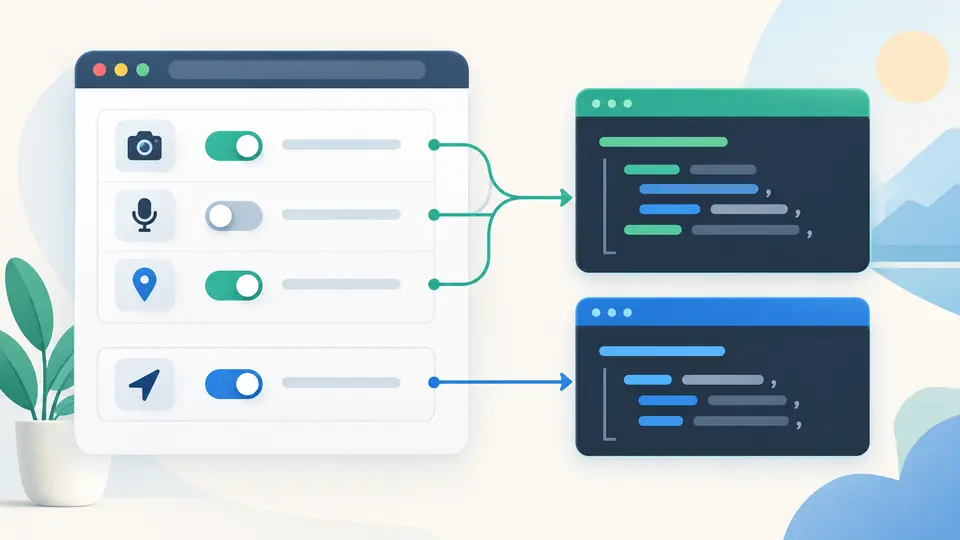
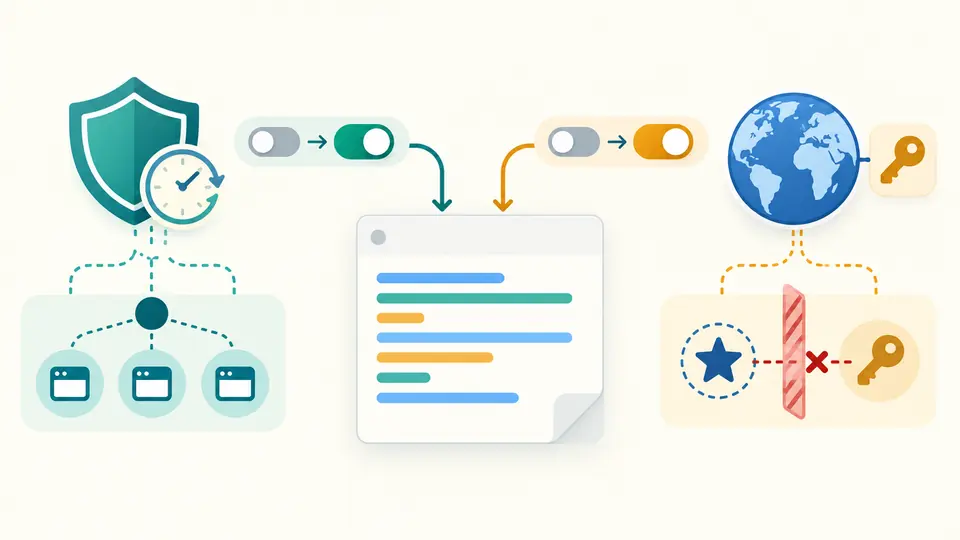
HSTS 配置和 CORS 响应头需要单独开启。预载入条件与通配符凭据冲突会在导出前指出。
基础预设给相机、麦克风和定位设置 self;隐私预设将三者改为 none,但不会改动独立的 HSTS 或 CORS 开关。
HSTS 的初始试验值为 300 秒。只有启用全部子域且期限不少于一年,才能输出 preload 标记。
自动生成会等待输入停止 350 毫秒;关闭后用 Ctrl/Cmd+Enter 执行。参数变化会立刻禁止复制旧结果。
从四个 Referrer-Policy 值中选择,避免把完整地址误发给不该看到路径的目标。
相机、麦克风和定位分别选择 self 或 none;空许可列表也会阻止本站使用相应功能。
仅在勾选后生成 HSTS 和 CORS;明确显示域名、期限与凭据组合。
安全请求头通常指请求里的安全相关字段;本页实际生成的是服务端返回的安全响应头,包括权限、来源与可选 HSTS、CORS。
在服务端返回精确 Access-Control-Allow-Origin 后,才能为需要凭据的跨域请求添加 Access-Control-Allow-Credentials: true;来源不能是 *。
HSTS 使已通过 HTTPS 收到策略的浏览器在之后优先使用 HTTPS,但它不修复证书或首次访问风险。
不会。HTTP 安全头生成器只在浏览器内处理表单,不请求你的站点,也不上传配置。
只导出原始响应头文本和 .txt 文件;Nginx、Apache、Express 的转义和继承规则需在各自环境中处理。
发现问题?