01
Entenda o alcance do preset
O padrão usa self em três recursos do navegador; privacidade troca para none. As escolhas de HSTS e CORS não são apagadas pelo preset.
- O preset não é uma nota de proteção.
Segurança na web
Escolha o ponto de partida, confira cada linha e avalie os alertas antes de aplicar no servidor.
Predefinição: Rascunho equilibrado
Referrer-Policy: Estrito entre origens
Permissions-Policy: Câmera · Mesma origem (self) / Microfone · Mesma origem (self) / Geolocalização · Mesma origem (self)
HSTS: Omitir
Exemplo CORS: Omitir
Referrer-Policy: strict-origin-when-cross-origin
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)
As configurações ficam neste navegador; nenhuma solicitação é enviada ao seu domínio.
HSTS só funciona em respostas HTTPS. Teste prazo curto primeiro; preload exige um ano e todos os subdomínios prontos.
Use * ou uma origem http(s) exata sem caminho. Credenciais não podem ser combinadas com *.
Referrer-Policy: strict-origin-when-cross-originA opção controla os detalhes Referer enviados pelo navegador.
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)Lista vazia bloqueia o recurso; self permite a mesma origem.
Nenhum alerta neste rascunho.
2 cabeçalhos prontos · 0 alertas
Uma configuração pronta pode incluir HSTS quando subdomínios ainda não usam HTTPS. O Gerador de cabeçalhos de segurança deixa cada decisão separada para você saber de onde veio cada linha.
Estes cabeçalhos de segurança HTTP são um rascunho. A página não busca seu site, não mede uma nota de segurança e não verifica a resposta publicada.
O que pode causar indisponibilidade começa desligado e continua explícito.
O Gerador de cabeçalhos de segurança mostra Referrer-Policy e Permissions-Policy em escolhas separadas. O preset de privacidade não liga HSTS ou CORS sem seu comando.
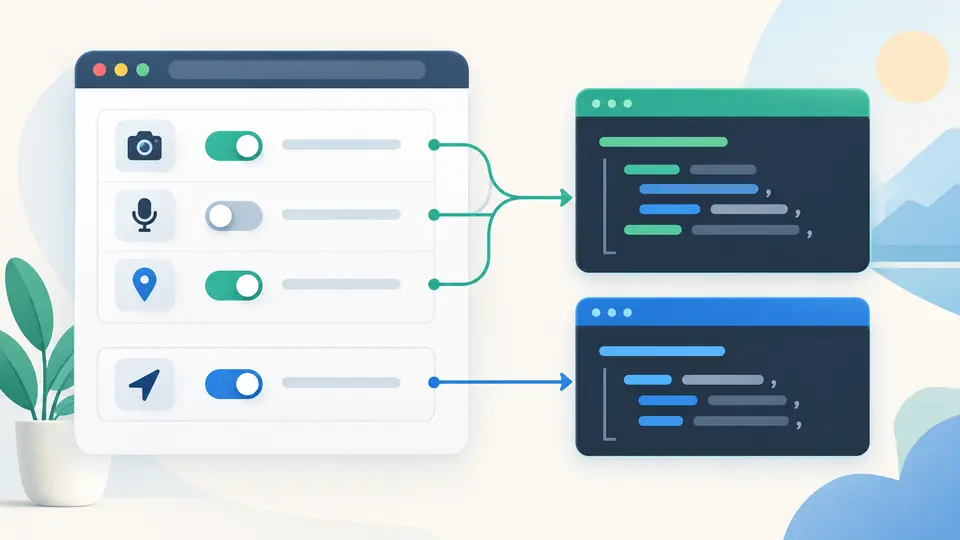
Para configurar HSTS, o campo começa com 300 segundos, mas o header fica desligado. O exemplo CORS rejeita credenciais junto com origem *.
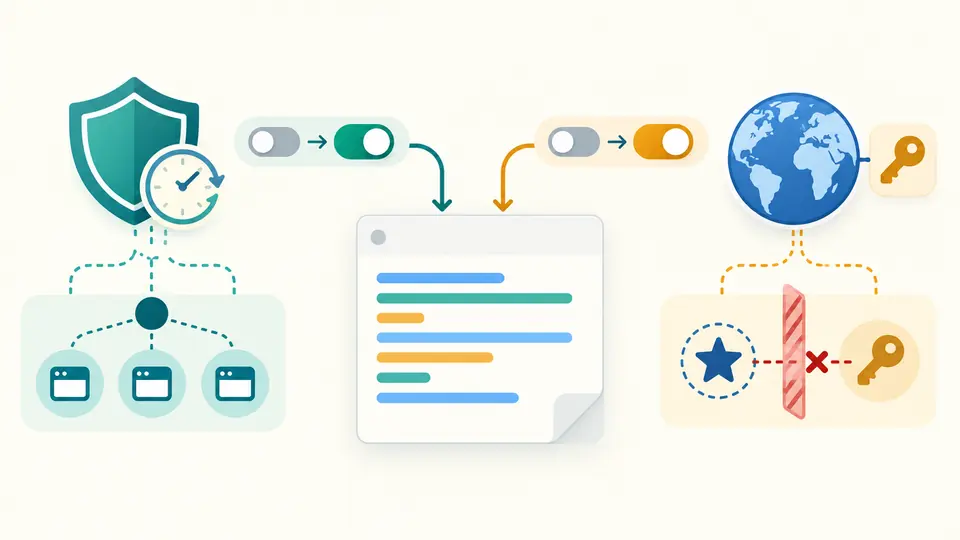
O padrão usa self em três recursos do navegador; privacidade troca para none. As escolhas de HSTS e CORS não são apagadas pelo preset.
HSTS começa desligado com max-age de 300 segundos. preload exige um ano e includeSubDomains, além de inscrição separada na lista.
A geração automática espera 350 ms após a edição. Desligada, Ctrl/Cmd+Enter executa; uma mudança bloqueia cópia e download do resultado antigo.
Quatro valores de Referrer-Policy definem quanto da URL o navegador revela em cada navegação.
Câmera, microfone e geolocalização podem ser limitados individualmente a self ou none.
O prazo de transporte e a origem de exemplo só aparecem quando você ativa os respectivos grupos.
Se houver dúvida, mantenha HSTS desligado e comece por um max-age curto quando o HTTPS estiver validado. O valor inicial de 300 segundos é para teste, não recomendação universal.
Não. O Gerador de cabeçalhos de segurança não acessa seu domínio. Inspecione a resposta real depois de configurar servidor e CDN.
Em Permissions-Policy, () bloqueia a função e (self) permite ao próprio site. Escolha por recurso, pois a lista vazia também afeta sua página.
Não. Esta ferramenta emite Permissions-Policy e não duplica o antigo Feature-Policy. Teste o comportamento nos navegadores usados pelo público.
Comece pelas políticas que correspondem ao seu site e avalie HSTS com cuidado. Este rascunho cobre Referrer, permissões, HSTS e CORS, sem dar uma classificação geral.
Encontrou um problema?
Leia o efeito de cada opção e copie somente um resultado atualizado.