01
Mirar qué cambia el ajuste previo
El borrador básico deja tres funciones en self; el privado las pasa a none. Los controles independientes de HSTS y CORS conservan sus valores.
- Un ajuste previo no es una puntuación de seguridad.
Seguridad web
Elige un borrador, comprueba cada cabecera y lee los riesgos antes de trasladarlo al servidor.
Ajuste previo: Borrador básico
Referrer-Policy: Estricto entre orígenes
Permissions-Policy: Cámara · Mismo origen (self) / Micrófono · Mismo origen (self) / Ubicación · Mismo origen (self)
HSTS: Omitir
Ejemplo CORS: Omitir
Referrer-Policy: strict-origin-when-cross-origin
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)
Los parámetros quedan en este navegador; no se envían peticiones al sitio de destino.
HSTS solo funciona en respuestas HTTPS. Empieza con un plazo corto; preload exige al menos un año y subdominios preparados.
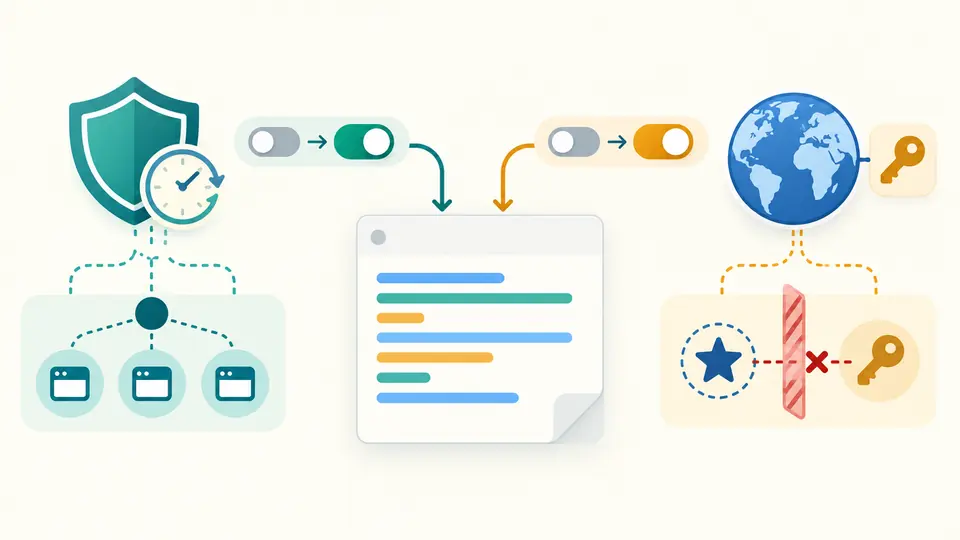
Introduce * o un único origen http(s) exacto sin ruta. No uses * si permites credenciales.
Referrer-Policy: strict-origin-when-cross-originEl valor elegido determina qué datos Referer envía el navegador.
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)La lista vacía bloquea la función; self la limita al mismo origen.
No hay advertencias para este borrador.
2 cabeceras listas · 0 advertencias
Una receta copiada puede activar HSTS sin saber si todos los subdominios tienen HTTPS. El Generador de cabeceras de seguridad separa cada decisión y enseña la línea que produce.
Estas cabeceras HTTP de seguridad son un borrador local. La página no consulta tu hosting ni comprueba la respuesta final que recibirán los visitantes. Para configurar HSTS, prueba primero un plazo corto.
Las decisiones sensibles son visibles y no se activan por un ajuste oculto.
El Generador de cabeceras de seguridad permite revisar Referrer-Policy y Permissions-Policy por separado. Elegir privacidad no enciende HSTS ni CORS sin avisar.
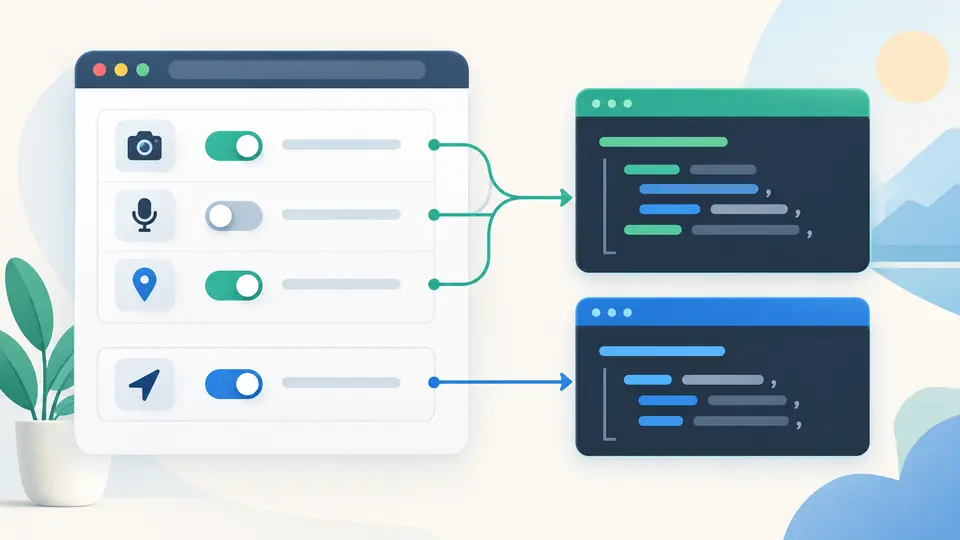
HSTS comienza apagado con 300 segundos de prueba. Las cabeceras CORS exigen un origen preciso si también se permiten credenciales.
El borrador básico deja tres funciones en self; el privado las pasa a none. Los controles independientes de HSTS y CORS conservan sus valores.
Viene apagado y su max-age inicial es 300 segundos. preload exige un año y todos los subdominios, pero la palabra no registra el dominio.
El modo automático espera 350 ms tras un cambio. Si lo apagas, Ctrl/Cmd+Enter genera de nuevo; copiar y descargar se bloquean mientras el resultado esté obsoleto.
Escoge uno de cuatro valores de Referrer-Policy para decidir qué información de la URL se comunica al salir del sitio.
Cámara, micrófono y ubicación se configuran de forma independiente como self o none.
HSTS y CORS solo aparecen al activar sus controles y validar sus valores.
Sí. HSTS puede dejar inaccesible un host sin HTTPS correcto. Por eso está apagado de inicio y se recomienda probar primero un plazo corto.
Depende del proveedor y de tu configuración. El Generador de cabeceras de seguridad no inspecciona el hosting; revisa la respuesta final después de desplegar.
No hay una obligación universal para cada cabecera. Su utilidad depende del sitio, sus recursos y el comportamiento que quieras permitir.
No. Generar preload no consulta la lista de navegadores ni confirma que el dominio esté inscrito; ese proceso es independiente.
No. CORS controla el acceso a una respuesta desde navegadores, mientras que CSRF requiere defensas propias en el servidor.
¿Hay algún problema?
Revisa la explicación de cada valor y exporta únicamente la versión actual.