01
Проверьте границы пресета
Обычный пресет ставит self для трёх функций браузера; приватный меняет их на none. Отдельные значения HSTS и CORS сохраняются.
- Пресет не является оценкой безопасности.
Веб-безопасность
Выберите исходную политику, проверьте каждую строку и предупреждения перед настройкой сервера.
Пресет: Обычный черновик
Referrer-Policy: Строго для других origin
Permissions-Policy: Камера · Свой origin (self) / Микрофон · Свой origin (self) / Геолокация · Свой origin (self)
HSTS: Не выводить
Пример CORS: Не выводить
Referrer-Policy: strict-origin-when-cross-origin
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)
Все параметры обрабатываются в браузере; запрос к вашему сайту не отправляется.
HSTS работает только в HTTPS-ответе. Сначала проверьте короткий срок; preload требует год и готовность поддоменов.
Введите * или один точный http(s) origin без пути. Учётные данные несовместимы с *.
Referrer-Policy: strict-origin-when-cross-originЗначение определяет объём Referer, который отправляет браузер.
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)Пустой список запрещает функцию; self разрешает тот же origin.
Для этого черновика нет предупреждений.
Готово заголовков: 2 · предупреждений: 0
Скопированный набор HTTP-заголовков безопасности может включить HSTS для неготовых поддоменов. Генератор заголовков безопасности показывает каждое решение отдельно, чтобы это было заметно.
Результат является черновиком ответа. Инструмент не запрашивает ваш сайт, не проверяет сертификат и не выставляет оценку действующей конфигурации. Это настройка HSTS и заголовки CORS только как примеры.
Опасные параметры выключены, а смысл каждой строки виден до копирования.
Генератор заголовков безопасности разделяет настройки Referrer-Policy и Permissions-Policy. Приватный пресет не включает HSTS или CORS без отдельного выбора.
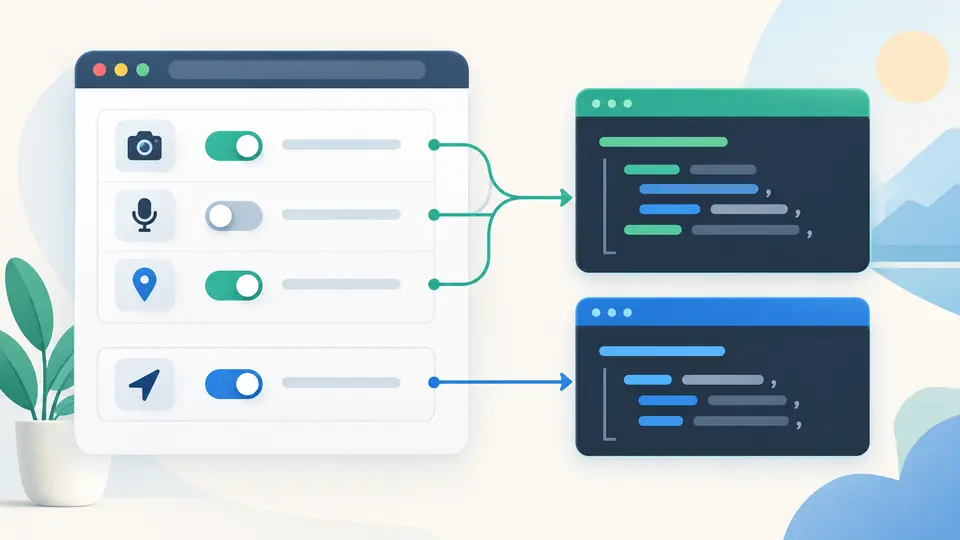
В поле max-age стоит 300 секунд, но сам HSTS отключён. Для CORS пример требует конкретный origin при передаче учётных данных.
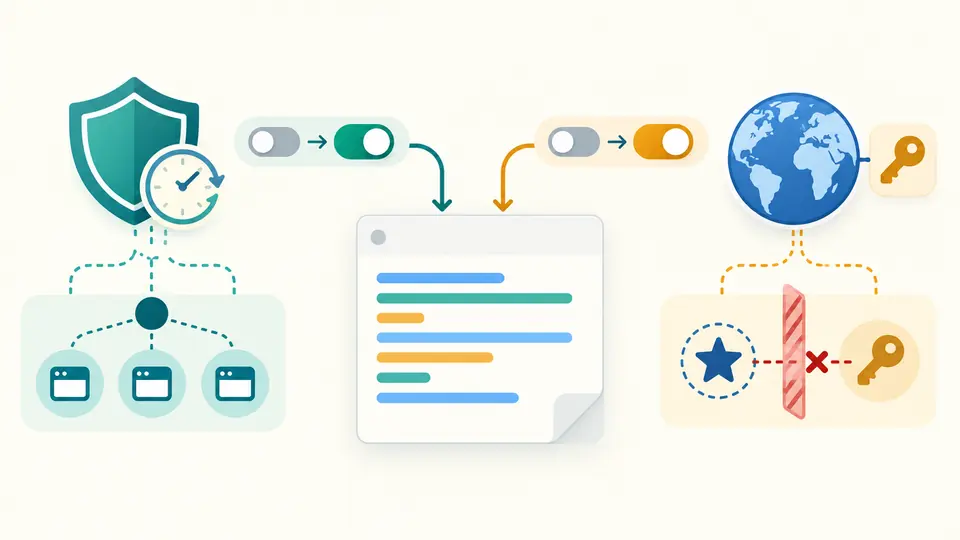
Обычный пресет ставит self для трёх функций браузера; приватный меняет их на none. Отдельные значения HSTS и CORS сохраняются.
Он выключен по умолчанию, пробный срок — 300 секунд. Для preload нужен минимум год и includeSubDomains, а регистрация в списке выполняется отдельно.
Автоматический режим ждёт 350 мс после правки. В ручном режиме работает Ctrl/Cmd+Enter; старый результат нельзя скопировать.
Четыре значения Referrer-Policy определяют, какую часть адреса браузер передаст следующему сайту.
Камеру, микрофон и геолокацию можно отдельно ограничить значением self или none.
Срок принудительного HTTPS и пример origin попадают в ответ только после включения.
Нет. Перенаправление меняет текущий HTTP-запрос, а HSTS после корректного HTTPS-ответа влияет на следующие подключения браузера.
HSTS — это заголовок ответа Strict-Transport-Security: он сообщает браузеру использовать HTTPS для будущих посещений в течение заданного срока.
Этот генератор не проверяет сайт и не присваивает баллы. После публикации проверьте фактические ответы отдельным средством и исправляйте конкретные отсутствующие политики.
Значение Referer может быть пустым из-за выбранной Referrer-Policy или контекста перехода. Сравните поведение на своём сайте с выбранной политикой.
Здесь нет сетевой проверки: доменное имя не запрашивается, настройки остаются в браузере. Не публикуйте чувствительные данные в общедоступных конфигурациях.
Нашли проблему?
Изменяйте политику по пунктам и копируйте только проверенный актуальный вывод.