01
Grenzen der Presets lesen
Ausgewogen erlaubt drei Browserfunktionen für self; Datenschutz setzt sie auf none. Separate HSTS- und CORS-Werte bleiben beim Wechsel bestehen.
- Ein Preset ist keine Sicherheitsnote.
Web-Sicherheit
Wählen Sie einen Entwurf, prüfen Sie die einzelnen Header und lesen Sie Hinweise vor der Übernahme.
Preset: Ausgewogener Entwurf
Referrer-Policy: Streng bei fremdem Ursprung
Permissions-Policy: Kamera · Eigener Ursprung (self) / Mikrofon · Eigener Ursprung (self) / Standort · Eigener Ursprung (self)
HSTS: Weglassen
CORS-Beispiel: Weglassen
Referrer-Policy: strict-origin-when-cross-origin
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)
Alle Werte bleiben in diesem Browser; es erfolgt keine Anfrage an Ihre Domain.
HSTS wirkt nur aus HTTPS-Antworten. Testen Sie zuerst kurz; preload setzt mindestens ein Jahr und vorbereitete Subdomains voraus.
Geben Sie * oder genau einen http(s)-Ursprung ohne Pfad an. Credentials und * dürfen nicht zusammen verwendet werden.
Referrer-Policy: strict-origin-when-cross-originDie Wahl bestimmt, welche Referer-Informationen der Browser sendet.
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)Eine leere Erlaubnisliste sperrt die Funktion; self erlaubt denselben Ursprung.
Keine Warnungen für diesen Entwurf.
2 Header bereit · 0 Warnungen
Wer HTTP-Sicherheitsheader aus einem fremden Beispiel übernimmt, sieht oft nicht, ob eine Zeile Kamera, Referrer oder Subdomains betrifft. Der Sicherheitsheader-Generator stellt diese Entscheidungen einzeln dar.
Eine Response-Header-Vorlage ersetzt weder einen Test am Webserver noch eine TLS-Prüfung. Die Ausgabe bleibt ein Textentwurf, auch wenn Sie HSTS konfigurieren.
Die riskanten Optionen bleiben sichtbar und zunächst ausgeschaltet.
Der Sicherheitsheader-Generator zeigt Permissions-Policy und Referrer-Policy getrennt. Ein Datenschutz-Preset verändert HSTS und CORS nicht im Hintergrund.
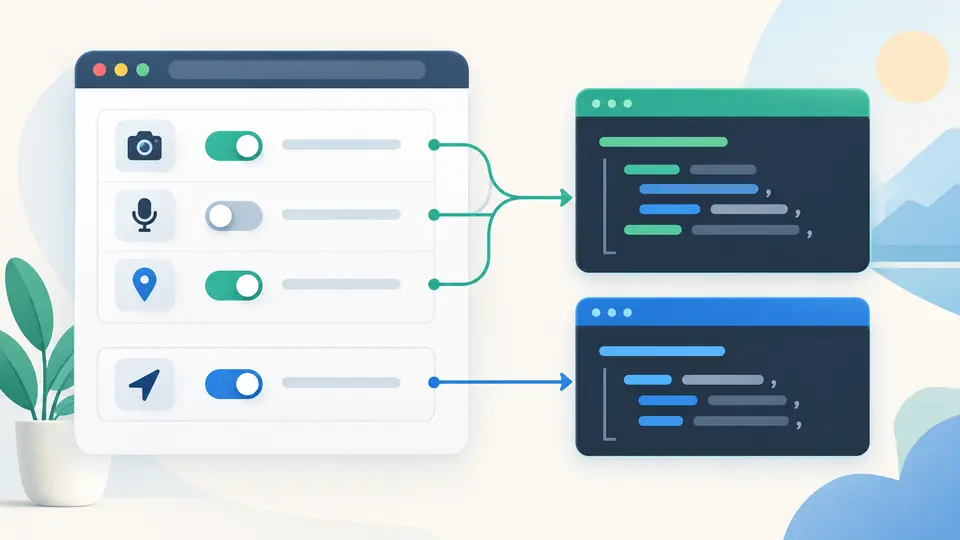
Der voreingestellte max-age-Wert beträgt 300 Sekunden, HSTS ist aber aus. Eine explizite CORS-Origin vermeidet die Kombination aus Wildcard und Credentials.
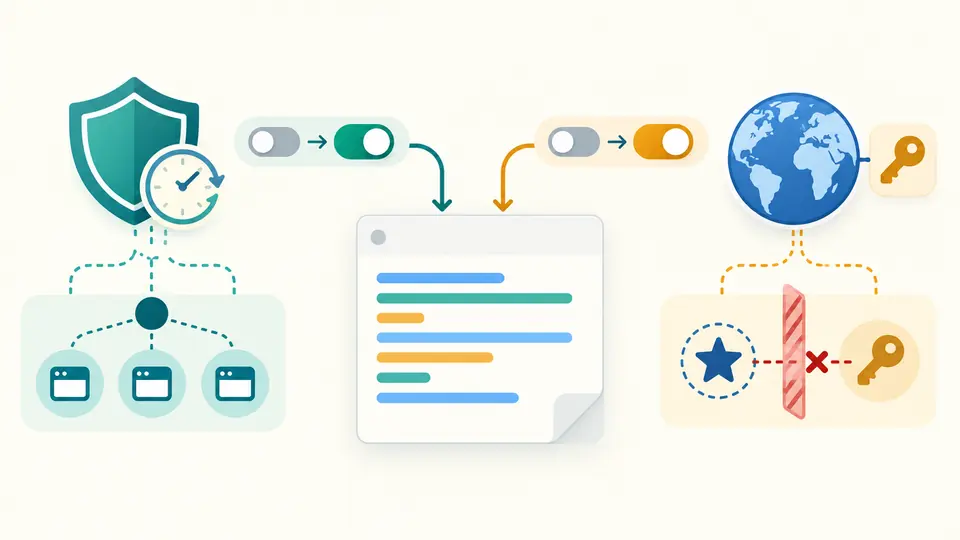
Ausgewogen erlaubt drei Browserfunktionen für self; Datenschutz setzt sie auf none. Separate HSTS- und CORS-Werte bleiben beim Wechsel bestehen.
Starten Sie mit 300 Sekunden. Für preload verlangt der Generator mindestens ein Jahr und includeSubDomains; das ist noch keine Aufnahme in eine Browserliste.
Nach Änderungen wartet die Automatik 350 ms. Im manuellen Modus startet Ctrl/Cmd+Enter; ein veraltetes Ergebnis lässt sich nicht kopieren.
Wählen Sie einen von vier Referrer-Policy-Werten, statt alle Links mit derselben Annahme über Referer-Daten zu behandeln.
Kamera, Mikrofon und Standort lassen sich in Permissions-Policy jeweils auf self oder none setzen.
HSTS und CORS-Header erscheinen nur nach Aktivierung der jeweiligen Gruppe.
Für einen ersten Test sind 300 Sekunden ein vorsichtiger Anfang. Verlängern Sie max-age erst, wenn Zertifikate und Weiterleitungen zuverlässig funktionieren.
Ja. Nach einer gültigen HTTPS-Antwort erzwingt der Browser HTTPS für die gespeicherte Dauer; ein kaputtes Zertifikat lässt sich dabei nicht einfach umgehen.
Aktivieren Sie includeSubDomains nicht, solange Sie deren HTTPS-Betrieb nicht kontrollieren. Der Generator lässt die Option deshalb standardmäßig aus.
Bei Permissions-Policy verhindert none die Freigabe einer Funktion; eine Berechtigungsabfrage kann dann ausbleiben. self lässt die Funktion für denselben Ursprung zu.
Permissions-Policy ist der aktuelle Header für diese Funktionsregeln. Der Generator erzeugt keinen zusätzlichen Feature-Policy-Header.
Stimmt etwas nicht?
Ändern Sie eine Richtlinie, lesen Sie ihre Folgen und übernehmen Sie nur die aktuelle Ausgabe.