01
Vérifier le préréglage
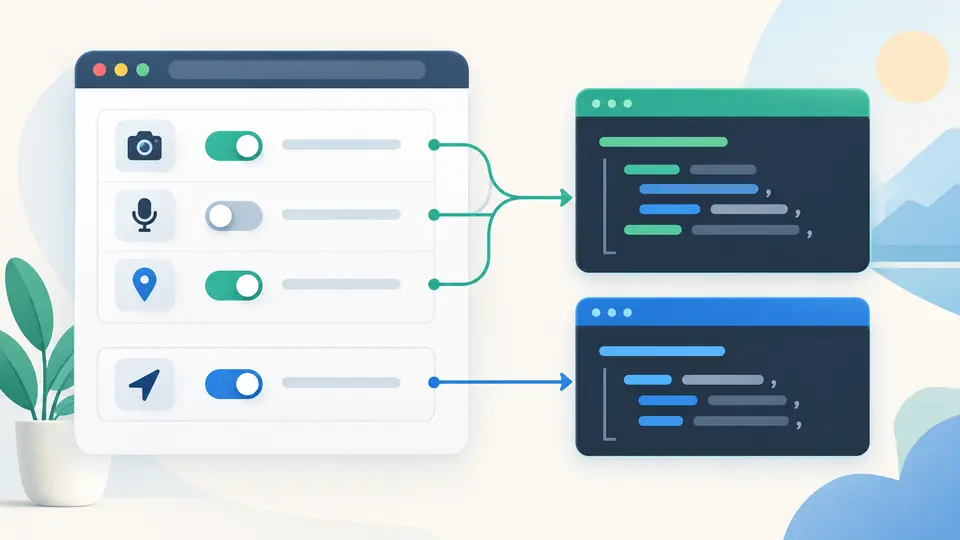
Le choix de base garde caméra, micro et géolocalisation sur self ; le choix privé les passe à none. Les réglages HSTS et CORS restent indépendants.
- Un préréglage ne constitue pas un audit de sécurité.
Sécurité web
Choisissez une politique, examinez chaque ligne générée et vérifiez ses effets avant de la publier.
Préréglage: Brouillon équilibré
Referrer-Policy: Strict entre origines
Permissions-Policy: Caméra · Même origine (self) / Microphone · Même origine (self) / Géolocalisation · Même origine (self)
HSTS: Omettre
Exemple CORS: Omettre
Referrer-Policy: strict-origin-when-cross-origin
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)
Les paramètres restent dans ce navigateur ; aucune requête n'est envoyée à votre site.
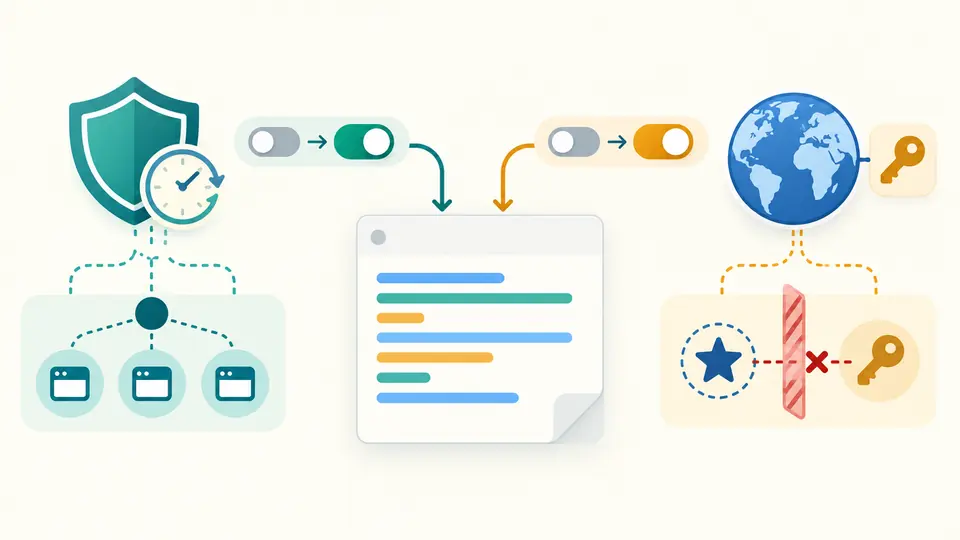
HSTS n'agit que sur une réponse HTTPS. Commencez court ; preload exige au moins un an et tous les sous-domaines prêts.
Entrez * ou une seule origine http(s) exacte, sans chemin. Les identifiants sont incompatibles avec *.
Referrer-Policy: strict-origin-when-cross-originLa valeur choisie règle les détails du Referer envoyé par le navigateur.
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)Une liste vide bloque la fonction ; self garde la même origine.
Aucun avertissement pour ce brouillon.
2 en-têtes prêts · 0 avertissements
Un extrait de configuration trouvé ailleurs peut activer HSTS alors que certains sous-domaines ne disposent pas encore de HTTPS. Ce Générateur d'en-têtes de sécurité sépare les paramètres pour rendre cette décision visible.
Les en-têtes HTTP de sécurité produits ici sont un brouillon. La page ne lit pas la réponse de votre site et ne sait pas si votre serveur, votre CDN et vos certificats sont prêts.
Chaque ligne garde son explication et les options à fort impact sont désactivées au départ.
Le Générateur d'en-têtes de sécurité distingue Referrer-Policy et Permissions-Policy. Le préréglage de confidentialité ne déclenche pas HSTS ni CORS en secret.
Pour configurer HSTS, commencez avec 300 secondes. L'origine CORS explicite évite un joker incompatible avec les identifiants de connexion.
Le choix de base garde caméra, micro et géolocalisation sur self ; le choix privé les passe à none. Les réglages HSTS et CORS restent indépendants.
HSTS est initialement coupé. Le mot preload exige au moins un an de max-age et includeSubDomains, sans inscrire automatiquement le domaine sur une liste.
La génération automatique attend 350 ms après une modification. Sinon, Ctrl/Cmd+Enter relance le calcul ; copie et téléchargement restent bloqués entre-temps.
Quatre valeurs de Referrer-Policy contrôlent les informations de provenance envoyées par le navigateur.
Permissions-Policy règle séparément caméra, microphone et géolocalisation sur self ou none.
La durée de transport et l'exemple d'origine ne figurent dans la sortie qu'après activation.
Oui. HSTS peut bloquer un domaine mal préparé et une CSP stricte peut casser des scripts ; cette page ne fabrique pas de CSP et laisse HSTS désactivé au départ.
Non. Ces en-têtes règlent certains comportements du navigateur ; validation et autorisation restent nécessaires côté serveur.
Commencez par une politique Referrer et les trois permissions visibles, puis testez HSTS séparément avec un max-age court. Le brouillon n'est pas un audit de production.
Non. Le Générateur d'en-têtes de sécurité traite les valeurs dans ce navigateur et ne contacte pas votre site.
Ajoutez la ligne Strict-Transport-Security à une réponse HTTPS valide dans votre propre serveur ou proxy. Testez d'abord sans includeSubDomains ni preload.
Un problème ?
Relisez les avertissements, puis copiez seulement une sortie actualisée.