01
プリセットの変更範囲を見る
基本設定では三つの機能をselfにします。プライバシー設定はnoneへ変えますが、HSTSとCORSの独立設定は保持します。
- プリセットは安全性の採点ではありません。
Webセキュリティ設定
基本設定から始め、各ヘッダーの意味と公開前の注意点を確認できます。
プリセット: 基本の草案
Referrer-Policy: クロスオリジンで厳格
Permissions-Policy: カメラ · 同一オリジン (self) / マイク · 同一オリジン (self) / 位置情報 · 同一オリジン (self)
HSTS: 出力しない
CORSの例: 出力しない
Referrer-Policy: strict-origin-when-cross-origin
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)
設定はこのブラウザー内で処理し、対象サイトへリクエストを送りません。
HSTSはHTTPS応答でのみ有効です。まず短い期限で試し、preloadには一年以上と全サブドメインの準備が必要です。
*またはパスを含まない正確なhttp(s)オリジンを入力します。資格情報を使う場合は*を選べません。
Referrer-Policy: strict-origin-when-cross-origin選んだ値がブラウザーから送るRefererの詳細を決めます。
Permissions-Policy: camera=(self), microphone=(self), geolocation=(self)空の許可リストは機能を止め、selfは同一オリジンに限ります。
この草案に警告はありません。
2件のヘッダーを生成・注意点0件
既存の設定例をそのまま貼ると、どの値がカメラを止め、どれがサブドメインに効くのか分かりにくくなります。セキュリティヘッダー生成ツールは選択と出力を一対一で表示します。
このページはサイトへ接続しません。HTTPセキュリティヘッダーの草案を作る場であり、実際のHTTPS応答や証明書の状態は公開後に確認してください。 レスポンスヘッダーの例として、セキュリティヘッダー設定の違いを比較できます。
有効にした項目だけを出力し、影響の大きい値を見落とさないための草案です。
セキュリティヘッダー生成ツールはReferrer-PolicyとPermissions-Policyを別々に表示します。プライバシー設定へ変えてもHSTSやCORSは勝手に有効になりません。
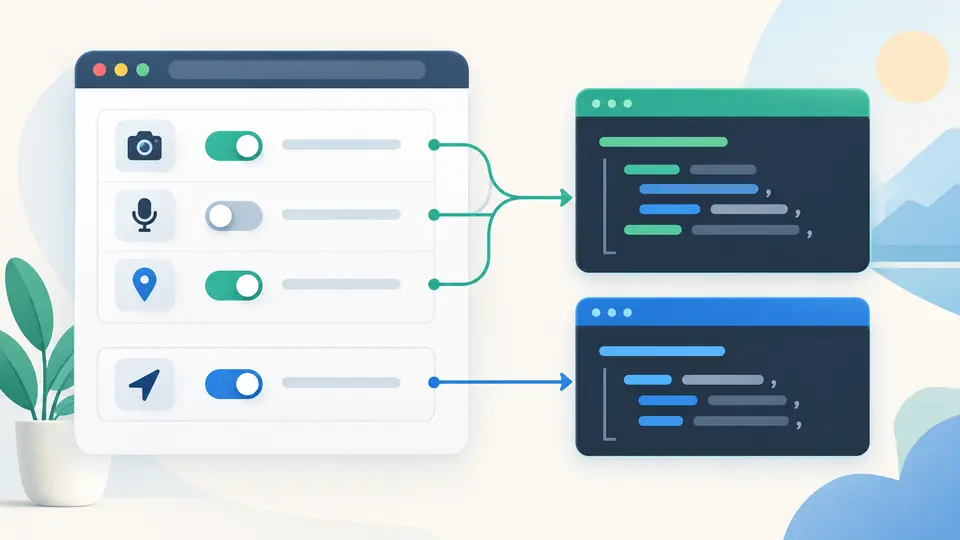
HSTS設定は短い期限から試せます。CORSは具体的なオリジンを使い、資格情報とワイルドカードの衝突を止めます。
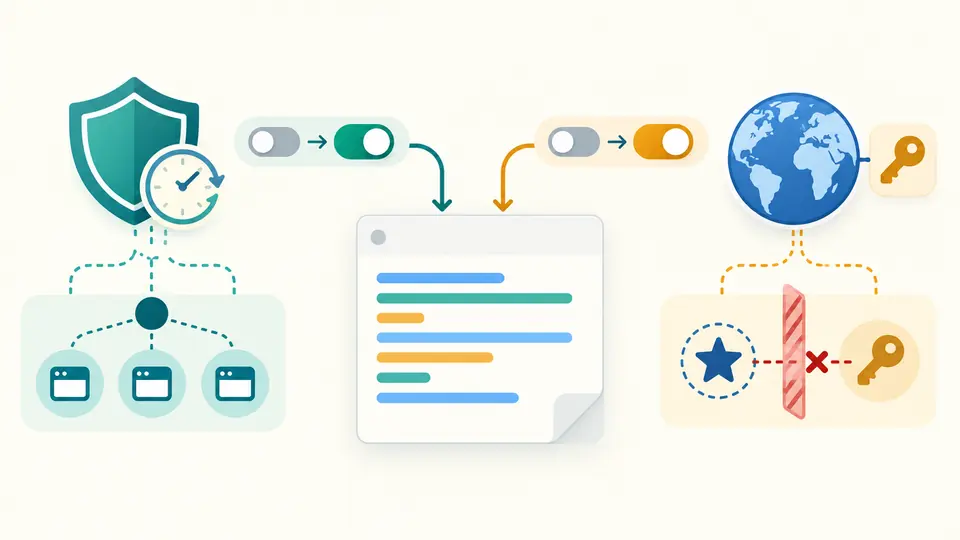
基本設定では三つの機能をselfにします。プライバシー設定はnoneへ変えますが、HSTSとCORSの独立設定は保持します。
初期値は300秒で、既定では無効です。preloadには一年以上のmax-ageとincludeSubDomainsが必要です。
自動生成は変更後350msで更新します。手動に切り替えるとCtrl/Cmd+Enterで実行でき、未更新の結果はコピーできません。
Referrer-Policyの四つの値から選択し、外部リンクへ送るRefererの範囲を調整します。
カメラ、マイク、位置情報を個別にselfまたはnoneへ設定します。
HTTPS専用の期限と、CORSヘッダーのオリジン例を必要なときだけ追加します。
Strict-Transport-Securityは、ブラウザーに後続の接続でHTTPSを使わせる応答ヘッダーです。有効なHTTPS応答で送る必要があります。
最初は短いmax-ageで運用を確認し、証明書やすべての経路が整ってから延ばしてください。このページの初期値は300秒です。
preloadの資格条件を満たすヘッダーを作っても自動登録されません。別途申請し、取り消しには時間がかかる可能性があります。
Permissions-Policyでcamera=()などを選ぶと、その機能を許可しないためブラウザーの許可ダイアログも出ない場合があります。selfとの違いを確認してください。
Referrer-Policyによって外部サイトへ渡す参照元情報が減るため、リンク元を使う分析に影響する可能性があります。選択値を実際のアクセス解析で確かめてください。
問題がありますか?