01
Vérifier le sens
Les préfixes Cookie: et Set-Cookie: sont reconnus. Une ligne nom=valeur seule reste ambiguë : indiquez sa provenance. Chaque Set-Cookie doit occuper sa propre ligne, car la date Expires contient une virgule.
Sécurité Web
Collez une requête Cookie ou une réponse Set-Cookie par ligne ; l’onglet de création compose un seul en-tête de réponse.
Le texte reste dans ce navigateur ; aucune requête n’est envoyée et aucun cookie n’est modifié.
Saisissez un en-tête ou un nom de cookie.
Saisissez un en-tête ou un nom de cookie.
Lorsqu’une session disparaît entre la réponse et la requête suivante, un analyseur de cookies révèle ce que chaque en-tête contient réellement. Cookie transporte des paires nom=valeur ; Set-Cookie ajoute les attributs d’un seul cookie.
Pour analyser un cookie sans supposer les réglages du navigateur, examinez le texte capturé. Cet analyseur de cookies sépare un SameSite absent d’un Lax explicite et conserve les attributs inconnus.
La provenance des champs et la règle d’expiration restent visibles.
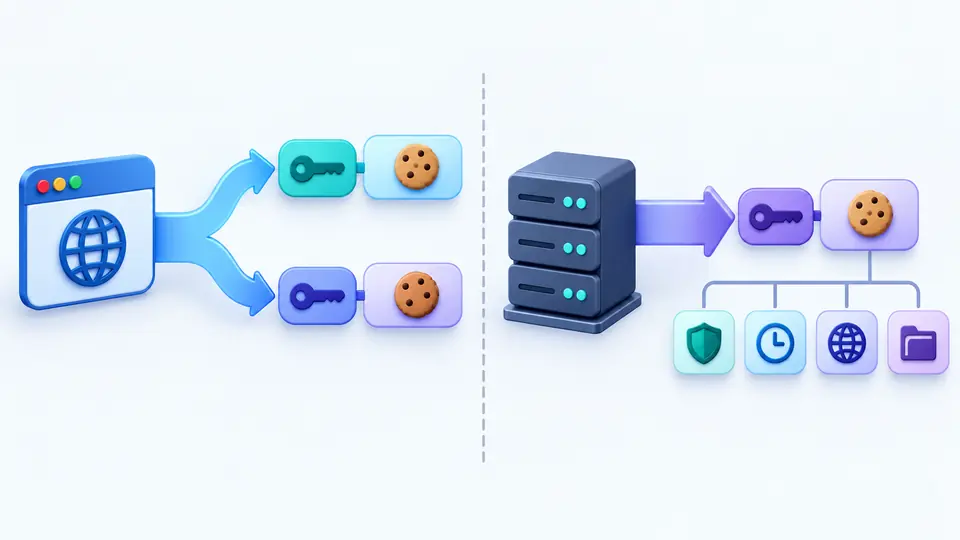
L’analyseur de cookies distingue les paires de la requête des attributs de la réponse. Une simple ligne nom=valeur est ambiguë : choisissez son type. Aucun Domain ni HttpOnly n’est déduit de la requête.
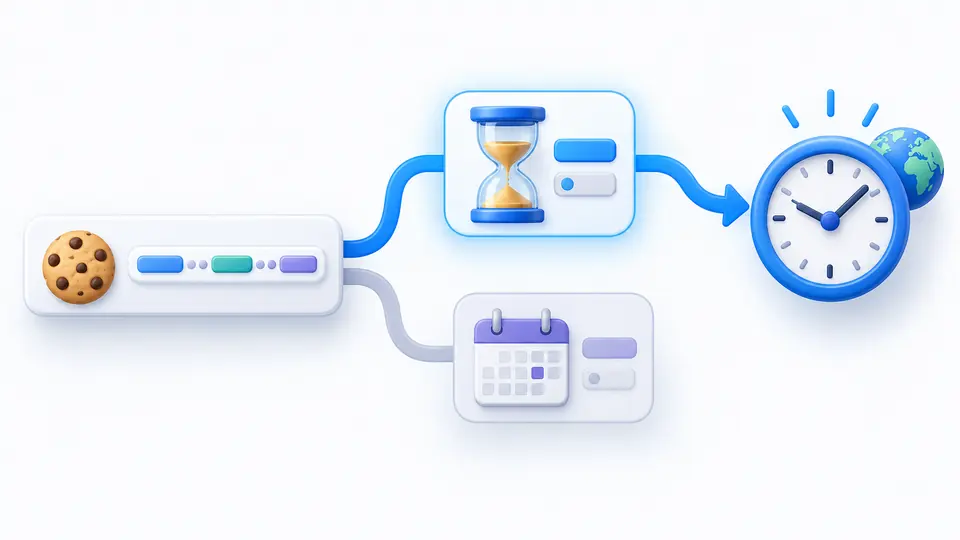
Si Max-Age et Expires coexistent, l’estimation UTC suit Max-Age et un avertissement explique la priorité. Cet analyseur de cookies ne prétend pas qu’un navigateur donné acceptera ou conservera le cookie.
Les préfixes Cookie: et Set-Cookie: sont reconnus. Une ligne nom=valeur seule reste ambiguë : indiquez sa provenance. Chaque Set-Cookie doit occuper sa propre ligne, car la date Expires contient une virgule.
Le mode automatique attend 350 ms après une modification. Désactivez-le pour lancer l’analyse par le bouton ou Ctrl/Cmd+Entrée. Dès qu’une entrée ou option change, l’ancien résultat ne peut plus être copié.
Le rapport distingue session, Max-Age et Expires. Dans le générateur, session est le choix initial ; les secondes et la date locale produisent chacune un seul attribut de durée.
Une requête Cookie peut contenir plusieurs paires nom=valeur. Une ligne Set-Cookie définit un seul cookie et peut porter Domain, Path, SameSite, Secure, HttpOnly et une durée. Les attributs non reconnus restent affichés.
SameSite=None ou Partitioned sans Secure, ainsi que les préfixes __Host- et __Secure- mal configurés, sont signalés. Les attributs répétés et les dates ou secondes invalides gardent leur numéro de ligne ; ce n’est pas un test du navigateur.
Le formulaire propose Path=/, SameSite=Lax, Secure et HttpOnly. Un Domain vide est omis. Session, Max-Age et Expires sont exclusifs ; la création ne place aucun cookie dans le navigateur.
Secure limite l’envoi aux connexions sûres, HttpOnly empêche l’accès par JavaScript et SameSite régit les requêtes entre sites. Le rapport ne les affiche que si la réponse Set-Cookie les fournit ; la requête Cookie ne les révèle pas.
La requête Cookie transmet plusieurs cookies enregistrés sous forme de paires séparées par des points-virgules. Une réponse Set-Cookie définit un seul cookie par ligne ; les parties suivantes sont ses attributs.
Non. L’analyse et la création s’effectuent dans cet onglet. Aucun site distant n’est interrogé et la valeur de session n’est pas placée dans une URL de partage. Vérifiez les valeurs sensibles avant de diffuser une copie.
Partitioned demande un stockage séparé selon le site de premier niveau. Le parseur conserve l’attribut et signale l’absence de Secure. Le formulaire ne le génère pas encore et ne teste pas la prise en charge du navigateur.
Les limites varient selon le navigateur. Ici, 128 Kio de texte et 1 000 lignes sont acceptés ; ce sont les limites de l’outil, pas un quota de cookies par domaine.
Un en-tête mal interprété ?
Collez le texte capturé, vérifiez son sens et les conflits, puis copiez le rapport actuel ou l’unique Set-Cookie généré.
Tout se passe localement dans le navigateur.