01
Usa el artefacto definitivo
El modo archivo calcula bytes exactos; el texto se codifica como UTF-8. Un salto de línea añadido por el editor cambia el resultado.
Web Security Config
Pega el código o elige un archivo; la URL opcional solo se escribe en la etiqueta.
El texto se codifica como UTF-8; el archivo conserva sus bytes.
Todo se calcula en esta pestaña y la dirección nunca se consulta.
Un archivo de hasta 20 MiB o 1 000 000 unidades UTF-16 de texto.
Pega texto o elige un archivo.
El generador de hash SRI sirve antes de cargar un script externo cuyo contenido revisaste. Aunque la URL conserve el mismo nombre, una versión nueva del archivo puede dejar obsoleto el valor publicado.
La integridad de subrecursos usa el digest original en Base64, no la cadena hexadecimal de una suma de comprobación corriente. Para evitar diferencias de saltos de línea, es preferible elegir el archivo final.
La referencia se obtiene de tu contenido y no de una descarga implícita.
El generador de hash SRI conserva todos los bytes del archivo elegido, incluso BOM y finales de línea. La dirección del CDN solo entra en el marcado; no se descarga para sustituir tu referencia.
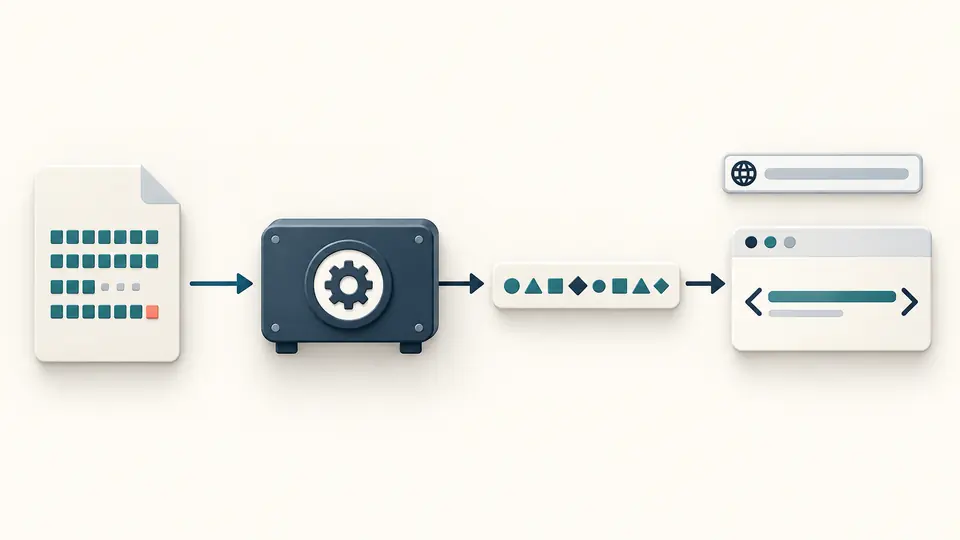
Un token ya publicado se puede verificar contra el texto o archivo actual. Si cambias el contenido, la URL o el algoritmo, la salida vieja se atenúa y no se puede exportar.
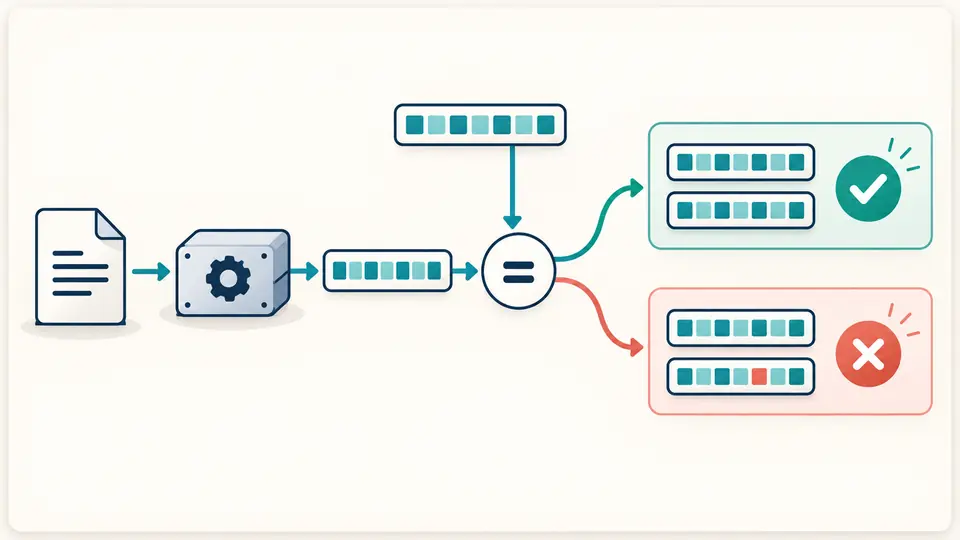
El modo archivo calcula bytes exactos; el texto se codifica como UTF-8. Un salto de línea añadido por el editor cambia el resultado.
SHA-384 viene seleccionado. El campo de verificación acepta un único token del mismo algoritmo y exige repetir el cálculo si lo cambias.
Con una URL se construye script o link; sin ella queda el atributo integrity. Esta página no comprueba que el servidor permita CORS.
El atributo integrity contiene sha256-, sha384- o sha512- y Base64. Un hash SHA-384 en hexadecimal no se puede pegar directamente en ese atributo.
Permite verificar SRI con un token previo del algoritmo elegido. Un token válido pero distinto indica diferencia de bytes, no fallo del formulario.
Genera script o link rel="stylesheet" y escapa la URL en HTML. Incluye crossorigin="anonymous" para el uso entre orígenes.
El cálculo de un archivo se puede cancelar. Cualquier cambio deja obsoletos el token, la etiqueta y las acciones de copia o descarga.
La especificación admite SHA-256, SHA-384 y SHA-512. Este generador de hash SRI inicia con SHA-384; usa el algoritmo que requiera tu proceso de compilación y la misma opción al comparar.
En recursos de otro origen, el navegador necesita una petición CORS y una respuesta que autorice el acceso. La etiqueta incluye crossorigin="anonymous"; aquí no se prueba el servidor.
Revisa primero el archivo final, su versión y los saltos de línea. Si los bytes ya no coinciden, el navegador bloquea ese recurso; genera un valor nuevo para la versión que realmente publiques.
No. El archivo seleccionado se lee dentro de la pestaña para obtener su digest. Si exportas el resultado, el texto descargado puede contener la dirección que escribiste, no el contenido original.
El atributo integrity y crossorigin ayudan a fijar los bytes esperados de un script externo. También necesitas HTTPS y una respuesta CORS válida; esto no sustituye la revisión del código.
¿Te falta una respuesta sobre tu comprobación?
Vuelve al generador de hash SRI, selecciona la versión que publicarás y comprueba el valor y la etiqueta antes de copiarla.