01
Partir de un rechazo intencionado
La página de ejemplo es example.com y el script procede de cdn.example.com. Consulta script-src y el indicador de alternativa antes de sustituir las URL por las tuyas.
Seguridad web
Edita el texto o las directivas y revisa la cabecera, los avisos y una solicitud de ejemplo.
La fuente no coincide en este ejemplo estático
Ninguna fuente modelada coincide con esta URL.
Directiva efectiva: script-src · se usó alternativa
No hay avisos modelados. Esto no aprueba el despliegue.
Se muestran 6 de 6 directivas
default-src 'self'script-src 'self'img-src 'self' data:object-src 'none'base-uri 'self'frame-ancestors 'none'La política, los dominios y las URL de ejemplo se procesan en este navegador; no se envían solicitudes.
Report-Only observa posibles infracciones sin bloquear. Para recibir informes hace falta configurar un destino; esta página no los envía ni recibe.
6 directivas · 0 avisos
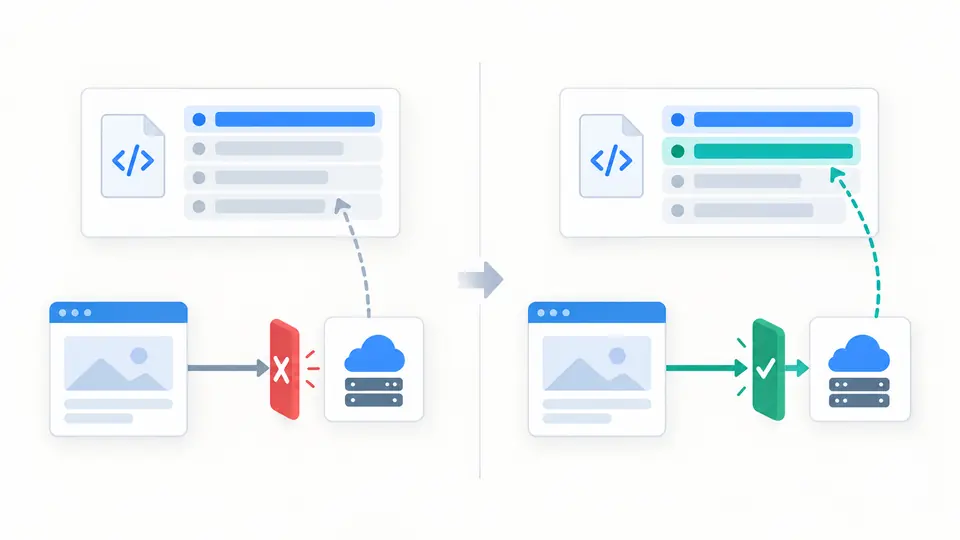
Si un script de terceros deja de cargar, el Generador de CSP muestra qué directiva se aplica. El ejemplo solicita desde example.com un script de cdn.example.com y falla intencionadamente con script-src self. No es una política lista para producción.
Este Generador de Content Security Policy reúne el texto y la edición de directivas en un mismo borrador. Como Analizador de CSP, muestra motivos concretos sin prometer que una puntuación resuma la seguridad real.
El Generador de CSP elige la directiva efectiva según el recurso y usa default-src solo como alternativa para cargas. El script de CDN del ejemplo no coincide con script-src self; un host de CDN exacto cambia esta única conclusión estática.
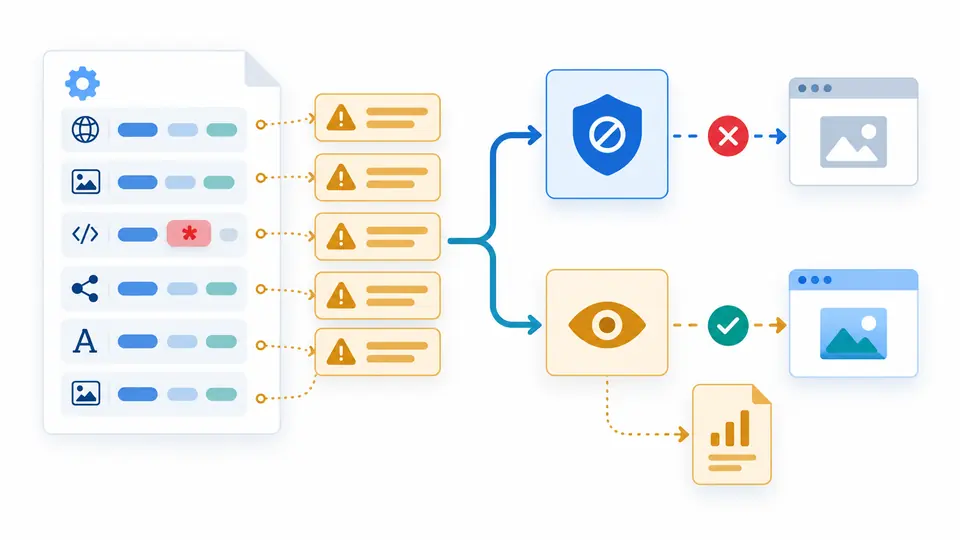
Un validador CSP debe explicar que none mezclado con otras fuentes se ignora y que, si hay una directiva duplicada, manda la primera. Los avisos quedan vinculados a la cabecera; Report-Only se describe como observación, no como bloqueo.
La página de ejemplo es example.com y el script procede de cdn.example.com. Consulta script-src y el indicador de alternativa antes de sustituir las URL por las tuyas.
Report-Only cambia el nombre de la cabecera, pero no bloquea recursos. Sin report-to o report-uri no hay destino en el texto. El nonce de demostración no se inserta en el borrador.
El análisis automático espera 350 ms tras los cambios. Si lo desactivas, usa el botón o Ctrl/Cmd + Intro. Toda modificación bloquea copia y descarga; Borrar y Cargar ejemplo ofrecen vista previa y una opción de deshacer.
El Generador de CSP acepta un valor puro o una línea completa de cabecera. Conserva directivas desconocidas y el orden de los duplicados; el texto erróneo sigue disponible para corregirlo.
El Analizador de CSP señala unsafe-inline, unsafe-eval, *, esquemas amplios, directivas básicas ausentes y none mezclado. No elimina fuentes automáticamente, pues podría dejar de funcionar una página real.
La comparación usa dos URL HTTP(S) absolutas e identifica la directiva y la alternativa efectiva. Rutas, strict-dynamic y el contexto de nonce dan un resultado indeterminado.
La salida mantiene el orden y usa Content-Security-Policy o Report-Only. Al cambiar la política o el ejemplo, copia y descarga se desactivan hasta volver a calcular.
Comprueba sintaxis, fuentes amplias y una petición externa modelada, pero no reproduce la ejecución del navegador ni valida un sitio desplegado. Usa el resultado como revisión previa.
Palabras clave como self y none, además de nonce y hash, llevan comillas simples. Esquemas como https: y hosts como cdn.example.com van sin ellas. Revisa lo escrito: el editor no corrige todo automáticamente.
Cambia la salida a Content-Security-Policy-Report-Only: observa posibles infracciones sin bloquear. Para recibir informes reales hay que configurar un destino en el servidor.
No por completo. Report-Only y frame-ancestors, entre otras funciones, exigen una cabecera de respuesta HTTP. Esta herramienta exporta únicamente esa cabecera.
Se omiten las directivas que no introdujiste. default-src puede servir de alternativa para cargas no especificadas, pero base-uri y frame-ancestors no lo heredan.
¿Hay otro caso que revisar?
Compara una URL de recurso, lee la directiva efectiva y cada aviso, y copia solo la cabecera actual.