01
읽기 전에 입력 확인
파일 이름과 바이트 수가 먼저 표시됩니다. 32MiB를 넘는 파일은 메모리에 넣기 전에 거부됩니다. 세 예제는 실행 코드가 없는 작은 헤더입니다.
- 확장자가 아닌 매직 바이트로 형식을 결정합니다.
파일 · 바이너리 · 압축
로컬 파일이나 작은 예제를 고른 후 헤더 분석을 직접 실행하세요.
ELF, PE 또는 Mach-O 파일 하나를 놓거나 선택하세요.
선택한 파일 없음
브라우저에서만 읽으며 파일을 업로드하거나 실행하지 않습니다.
파일을 선택하거나 예제를 열어 보세요.
파일을 선택하거나 예제를 열어 보세요.
빌드 결과가 실행되지 않을 때 실행 파일 헤더 분석으로 아키텍처, 진입점, 섹션 오프셋을 먼저 확인할 수 있습니다. 확장자만으로는 실제 구조를 알 수 없습니다.
실행 파일 헤더 분석은 ELF 헤더 분석, PE 헤더 분석, Mach-O 파일 구조 확인을 한곳에 모읍니다. 바이너리 파일 분석 중에도 파일을 실행하지 않습니다.
코드를 실행하지 않고 실제 바이트와 구조를 연결합니다.
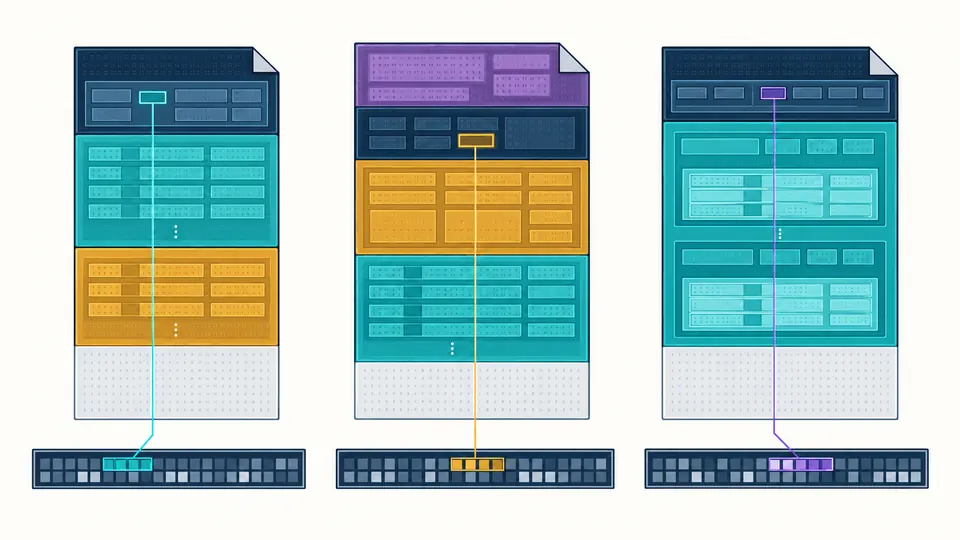
실행 파일 헤더 분석은 ELF 프로그램 헤더와 섹션을 구분하고, DOS 헤더에서 PE 선택 헤더로 이어지며, Mach-O 로드 명령을 나열합니다.
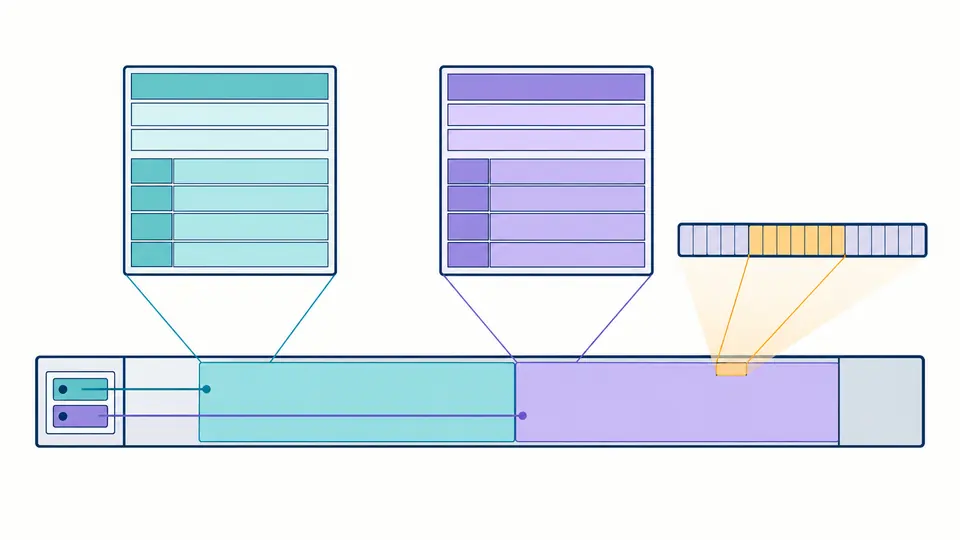
Mach-O 유니버설 파일의 각 아키텍처는 독립된 슬라이스입니다. arm64나 x86-64를 골라 그 슬라이스의 오프셋, 크기, 헤더를 확인할 수 있습니다.
파일 이름과 바이트 수가 먼저 표시됩니다. 32MiB를 넘는 파일은 메모리에 넣기 전에 거부됩니다. 세 예제는 실행 코드가 없는 작은 헤더입니다.
헤더 분석을 누르거나 Ctrl/Cmd+Enter를 사용하세요. 파일이 바뀌면 이전 보고서는 만료되고 새 분석에 성공할 때까지 내보내기가 중단됩니다.
필드를 펼쳐 절대 오프셋과 첫 바이트를 확인하세요. 유니버설 Mach-O는 슬라이스를 바꾼 뒤 다시 분석해야 JSON을 내보낼 수 있습니다.
파일, 프로그램, 섹션 헤더를 전체 정수 폭으로 읽고 확장 번호를 0번 항목에서 찾습니다. 섹션 테이블이 없는 파일은 빈 목록으로 표시합니다.
DOS 헤더의 포인터를 따라 PE 서명, COFF, 선택 헤더, 섹션 테이블을 읽습니다. 진입 RVA와 이미지 기준 주소를 따로 보여 줍니다.
32/64비트 헤더, 로드 명령, 세그먼트, 섹션을 나열합니다. fat 컨테이너는 손상된 슬라이스가 있어도 각 아키텍처의 범위를 유지합니다.
필드를 누르면 16진 파일 범위가 보입니다. ELF NOBITS와 Mach-O 제로 필 섹션은 메모리 전용으로 표시합니다.
ELF 헤더의 EI_CLASS를 읽으면 됩니다. 실행 파일 헤더 분석 결과는 비트 수와 바이트 순서, CPU 종류를 따로 표시합니다.
DOS 헤더의 0x3C에 있는 e_lfanew가 PE 서명의 파일 오프셋입니다. 그 위치를 검증한 뒤 COFF와 선택 헤더를 읽습니다.
프로그램 헤더는 메모리 적재용 세그먼트를, 섹션 헤더는 링크와 분석 단위를 설명합니다. 실행 파일 헤더 분석에서는 두 표를 분리합니다.
thin 파일의 cputype 또는 fat 디렉터리의 각 슬라이스에 있습니다. 원하는 슬라이스를 선택한 뒤 분석을 다시 실행하세요.
섹션을 펼치면 offset과 size가 보입니다. 범위를 누르면 첫 64바이트를 확인할 수 있습니다. NOBITS는 디스크 바이트가 없습니다.
아니요. 브라우저가 바이트로 읽기만 합니다. ELF, EXE, Mach-O를 실행하거나 서버로 보내지 않습니다.
다른 질문이 있나요?