01
Dateigröße zuerst prüfen
Name und Bytezahl erscheinen vor der Auswertung. Über 32 MiB wird schon vor dem Einlesen abgelehnt; die Beispiele enthalten nur kleine Header.
- Das Format ergibt sich aus den Magic Bytes, nicht aus der Endung.
Dateien, Binärdaten & Kompression
Lokale Datei oder Beispiel wählen und die Header bewusst auswerten.
Eine ELF-, PE- oder Mach-O-Datei hier ablegen oder auswählen.
Keine Datei ausgewählt
Wird lokal im Browser gelesen, weder hochgeladen noch ausgeführt.
Datei wählen oder Beispiel laden.
Datei wählen oder Beispiel laden.
Wenn ein Build nicht lädt, hilft ELF und PE Header anzeigen bei der Prüfung von Architektur, Einsprungpunkt und Sektionsoffsets. Wer ELF-Header anzeigen oder PE-Header auslesen will, braucht dafür mehr als die Dateiendung.
Mit ELF und PE Header anzeigen bleiben ELF-Programmheader, PE-Sektionstabelle und Mach-O Header getrennt benannt. Die Binärdatei analysieren wir nur als Bytes; ausgeführt wird nichts.
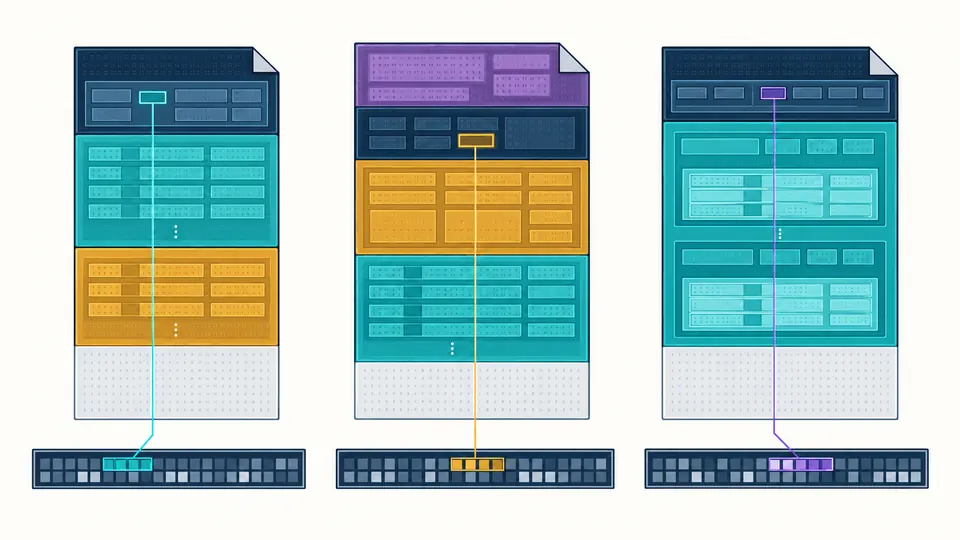
Jedes Feld lässt sich bis zu seinen Dateibytes verfolgen.
ELF und PE Header anzeigen trennt ELF-Programmheader von Sektionen, folgt bei PE dem DOS-Verweis zum optionalen Header und listet Mach-O-Load-Commands auf. Eine Magic-Byte-Erkennung liefert diese Details nicht.
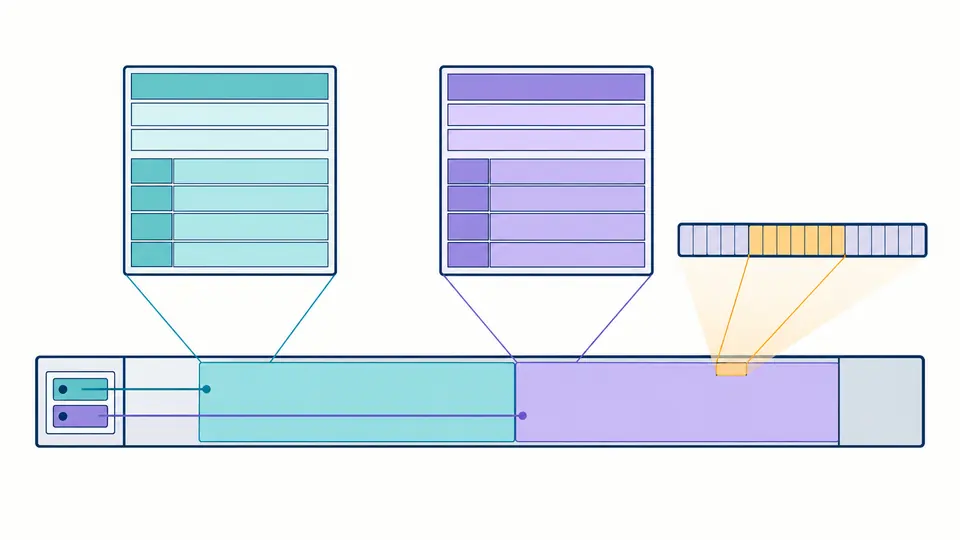
Jeder Slice besitzt eigene Grenzen und einen eigenen Header. Wählen Sie arm64 oder x86-64, statt den Fat-Container selbst als ausführbares Programm zu lesen.
Name und Bytezahl erscheinen vor der Auswertung. Über 32 MiB wird schon vor dem Einlesen abgelehnt; die Beispiele enthalten nur kleine Header.
Klicken Sie auf Header prüfen oder drücken Sie Strg/Cmd+Enter. Nach einem Dateiwechsel ist der alte Bericht ungültig; Export bleibt bis zur nächsten erfolgreichen Prüfung gesperrt.
Felder zeigen absolute Hex-Offsets und erste Rohbytes. Bei einem universellen Mach-O wählen Sie den Slice und prüfen erneut, bevor Sie JSON exportieren.
Datei-, Programm- und Sektionsheader werden mit voller Ganzzahlbreite gelesen. Erweiterte Nummerierung kommt aus Sektion null; eine bewusst fehlende Tabelle bleibt leer.
Der DOS-Verweis führt zur PE-Signatur, danach zu COFF, optionalem Header und Sektionstabelle. Einsprung-RVA und Image Base bleiben getrennte Werte.
32-/64-Bit-Header, Load Commands, Segmente und Sektionen werden aufgelistet. Im Fat-Container bleiben Offset und Größe jedes Slice erhalten.
Ein Feld öffnet seinen hexadezimalen Bereich. ELF-NOBITS und Mach-O-Zerofill sind Speicherbereiche ohne gespeicherte Dateibytes.
Datei wählen und Header prüfen. ELF und PE Header anzeigen gibt Klasse, Byteordnung, Architektur, Einsprungpunkt und beide Header-Tabellen aus.
Das e_machine-Feld nennt die CPU, EI_CLASS zeigt 32 oder 64 Bit. Unbekannte Maschinenwerte bleiben als Zahl sichtbar.
Der DOS-Kopf enthält bei 0x3C das Feld e_lfanew. Sein Wert zeigt auf die PE-Signatur; danach folgen COFF und optionaler Header.
Programmheader beschreiben zu ladende Segmente; Sektionsheader beschreiben Einheiten für Linker und Analyse. Beide erscheinen separat.
Ja. Bei e_shoff=0 und e_shnum=0 ist die Tabelle absichtlich abwesend. Ein deklarierter Offset außerhalb der Datei ist dagegen ein Fehler.
Nein. ELF und PE Header anzeigen liest Bytes im Browser und startet weder EXE noch Mach-O oder ELF. Auch ein Upload findet nicht statt.
Noch eine Frage?
Probieren Sie die Beispiele für alle drei Formate und prüfen Sie danach Ihren Build. Mit ELF und PE Header anzeigen können Sie die Offsets vor dem Teilen des JSON-Berichts nachsehen.
Die Datei bleibt nur in diesem Browser-Tab.