01
읽을 수 있는 API를 고르기
예제는 공개 URL을 폼에 채울 뿐 자동 전송하지 않습니다. HTTPS 페이지에서 HTTP 주소로 보내면 혼합 콘텐츠 규칙으로 차단될 수도 있습니다.
HTTP 및 요청 디버깅
메서드, URL, 헤더와 본문을 확인한 뒤 보내세요. 대상 API가 현재 출처의 응답 읽기를 허용해야 합니다.
이 메서드는 요청 본문을 보내지 않습니다.
전송을 누른 경우에만 브라우저에서 대상으로 직접 요청합니다. 운영용 비밀 값은 입력하지 마세요.
아직 응답이 없습니다.
기본적으로 꺼짐. 이 탭에는 메서드, 쿼리 없는 URL 경로, 시간과 상태만 남고 헤더와 본문은 저장하지 않습니다. URL 경로에 식별자가 있을 수 있으니 민감한 경로에서는 기록을 끄세요.
제한: 헤더 50개, 텍스트 본문 1 MiB, 읽을 수 있는 응답 8 MiB. CORS와 금지 헤더가 적용됩니다.
코드 표시는 요청을 보내지 않습니다. 쿼리 값과 민감한 헤더는 자리표시자이며 공유 전 본문도 확인하세요.
HTTP(S) URL을 입력하고 명시적으로 보내세요.
API가 반환한 값을 확인하려면 URL과 JSON 본문만 보는 것으로는 부족합니다. HTTP 요청 테스트는 브라우저에서 요청을 준비하고 사용자가 전송을 누른 경우에만 네트워크에 접근합니다. 입력 중에는 전송하지 않습니다.
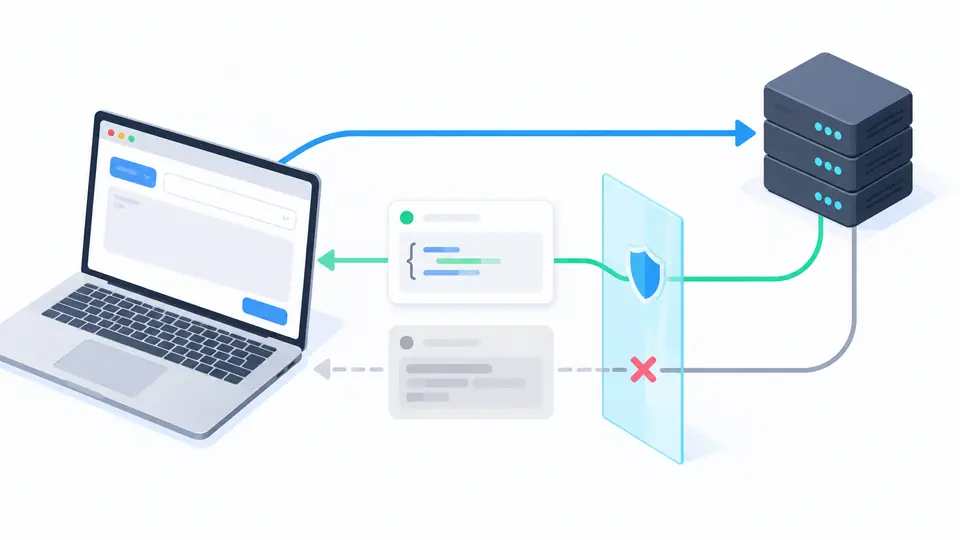
온라인 API 테스트 도구이자 HTTP 요청 테스터이지만 터미널의 curl과는 다릅니다. REST API 테스트 중 CORS 오류가 나오면 응답을 못 읽은 것일 수 있으며, 단순 요청 자체는 서버에 도착했을 수도 있습니다.
브라우저가 읽은 결과만 명확히 보여 줍니다.
HTTP 요청 테스트는 사이트의 범용 프록시를 거치지 않습니다. CORS가 허용한 응답에서 실제 상태와 노출된 헤더, 본문을 보고, 읽지 못한 응답에는 임의의 상태를 만들지 않습니다.
기록은 기본적으로 꺼져 있습니다. 켜도 현재 탭에서 메서드, 쿼리 없는 URL 경로, 시간과 상태만 남깁니다. 생성 코드의 민감한 헤더와 쿼리 값도 자리표시자로 바뀝니다.
예제는 공개 URL을 폼에 채울 뿐 자동 전송하지 않습니다. HTTPS 페이지에서 HTTP 주소로 보내면 혼합 콘텐츠 규칙으로 차단될 수도 있습니다.
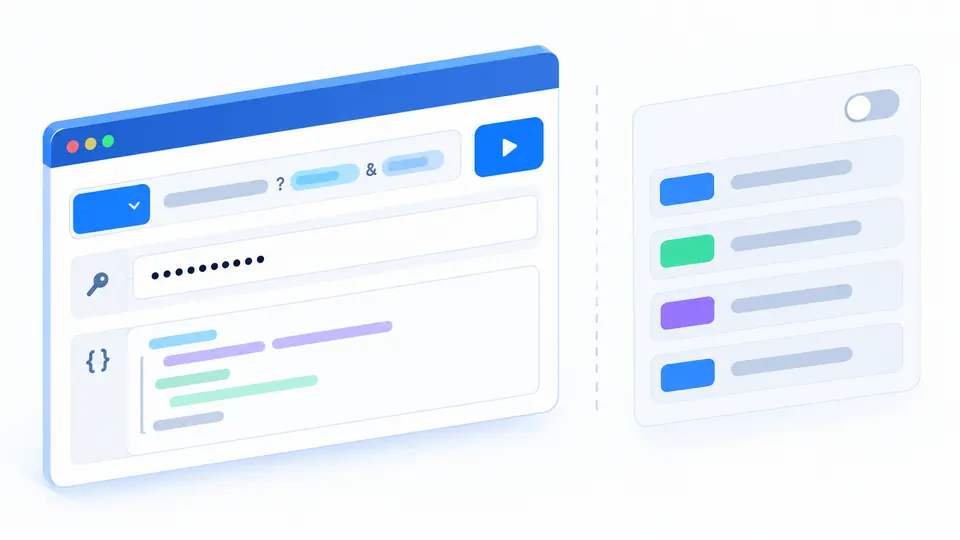
POST, PUT, PATCH, DELETE에는 원문 또는 JSON 본문을 넣을 수 있습니다. JSON 모드는 문법을 검사하고 Content-Type이 없을 때만 추가합니다. Ctrl/Cmd+Enter도 명시적 전송입니다.
4xx와 5xx도 읽을 수 있는 응답일 수 있습니다. CORS 또는 네트워크 오류에는 보이는 상태 코드가 없습니다. 폼을 바꾸면 이전 결과를 내보낼 수 없고 취소해도 서버 처리를 되돌리지는 못합니다.
GET, POST, PUT, PATCH, DELETE, HEAD, OPTIONS를 선택하고 브라우저가 허용하는 헤더와 해당 메서드의 텍스트 본문을 추가할 수 있습니다.
상태, 소요 시간, 노출된 응답 헤더와 본문을 표시합니다. JSON은 읽기 좋게 들여쓰고 바이너리는 유형과 바이트 수를 보여 줍니다.
읽을 수 있는 응답을 8 MiB까지 완전히 저장합니다. 화면의 JSON 들여쓰기는 표시용이며 다운로드 데이터는 원래 바이트를 유지합니다.
현재 폼의 cURL 및 Fetch 코드를 미리 봅니다. 코드 생성은 요청을 보내지 않으며 민감한 헤더와 쿼리 값은 자리표시자로 바꿉니다.
HTTP(S) URL을 입력하고 전송을 누르세요. 예제 선택과 편집은 폼만 바꾸며, 대상 API가 이 웹페이지의 CORS 읽기를 허용해야 합니다.
브라우저가 교차 출처 응답을 가렸거나 DNS, 네트워크, 혼합 콘텐츠 문제일 수 있습니다. 단순 요청은 도착했을 수 있으므로 오류만으로 미전송을 단정하지 마세요.
항상 CORS 문제인 것은 아닙니다. 일반 네트워크 실패는 원인이 구분되지 않을 수 있습니다. 브라우저 개발자 도구와 대상 서버 로그를 함께 확인하세요.
DELETE는 이 도구에서 텍스트 본문을 보낼 수 있습니다. 서버가 그 본문을 해석하는지는 API 계약에 달려 있으므로 전송 전에 확인하세요.
모두 볼 수 없습니다. CORS 응답은 안전 목록과 서버가 노출한 헤더만 읽을 수 있으며 Set-Cookie는 표시할 수 없습니다.
잘못 분석되는 필드가 있나요?