01
Elegir un destino accesible
El ejemplo solo rellena una URL pública; no envía nada. Desde una página HTTPS, un destino HTTP puede ser bloqueado por contenido mixto y la API debe autorizar tu origen con CORS.
HTTP y depuración de solicitudes
Revisa método, URL, encabezados y cuerpo antes de enviar. La API de destino debe permitir leer la respuesta mediante CORS.
Este método no envía cuerpo de solicitud.
La petición sale directamente del navegador al destino solo cuando pulsas Enviar. Evita secretos de producción.
Aún no hay respuesta.
Desactivado al inicio. Esta pestaña solo guarda método, ruta URL sin valores de consulta, hora y estado; nunca encabezados ni cuerpo. Las rutas URL pueden incluir identificadores; deja el historial apagado para rutas sensibles.
Límites: 50 encabezados, 1 MiB de cuerpo de texto y 8 MiB de respuesta legible. Rigen CORS y los encabezados prohibidos.
Ver código no envía nada. Los valores de consulta y encabezados sensibles se sustituyen; revisa también el cuerpo antes de compartir.
Escribe una URL HTTP(S) y envía explícitamente.
Al probar un endpoint, la documentación puede ocultar cómo responde a tus datos concretos. Este probador de solicitudes HTTP prepara una petición en el navegador y no la envía mientras editas. Elige una API de prueba y usa Enviar cuando esté lista.
Un cliente REST en línea no tiene las mismas capacidades que curl en la terminal. Si la API bloquea el origen del navegador, quizá no puedas leer la respuesta; un error CORS no demuestra que la solicitud nunca llegó.
Una petición directa y un resultado que no inventa datos bloqueados.
El probador de solicitudes HTTP llama a la API solo tras tu clic. Una respuesta autorizada muestra estado, encabezados expuestos y cuerpo reales; una respuesta ilegible no recibe un estado ficticio.
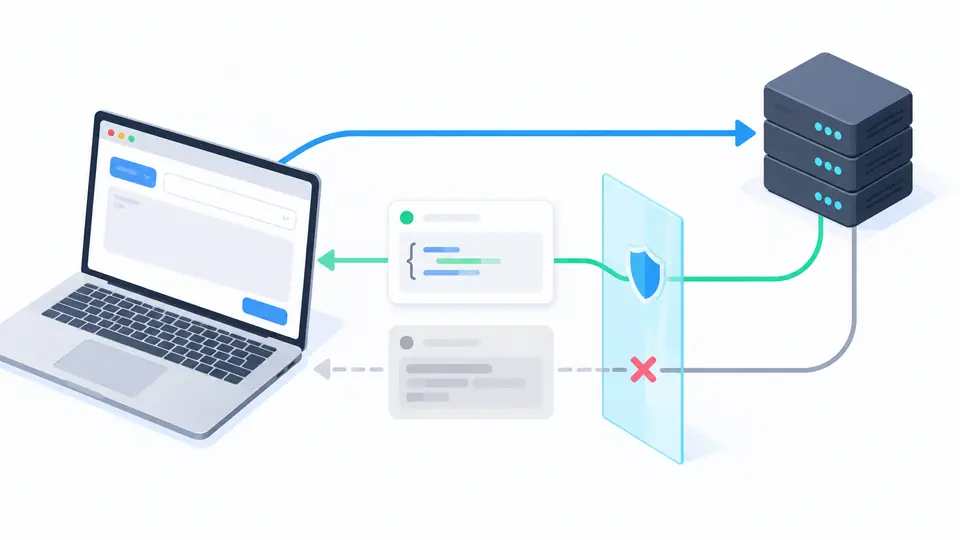
El historial empieza desactivado. Si lo habilitas, esta pestaña conserva método, ruta URL sin valores de consulta, hora y estado. El código generado sustituye encabezados sensibles y valores de consulta por marcadores.
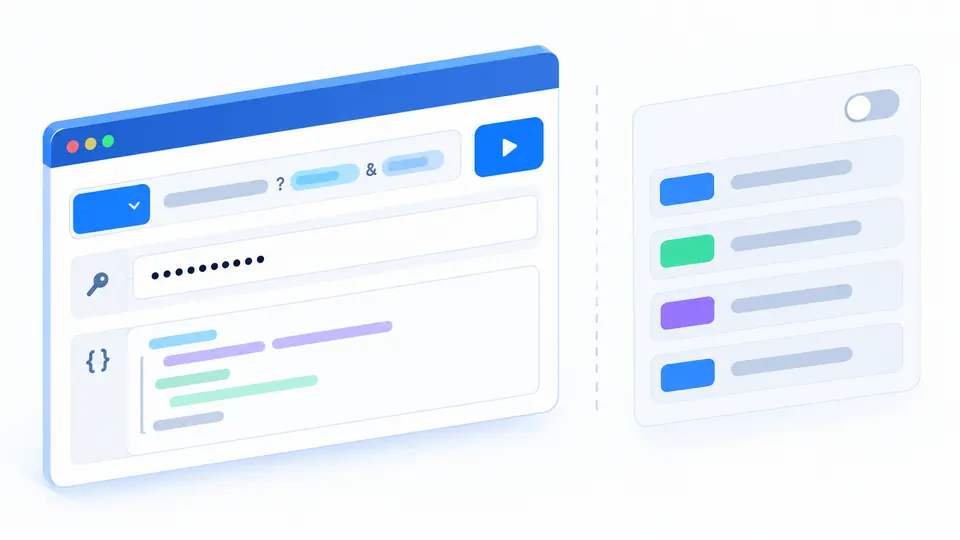
El ejemplo solo rellena una URL pública; no envía nada. Desde una página HTTPS, un destino HTTP puede ser bloqueado por contenido mixto y la API debe autorizar tu origen con CORS.
POST, PUT, PATCH y DELETE admiten texto sin procesar o JSON. El modo JSON valida la sintaxis y solo agrega Content-Type cuando falta. Ctrl/Cmd+Enter también es un envío explícito.
Los estados 4xx y 5xx aún pueden tener una respuesta visible. Un fallo de CORS o red no ofrece estado legible. Cambiar el formulario desactiva la descarga antigua; Cancelar no revierte un cambio ya aplicado en el servidor.
GET, POST, PUT, PATCH, DELETE, HEAD y OPTIONS, encabezados personalizados permitidos y cuerpo de texto para los métodos compatibles.
Muestra estado, duración, encabezados expuestos y texto. El JSON se indenta para leerlo; los datos binarios muestran tipo y cantidad de bytes.
Descarga la respuesta legible completa hasta 8 MiB. El formato JSON de la vista no modifica los bytes del archivo.
Puedes ver cURL y Fetch para el borrador sin hacer una petición. Los valores sensibles de encabezados y parámetros de consulta se convierten en marcadores.
Escribe una URL HTTP(S) absoluta y pulsa Enviar. Editar o cargar el ejemplo no produce tráfico; la API debe permitir la lectura desde el origen de esta página.
El navegador puede impedir la lectura por CORS, contenido mixto o un problema de red. Una solicitud simple pudo llegar al servidor aunque aquí no se vea su respuesta.
Sí. Selecciona POST y modo JSON; se comprueba la sintaxis y se añade Content-Type solo si no lo especificaste. El texto no se reescribe antes de enviar.
El valor inicial es 30 segundos y puedes elegir 5, 10, 30 o 60. El tiempo de espera termina la espera local, pero no garantiza deshacer trabajo del servidor.
Admite GET, POST, PUT, PATCH, DELETE, HEAD y OPTIONS. Para GET, HEAD y OPTIONS esta página no admite cuerpo de solicitud.
¿Algún campo se interpreta mal?
Prueba el probador de solicitudes HTTP con una API de ensayo que permita CORS, comprueba la respuesta realmente visible y descárgala antes de editar otra petición.