01
Elegir una URL pública
Si escribes solo el dominio, se añade HTTPS. El ejemplo rellena el campo, pero no contacta con el sitio hasta que pulses Comprobar.
HTTP y depuración de solicitudes
Examina la primera respuesta de una URL pública
Introduce una URL pública y ejecuta la comprobación.
La URL se envía a nuestro Worker y este consulta el sitio público sin tus cookies ni credenciales. El sitio de destino ve la solicitud.
Introduce una URL pública y ejecuta la comprobación.
Un comprobador de cabeceras HTTP ayuda a investigar una caché antigua o una redirección que oculta la respuesta de la URL introducida. Este informe conserva solo el primer salto.
Al revisar encabezados de respuesta, compara también el método y la hora. Primero se usa HEAD; si el servidor devuelve 405 o 501, se intenta GET y se descarta el cuerpo.
Primera respuesta y valores sin una nota engañosa
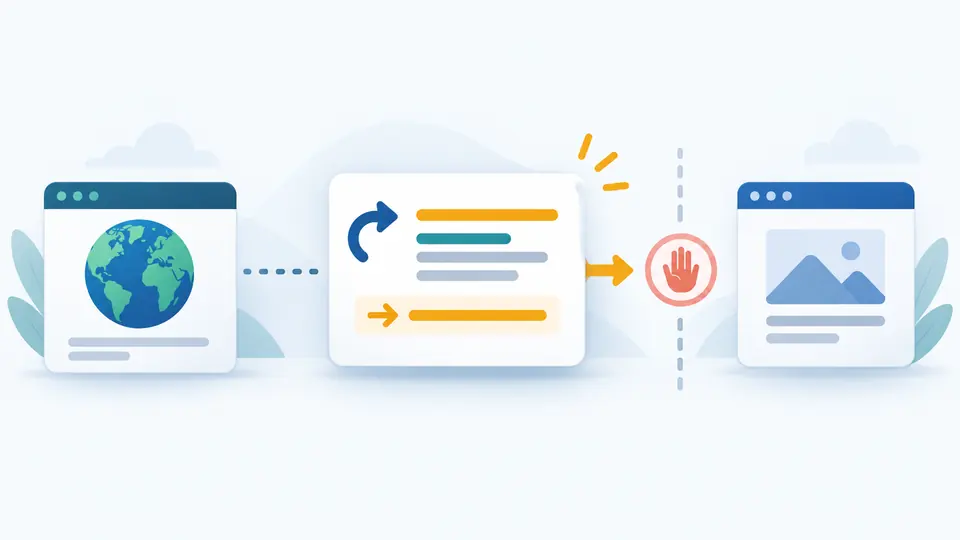
El comprobador de cabeceras HTTP muestra el 301 o 302 original y su Location. No sigue la URL de destino, para que puedas revisar la regla del punto de partida.
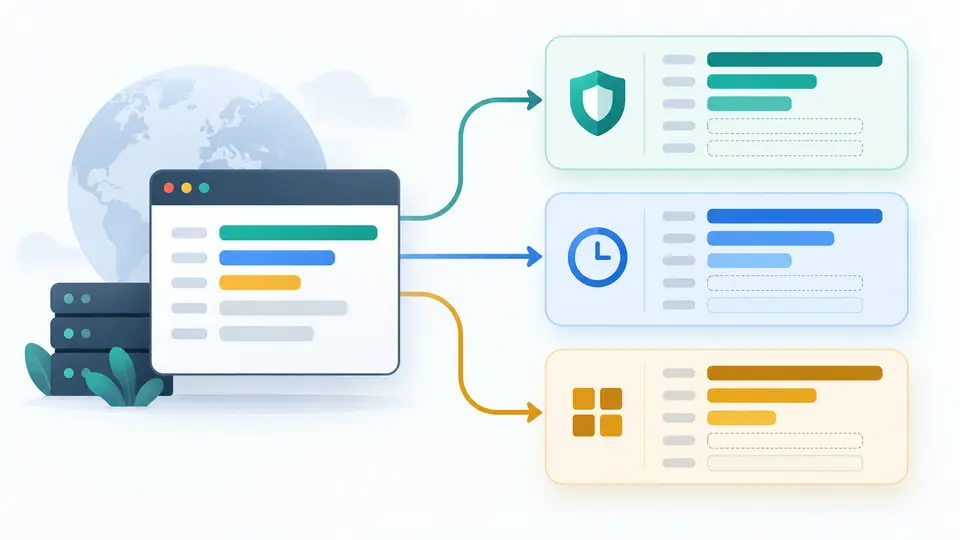
Las cabeceras de seguridad y las cabeceras de caché se separan sin perder otros campos. Una ausencia solo significa que no se vio en esta respuesta anónima.
Si escribes solo el dominio, se añade HTTPS. El ejemplo rellena el campo, pero no contacta con el sitio hasta que pulses Comprobar.
HEAD es el método inicial. Un 405 o 501 activa un único GET cuyo cuerpo se desecha; un 3xx muestra Location sin continuar la cadena.
La hora corresponde a esta comprobación y no al encabezado Date del servidor. Editar la URL caduca el informe y desactiva copia y descarga.
Un 404 o 500 también tiene cabeceras útiles. Se indica si respondió HEAD o si hubo un reintento GET.
Un verificador de cabeceras HTTP debe mostrar CSP, HSTS y Referrer-Policy con su valor exacto. La mera presencia de un nombre no demuestra que esté bien configurado.
Cache-Control, ETag y Vary ayudan a explicar una versión antigua, aunque las reglas del CDN pueden cambiar el resultado.
Escribe una URL pública y ejecuta la consulta. El informe muestra el primer estado, método, hora y todos los valores devueltos.
Pueden aportar pistas sobre caché, redirecciones y políticas del navegador. Deben interpretarse junto con la ruta, el método y el contexto del sitio.
El informe agrupa HSTS, CSP, Referrer-Policy y otros nombres comunes. Su presencia no garantiza que los valores sean correctos.
max-age expresa una edad de frescura; no-store pide no almacenar la respuesta. Este comprobador enseña el valor recibido sin simular toda la caché.
HEAD solicita metadatos sin cuerpo. Si el servidor responde 405 o 501, se intenta GET y se desecha el contenido.
¿Queda alguna duda?
Consulta una URL pública y guarda los valores del primer salto con su hora.