01
Выбрать публичный адрес
Если указан только домен, добавляется HTTPS. Пример лишь заполняет поле; сетевой запрос начинается после нажатия кнопки.
HTTP и отладка запросов
Посмотрите первый ответ публичного URL
Введите публичный URL и запустите проверку.
URL отправляется нашему Worker, который анонимно обращается к публичному сайту. Cookie и данные авторизации не передаются.
Введите публичный URL и запустите проверку.
Проверка HTTP-заголовков помогает понять, почему сайт после обновления отдаёт старую страницу или почему адрес ведёт не туда. В отчёте остаётся ответ именно введённого URL.
Когда нужна проверка ответа сервера, сравните также метод и время. Сначала отправляется HEAD, а при ответе 405 или 501 — один GET без загрузки тела. Переход по Location не выполняется.
Первый ответ и фактические значения без условной оценки
Проверка HTTP-заголовков сохраняет статус 301 или 302 и Location. Автоматического перехода нет, поэтому правило перенаправления исходного адреса остаётся видимым.
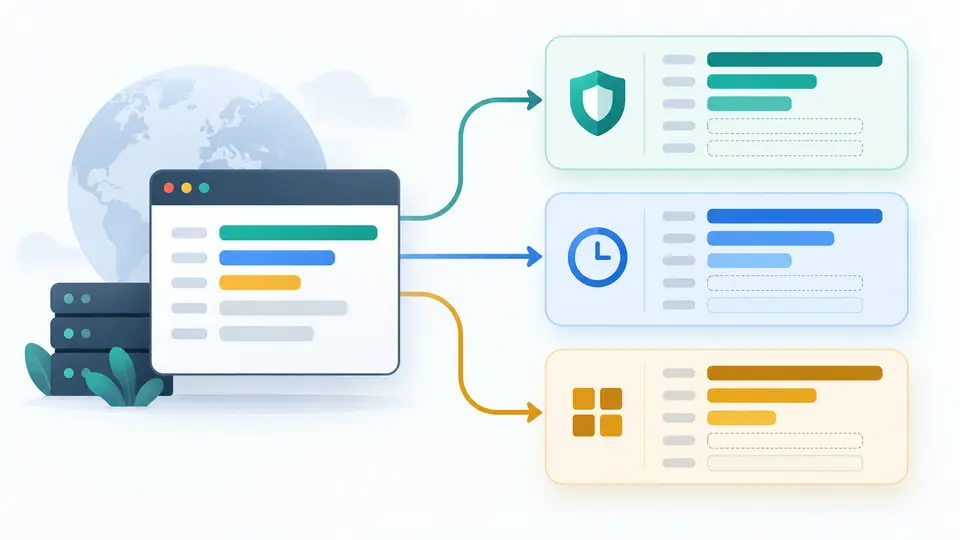
Заголовки безопасности, кэширование сайта и остальные HTTP-заголовки сайта показаны отдельно. Проверка HTTP-заголовков фиксирует отсутствие поля только для этого анонимного ответа.
Если указан только домен, добавляется HTTPS. Пример лишь заполняет поле; сетевой запрос начинается после нажатия кнопки.
Сначала используется HEAD. При 405 или 501 выполняется GET, тело сразу отбрасывается. Ответ 3xx показывает Location, но цепочка не открывается.
Время относится к этой проверке, а не к полю Date сервера. Изменение URL делает прежний отчёт устаревшим и блокирует экспорт.
Даже 404 или 500 — полноценный ответ с полезными полями. В отчёте указан HEAD либо переход на GET.
CSP, HSTS и Referrer-Policy видны со значениями. Наличие поля не доказывает, что политика подходит сайту.
Cache-Control, ETag и Vary помогают исследовать старую версию, но не раскрывают все внутренние правила CDN.
Нет. Инструмент не отправляет условные пользовательские заголовки. Для этого нужен HTTP-клиент с настройкой запроса.
Используется стандартный сетевой клиент Worker. Здесь нельзя задать собственный User-Agent, поэтому результат может отличаться от браузера.
Видны только возвращённые заголовки. Инструмент не загружает тело и не проверяет фактический алгоритм сжатия.
Да, корректный международный домен преобразуется при разборе URL. Проверка доступна, если он разрешается в публичный адрес.
Нет. Отчёт показывает первый 3xx и Location, но не переходит по нему. Для всей цепочки нужен отдельный инструмент.
Остались вопросы?
Проверьте публичный URL и сохраните значения первого ответа вместе со временем.