01
Öffentliches Ziel wählen
Einem bloßen Domainnamen wird HTTPS vorangestellt. Das Beispiel setzt nur den Wert ein; erst der Klick auf Header prüfen sendet eine Anfrage.
HTTP & Anfrageanalyse
Die erste Antwort einer öffentlichen URL untersuchen
Öffentliche URL eingeben und Prüfung starten.
Die URL geht an unseren Worker; er fragt die öffentliche Website anonym ab. Cookies und Zugangsdaten werden nicht weitergegeben.
Öffentliche URL eingeben und Prüfung starten.
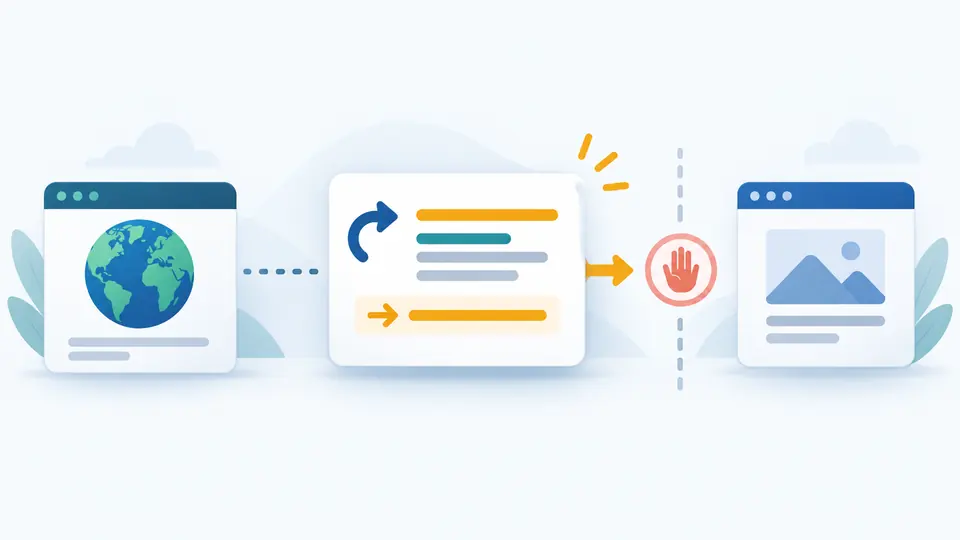
Wer HTTP Header prüfen will, sollte zuerst die Antwort der eingegebenen URL sehen: Eine 301-Weiterleitung und die Zielseite sind zwei verschiedene Antworten. Dieser Bericht bewahrt den ersten Hop.
Auch beim HTTP Header Check lohnt der Blick auf Methode und Zeitpunkt. Zuerst läuft HEAD, nur bei 405 oder 501 folgt GET ohne Seiteninhalt. So lässt sich die Beobachtung mit einem Browser-Mitschnitt vergleichen.
Erste Antwort und Originalwerte statt einer pauschalen Note
Beim HTTP Header prüfen bleiben Status 301 oder 302 und Location sichtbar. Das Ziel wird nicht automatisch aufgerufen; eine falsch konfigurierte erste Weiterleitung verschwindet nicht im Endergebnis.
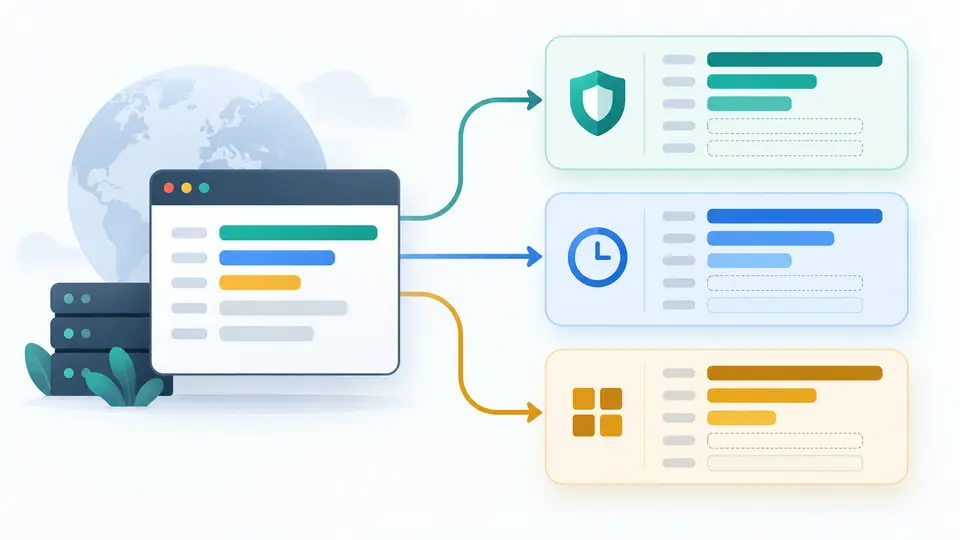
Sicherheitsheader und Cache-Header stehen getrennt; weitere Antwort-Header bleiben erhalten. „Nicht gesehen“ beschreibt nur diese anonyme Anfrage und ist kein Sicherheitsurteil.
Einem bloßen Domainnamen wird HTTPS vorangestellt. Das Beispiel setzt nur den Wert ein; erst der Klick auf Header prüfen sendet eine Anfrage.
HEAD ist die Vorgabe. Bei 405 oder 501 wird GET einmalig versucht und der Body verworfen. Bei 3xx wird Location gezeigt, aber nicht verfolgt.
Der Zeitpunkt beschreibt diese Prüfung, nicht den Date-Header des Servers. Eine URL-Änderung macht das Ergebnis veraltet und sperrt Kopie und Download.
Auch 404 oder 500 liefern verwertbare Antwort-Header. HEAD oder ein GET-Ersatz wird im Bericht ausdrücklich festgehalten.
CSP, HSTS und Referrer-Policy werden mit ihren tatsächlichen Werten angezeigt. Der HTTP-Header-Prüfer vergibt keine Note allein nach Vorhandensein.
Cache-Control, ETag und Vary helfen, eine alte Auslieferung einzugrenzen; ein CDN kann andere Felder liefern als der Ursprung.
Öffentliche URL eingeben und die Prüfung bewusst starten. Status, Methode, Uhrzeit und alle gelieferten Antwort-Header erscheinen im Bericht.
CSP, HSTS oder Referrer-Policy können relevant sein, doch die passende Auswahl und Werte hängen von der Website ab. Diese Prüfung zeigt Beobachtungen, keine allgemeine Pflichtliste.
Seine Direktiven steuern unter anderem, ob und wie lange eine Antwort zwischengespeichert werden darf. Hier sehen Sie den gelieferten Wert; eine Detailanalyse ist eine eigene Aufgabe.
Für den ersten anonymen Hop einer öffentlichen URL, etwa nach einer Cache- oder Weiterleitungsänderung. Er ersetzt keinen vollständigen HTTP-Client.
Vergleichen Sie Status, Methode, Zeit und konkrete Werte mit der beabsichtigten Konfiguration. Das bloße Vorhandensein eines Sicherheitsfelds ist keine Qualitätsnote.
Noch eine Frage?
Eine öffentliche URL von unserem Worker abfragen und den ersten Antwortbericht mit Zeitangabe sichern.