Erst bei bereitem Absender erstellen
Die 30 Minuten beginnen mit der Erstellung und nicht mit dem ersten Callback. Der Verwaltungsschlüssel liegt nur im Speicher dieses Tabs; nach einem Neuladen können frühere Einträge nicht erneut gelesen werden.
HTTP und Request-Debugging
Erstellen Sie ein kurzes Postfach, senden Sie einen Test-Callback und prüfen Sie die tatsächlich empfangenen Daten.
Empfangs-URL
Noch keine Anfragen eingegangen.
Senden Sie einen Testaufruf vom Webhook-Anbieter oder HTTP-Client. Wer die URL kennt, kann senden; der Leseschlüssel bleibt in diesem Tab.
Noch keine Anfragen eingegangen.
Wählen Sie ein Ereignis für Header und Body.
Anfragen erreichen HeyUtils-Server und werden nach 30 Minuten gelöscht. Übliche geheime Header werden vor dem Speichern maskiert; Pfad, Query und Body nicht. Nur Testdaten senden.
Erstellen Sie ein Postfach für eine Empfangs-URL.
Wenn der Zahlungsdienst einen Callback als gesendet meldet, Ihre Anwendung aber nichts protokolliert, hilft Webhook testen mit einer unabhängigen Empfangsadresse. Tragen Sie die temporäre Webhook-URL im Testkonto ein und vergleichen Sie Methode, Pfad, Query, Header und Body mit der erwarteten Anfrage.
Dieser Webhook Tester ist ein kurzlebiger Request Bin und kein Produktionsendpunkt. Die öffentliche Adresse nimmt Anfragen entgegen; nur der getrennte Verwaltungsschlüssel in diesem Tab öffnet die Liste. So lassen sich Webhook-Anfragen prüfen, bevor Sie den eigenen Handler verdächtigen.
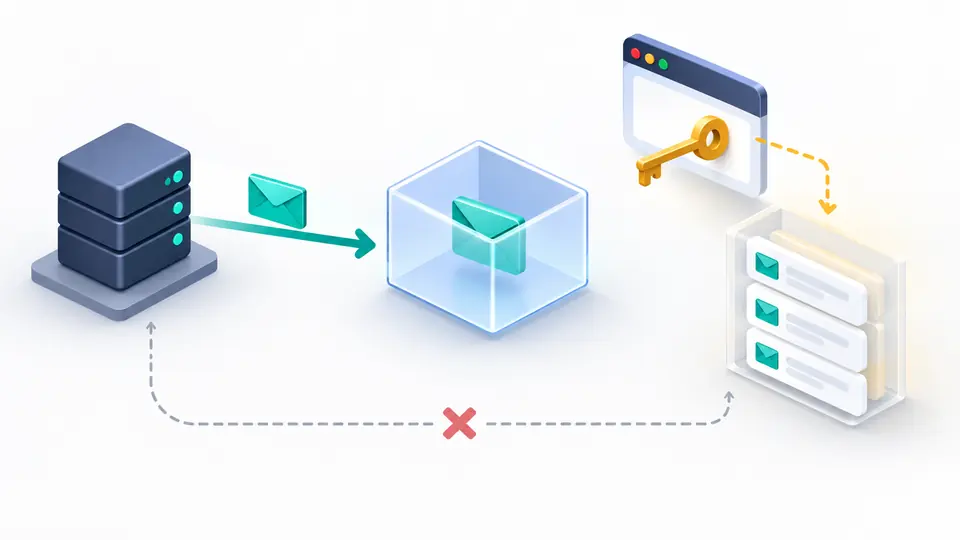
Die Sendeadresse allein berechtigt nicht zum Lesen.
Der Absender benötigt nur die zeitweilige URL. Bei Webhook testen kann er damit keine Ereignisliste öffnen. Häufige Authentifizierungsheader werden vor der Speicherung maskiert; Pfad, Query und Body bleiben für die Fehlersuche sichtbar und sollten keine echten Geheimnisse enthalten.
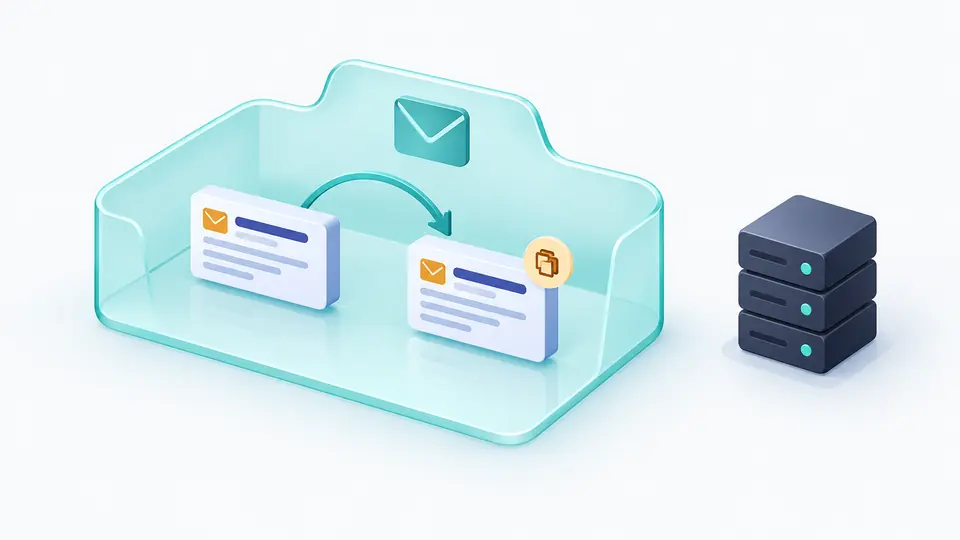
Nach einer Bestätigung wird ein erfasstes Ereignis als markierte Kopie im gleichen Postfach angelegt. Damit können Sie Filter und Duplikate vergleichen, ohne einen frei wählbaren Zielserver oder den produktiven Handler aufzurufen.
Die 30 Minuten beginnen mit der Erstellung und nicht mit dem ersten Callback. Der Verwaltungsschlüssel liegt nur im Speicher dieses Tabs; nach einem Neuladen können frühere Einträge nicht erneut gelesen werden.
Solange der Tab sichtbar ist, lädt die Liste alle drei Sekunden neu. Prüfen Sie danach Query, maskierte Header und Body. Binärdaten, die kein gültiges UTF-8 sind, erscheinen als Base64 statt als beschädigter Text.
Methoden- und Textfilter wirken nur auf bereits empfangene Einträge. Nach einer Änderung wird der Export kurz gesperrt, bis die sichtbare Liste aktualisiert ist; die Empfangsadresse bleibt unverändert offen.
Webhook testen nimmt GET, POST, PUT, PATCH, DELETE, HEAD und OPTIONS an. Zeit, Methode, Pfad, Query, maskierte Header und bis zu 64 KiB Body werden gespeichert. Zu große Anfragen werden abgewiesen, statt unvollständig als erfolgreich zu erscheinen.
Wählen Sie eine Methode oder suchen Sie in Pfad und Body, um ein Ereignis zwischen Wiederholungen zu finden. Detailkopie und JSON-Download verwenden die gefilterte Ansicht und enthalten keinen Verwaltungsschlüssel.
Jede zufällige Adresse gilt 30 Minuten und fasst höchstens 50 Ereignisse. Ein serverseitiger Ablaufalarm entfernt die Daten. Bei verborgenem Tab endet die regelmäßige Abfrage; manuelles Aktualisieren bleibt möglich.
Dieses Postfach verifiziert keine Signaturen. Anbieter signieren verschiedene Rohdaten mit unterschiedlichen Verfahren; prüfen Sie die Signatur nach deren Dokumentation in Ihrer eigenen Umgebung und übertragen Sie keinen produktiven Schlüssel hierher.
Die Empfangsadresse erlaubt jedem Besitzer das Senden, aber nur der separate Schlüssel in diesem Tab erlaubt das Lesen. Übliche geheime Header werden maskiert; Pfad, Query und Body bleiben sichtbar. Nutzen Sie nur Testdaten.
Jeder Dienst, der HTTP an eine öffentliche HTTPS-Adresse senden kann, lässt sich auf eingehende Daten prüfen. Eine anbieterspezifische Signatur oder garantierte Zustellung bewertet dieses Werkzeug nicht.
Diese Seite sendet keine Testanfrage automatisch. Verwenden Sie die Testfunktion des Anbieters oder einen eigenen HTTP-Client. Eine Replay-Kopie bleibt im gleichen Postfach und wird nicht an einen externen Dienst geschickt.
Nein. Nur häufige sensible Headernamen werden vor der Speicherung maskiert. Der Body, URL-Parameter und ungewöhnlich benannte Zugangsdaten bleiben sichtbar. Prüfen Sie Test-Payloads vor dem Versand.
Kam ein anderer Callback an?
Erstellen Sie das Postfach erst, wenn der Absender bereit ist, und prüfen Sie den Eingang innerhalb von 30 Minuten.
Anfragen werden auf HeyUtils-Servern nur vorübergehend gespeichert.