01
Origin der aufrufenden App verwenden
Tragen Sie Schema, Host und Port der Frontendseite ein, nicht die API-Adresse. Die lokale Analyse simuliert diesen Ursprung; Browser-GET nutzt fest die Origin von HeyUtils.
HTTP / Anfragen debuggen
Echte Antwortheader und bei Bedarf OPTIONS-Header einfügen. Ein Netztest startet nur auf Klick.
Eingefügte Header bleiben im Browser; die lokale Analyse sendet keine Anfrage.
Bitte Antwortheader einfügen.
Diese Origin gilt nur für die lokale Analyse. Browser-GET verwendet die echte Origin dieser Seite.
Bitte Antwortheader einfügen.
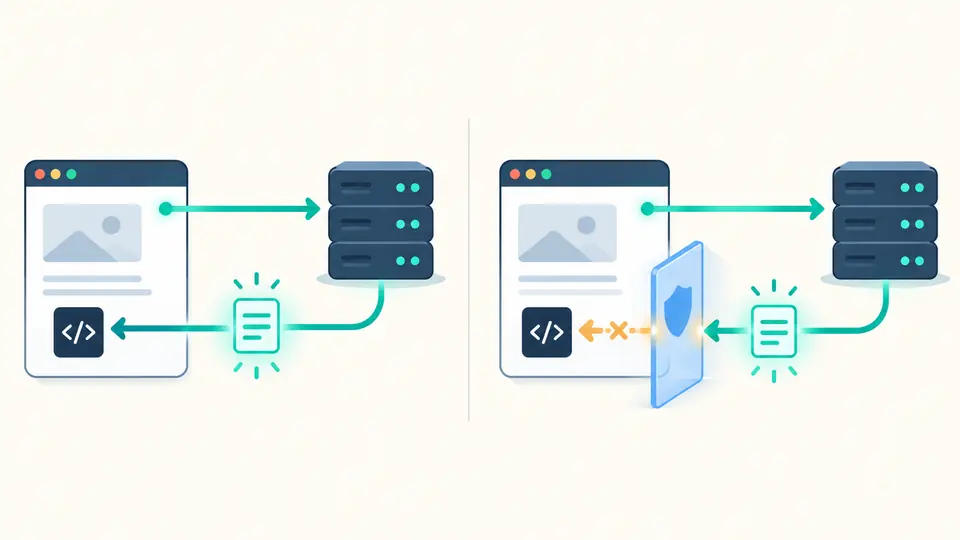
Der Server meldet HTTP 200, doch fetch scheitert? Ein CORS Checker trennt eine eingegangene Antwort von der Erlaubnis des Browsers, sie an JavaScript weiterzugeben.
Für CORS prüfen Sie zuerst eingefügte Header mit der Origin Ihrer App. Wählen Sie Methode und Headernamen; bei nötigem Preflight ergänzen Sie die OPTIONS-Antwort. Ohne Klick auf Browser-GET erfolgt keine Netzverbindung.
Servererfolg und Leserecht sind zwei verschiedene Fragen.
Ein einfaches GET erreicht den Server, aber ohne passende Allow-Origin-Angabe bleibt seine Antwort für JavaScript gesperrt. Der CORS Checker bewertet deshalb nicht nur den HTTP-Status.
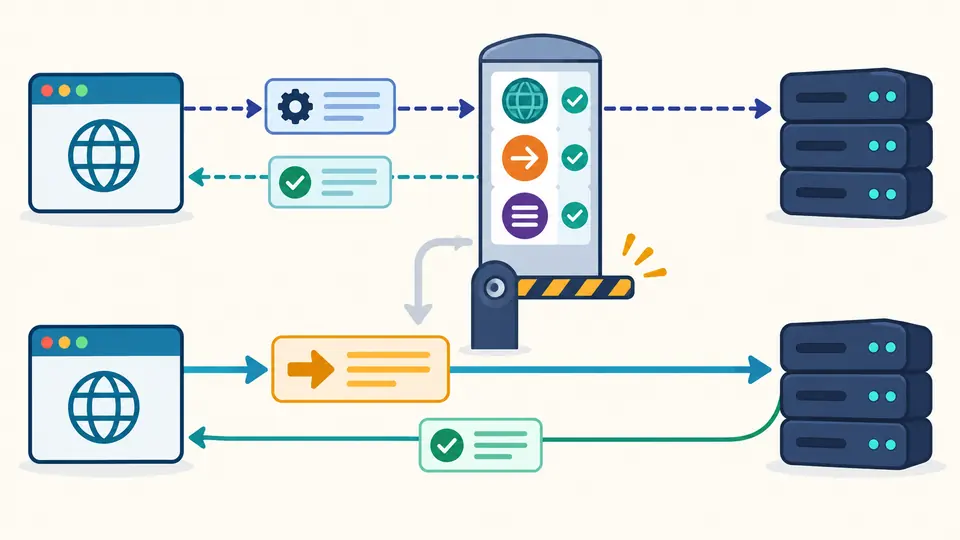
JSON POST oder Authorization können zuerst eine Preflight-Anfrage auslösen. Fehlt die OPTIONS-Antwort, bleibt dieser Schritt ungeprüft. Fügen Sie Status und Header ein, um die verweigerte Methode oder den Headernamen zu sehen.
Tragen Sie Schema, Host und Port der Frontendseite ein, nicht die API-Adresse. Die lokale Analyse simuliert diesen Ursprung; Browser-GET nutzt fest die Origin von HeyUtils.
application/json, Authorization und andere Methoden können OPTIONS auslösen. Der Name eines Anfrage-Headers genügt; sein Wert ist für diese Einstufung nicht nötig. Ohne OPTIONS-Antwort bleibt die Freigabe offen.
Jede Eingabeänderung sperrt Kopieren und Download des alten Ergebnisses. Die Automatik wartet 350 ms. Nach dem Ausschalten starten Sie per Schaltfläche oder Strg/Cmd + Enter.
Bei credentials: include verbietet der Browser Allow-Origin: *. Eine konkrete Origin benötigt zudem Allow-Credentials: true. Ein Authorization-Header und der Credentials-Modus sind unterschiedliche Bedingungen.
Die Preflight-Anfrage prüfen heißt OPTIONS-Status, Allow-Methods und Allow-Headers getrennt mit den angefragten Werten vergleichen. Fehlende Namen erscheinen ausdrücklich im Bericht.
Expose-Headers und Vary: Origin werden angezeigt. Eine einzelne Antwort reicht nicht, um das Spiegeln beliebiger Ursprünge nachzuweisen.
Ein Klick startet ein GET ohne Zugangsdaten von der aktuellen Seite. Auch ein HTTP-Fehler kann lesbar sein. Bei abgewiesenem fetch bleiben Status und Antwortheader verborgen.
Der Server kann erfolgreich antworten, während der Browser die Antwort für JavaScript verbirgt. Prüfen Sie Allow-Origin der echten Antwort und bei komplexen Anfragen zusätzlich die separate OPTIONS-Antwort.
Einfache GET-Anfragen gehen direkt zum Server. JSON POST oder eigene Header erfordern zuerst eine OPTIONS-Freigabe für Origin, Methode und Headernamen; danach braucht auch die Endantwort eine passende Origin.
Im lokalen Modus werden eingefügte Header nicht gesendet. Nur wenn Sie Browser-GET wählen und starten, sendet Ihr Browser die URL als GET ohne Zugangsdaten.
Nein. CORS begrenzt das Lesen durch Browser-JavaScript. Authentifizierung, Autorisierung und serverseitige Prüfung bleiben notwendig; curl erzwingt diese Browserregel nicht.
Bei credentials: include verlangt der Browser eine exakt passende Origin sowie Allow-Credentials: true. Ein Stern in Allow-Origin kann diese Antwort nicht für Skripte freigeben.
Ein anderer Fall fehlt?
Kopieren Sie die echte Antwort und bei Bedarf OPTIONS aus DevTools. Der CORS Checker zeigt, ob die Preflight- und die Leseregel zusammenpassen, bevor Sie die Serverkonfiguration ändern.
Standardmäßig lokal; GET nur nach einem Klick.