01
Escolha a Origin do frontend
Informe esquema, host e porta do site que chama a API, não o endereço da API. A análise local simula essa Origin; o GET real usa a Origin fixa do HeyUtils.
HTTP / Depuração de requisições
Cole a resposta real e, se preciso, a resposta OPTIONS. O GET de rede é sempre manual.
Os cabeçalhos colados são analisados no navegador, sem enviar requisições.
Cole cabeçalhos de resposta para começar.
Esta Origin serve apenas à análise local. O GET usa a Origin real desta página.
Cole cabeçalhos de resposta para começar.
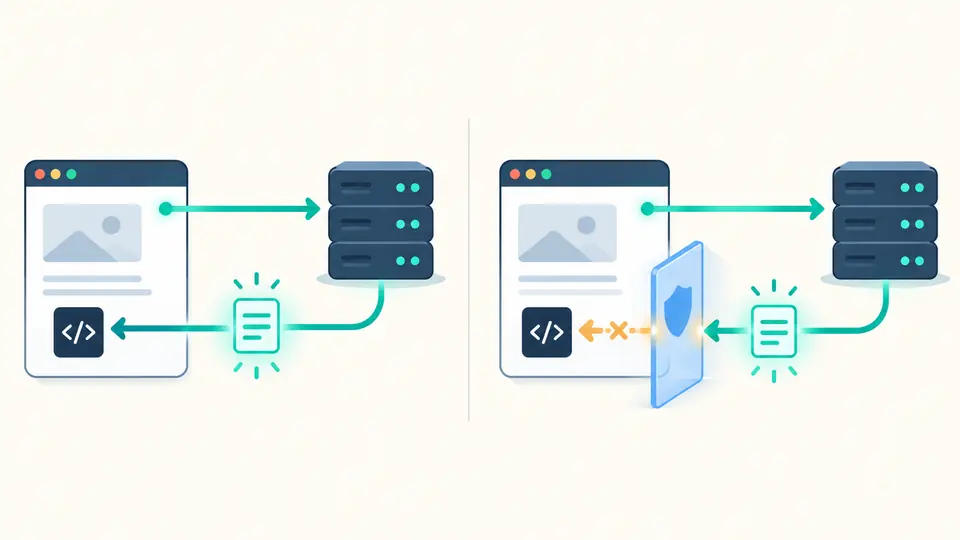
A API registra HTTP 200, mas fetch falha. O verificador CORS separa a chegada da resposta ao navegador da permissão para que o JavaScript leia seus dados.
Para testar CORS localmente, informe a Origin do frontend, método e nomes de cabeçalhos. Se houver preflight, compare também a resposta OPTIONS; colar cabeçalhos não acessa o servidor.
Receber uma resposta e poder lê-la são etapas distintas.
Um GET simples pode chegar ao servidor, mas o navegador bloqueia sua leitura sem Allow-Origin adequado na resposta real. O verificador CORS não transforma sucesso HTTP em permissão.
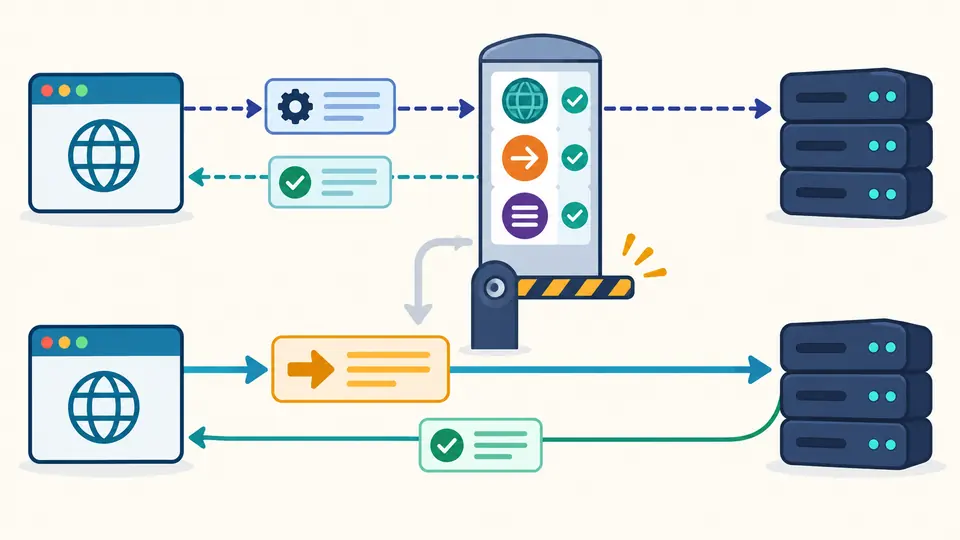
POST com JSON e Authorization podem exigir preflight. Sem a resposta OPTIONS, sua aprovação é desconhecida. Cole status, métodos e cabeçalhos permitidos para descobrir a condição recusada.
Informe esquema, host e porta do site que chama a API, não o endereço da API. A análise local simula essa Origin; o GET real usa a Origin fixa do HeyUtils.
Uma solicitação de preflight pode ocorrer com application/json, Authorization e métodos não simples. Os nomes dos cabeçalhos bastam para classificar. Sem resposta OPTIONS, a autorização fica não verificada.
Qualquer alteração desativa cópia e download antigos. A análise automática espera 350 ms; desligue para usar o botão ou Ctrl/Cmd + Enter.
Allow-Origin: * falha com credentials: include. Mesmo uma Origin específica exige Allow-Credentials: true. O cabeçalho Authorization não equivale ao modo de credenciais.
O verificador de preflight lê status OPTIONS, Allow-Methods e Allow-Headers e aponta precisamente o método ou nome que falta.
Mostra Expose-Headers e Vary: Origin. Uma resposta isolada não comprova que o servidor reflita qualquer origem.
Somente o clique envia GET sem credenciais da página atual. Um HTTP 404 ainda pode ser legível; quando fetch falha, status e cabeçalhos ficam ocultos.
O servidor pode concluir a requisição enquanto o navegador impede que JavaScript leia a resposta. Confira Allow-Origin da resposta real e também OPTIONS quando houver preflight.
Um GET simples segue direto, e a leitura da resposta é verificada depois. POST JSON ou cabeçalhos próprios podem precisar de OPTIONS para autorizar Origin, método e nomes antes da requisição real.
A análise local não transmite cabeçalhos colados. Apenas ao selecionar e executar GET no navegador ele envia uma requisição sem credenciais à URL escolhida.
Não. CORS limita o que JavaScript no navegador pode ler; não substitui autenticação e autorização do servidor. Clientes como curl não aplicam essa restrição de leitura.
Com credentials: include, o servidor deve retornar a Origin exata e Allow-Credentials: true. O curinga Allow-Origin: * não libera a resposta para o script.
Faltou algum cenário?
Copie no DevTools a resposta real e, se necessário, OPTIONS. O verificador CORS separa as duas decisões antes de você alterar a configuração do servidor.
Análise local por padrão; GET só após o clique.