01
Indica la Origin del frontend
Introduce esquema, dominio y puerto de la página que llama a la API, no la URL de la API. El análisis local simula ese valor; el GET real parte de la Origin de este sitio.
HTTP / Depuración de solicitudes
Pega la respuesta real y, si procede, OPTIONS. El GET de red siempre requiere un clic.
Las cabeceras pegadas se analizan en el navegador sin enviar solicitudes.
Pega las cabeceras de respuesta para empezar.
Esta Origin solo se usa en el análisis local. El GET emplea la Origin real de esta página.
Pega las cabeceras de respuesta para empezar.
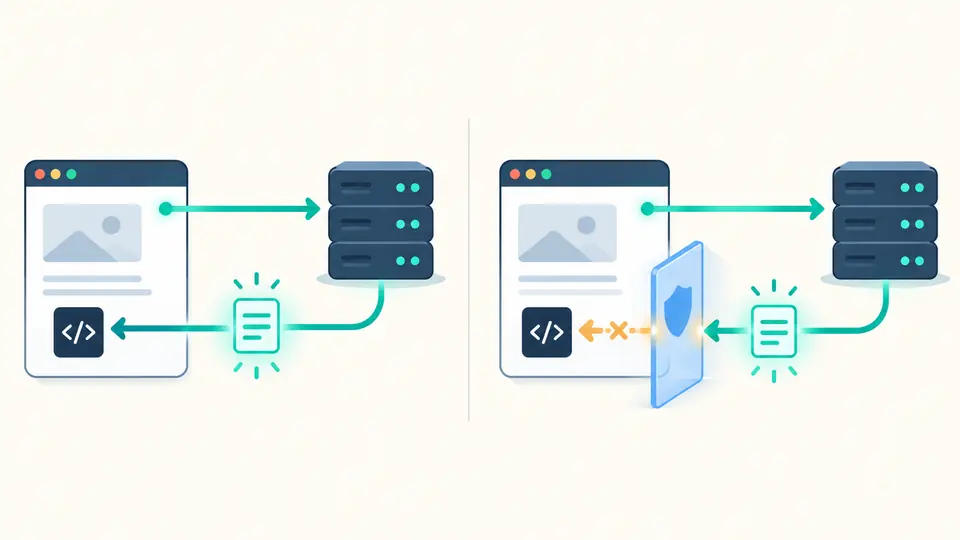
El servidor registra 200 pero fetch falla. Un comprobador CORS separa la llegada de la respuesta HTTP del permiso para que JavaScript la lea.
Usa las cabeceras copiadas de DevTools y la Origin de tu aplicación. Para probar CORS en el caso de POST JSON o cabeceras propias, añade la respuesta del preflight; pegar texto nunca contacta con la API. Este verificador CORS no hace solicitudes hasta que elijas el modo de red.
Llegar al servidor y ser legible son dos pasos distintos.
Un GET simple llega al servidor, pero sin un Allow-Origin válido el navegador no entrega la respuesta a JavaScript. El comprobador CORS no considera el estado HTTP una autorización de lectura.
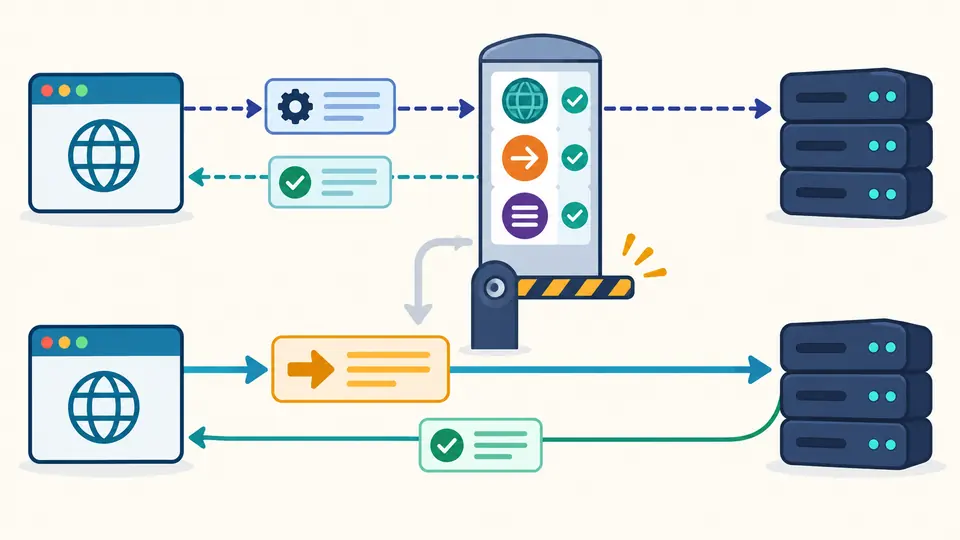
POST JSON o Authorization pueden activar preflight. Sin cabeceras OPTIONS no se sabe si pasaría. Pega su estado y permisos para localizar un método o nombre de cabecera rechazado.
Introduce esquema, dominio y puerto de la página que llama a la API, no la URL de la API. El análisis local simula ese valor; el GET real parte de la Origin de este sitio.
application/json, Authorization y métodos no simples requieren OPTIONS. Basta con los nombres de cabecera para clasificar la solicitud. Sin respuesta OPTIONS, esa fase queda sin verificar.
Al cambiar entrada u opciones se deshabilita el informe anterior. El análisis automático espera 350 ms; puedes apagarlo y usar el botón o Ctrl/Cmd + Enter.
El comodín Allow-Origin: * falla con credentials: include. Una Origin específica también exige Allow-Credentials: true. Authorization en la solicitud no es el interruptor de credenciales.
El analizador de preflight compara el estado OPTIONS, Allow-Methods y Allow-Headers, e identifica exactamente qué permiso falta.
Muestra Expose-Headers y Vary: Origin sin afirmar que una sola respuesta pruebe una reflexión de cualquier origen.
Solo un clic envía GET sin credenciales desde esta página. Incluso un HTTP 404 puede ser legible; cuando fetch rechaza, estado y cabeceras quedan ocultos.
El servidor puede terminar la solicitud y el navegador impedir que JavaScript lea su respuesta. Comprueba Allow-Origin en la respuesta real y, si hubo preflight, la respuesta OPTIONS aparte.
Un GET simple sale directamente y luego se controla la respuesta. POST JSON o cabeceras propias pueden requerir un OPTIONS previo para Origin, método y nombres de cabecera.
El modo local no envía las cabeceras pegadas. Solo al elegir y ejecutar GET del navegador se envía una petición sin credenciales a la URL indicada.
No. CORS limita lo que puede leer JavaScript en un navegador. La API sigue necesitando autenticación y autorización; curl no aplica la misma restricción de lectura.
Con credentials: include, el servidor debe devolver la Origin concreta y Allow-Credentials: true. Allow-Origin: * no autoriza al navegador a exponer esa respuesta.
¿Falta algún caso?
Copia de DevTools la respuesta real y, cuando sea necesario, OPTIONS. El comprobador CORS separa ambas decisiones antes de cambiar la configuración del servidor.
Análisis local inicial; GET de red solo con un clic.