01
Crear cuando el emisor esté preparado
Los 30 minutos empiezan al crear la bandeja, no al llegar el primer callback. La clave solo vive en la memoria de esta pestaña: recargarla impide volver a leer los registros anteriores.
HTTP y depuración de peticiones
Crea una bandeja temporal, envía una devolución de prueba y revisa la solicitud recibida.
URL de recepción
Todavía no hay solicitudes.
Envía una prueba desde el proveedor o un cliente HTTP. Cualquiera que conozca la URL puede enviar; la clave de lectura permanece en esta pestaña.
Todavía no hay solicitudes.
Selecciona un evento para ver cabeceras y cuerpo.
Las solicitudes llegan a los servidores de HeyUtils y se borran tras 30 minutos. Las cabeceras sensibles habituales se ocultan antes de guardarlas; ruta, query y cuerpo no. Envía solo datos de prueba.
Crea una bandeja para obtener la URL.
Cuando la plataforma de pagos indica que envió una devolución pero tu aplicación no tiene registro, el Probador de Webhook ofrece un receptor independiente. Coloca la URL de webhook gratis y temporal en la configuración de prueba del emisor y compara método, ruta, query, cabeceras y cuerpo con lo previsto.
Este webhook temporal es una bandeja para depurar, no un destino de producción. La URL pública permite enviar; solo la clave de gestión guardada en esta pestaña permite leer los eventos. Así puedes probar webhooks e inspeccionar solicitudes antes de buscar el fallo en tu propio servidor.
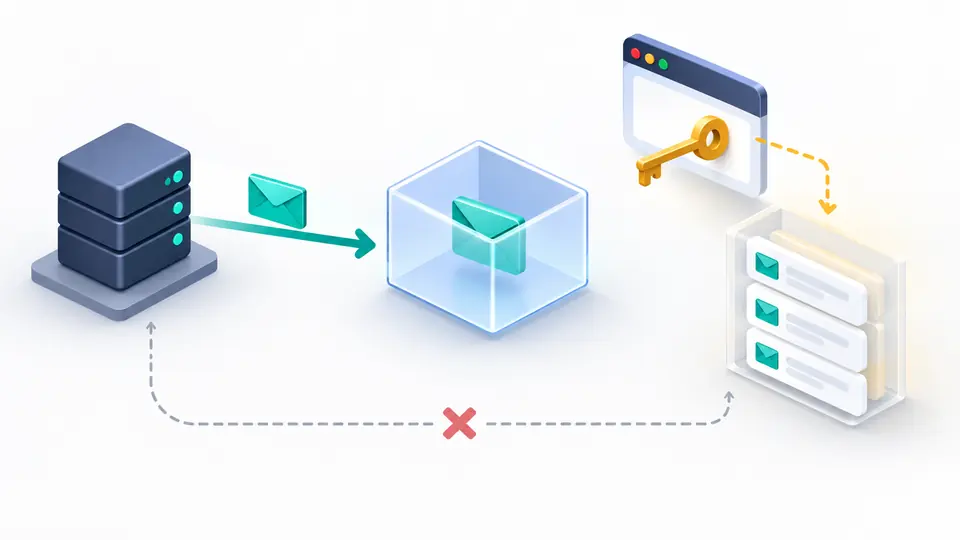
La dirección pública recibe; otra clave permite leer.
El emisor solo necesita la URL temporal. El Probador de Webhook no muestra la lista con esa dirección: la clave separada queda en tu pestaña. Las cabeceras de autenticación habituales se ocultan antes de guardar, pero ruta, query y cuerpo siguen visibles para la depuración.
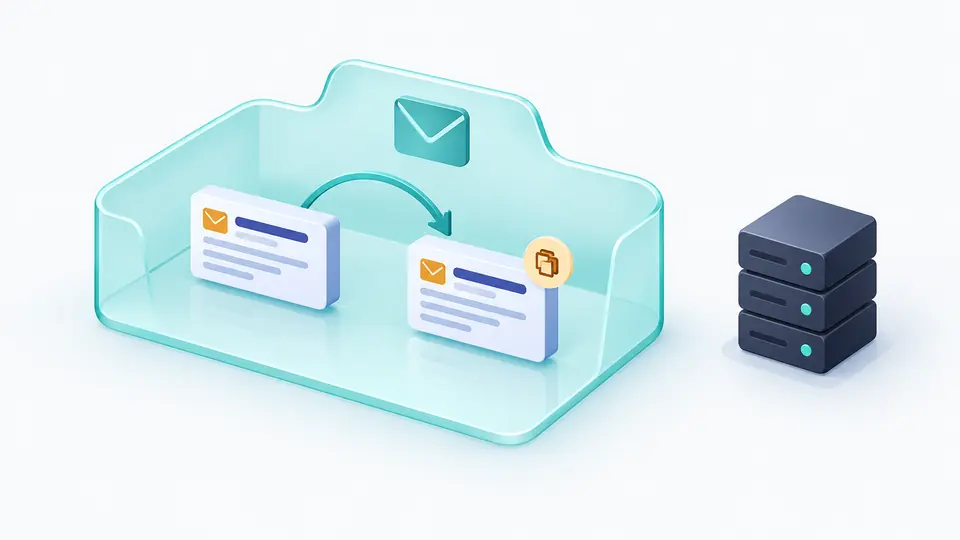
Tras confirmarlo, el evento elegido se copia como un registro marcado en la misma bandeja. Puedes comparar duplicados y filtros sin llamar a un destino arbitrario ni activar tu aplicación de producción.
Los 30 minutos empiezan al crear la bandeja, no al llegar el primer callback. La clave solo vive en la memoria de esta pestaña: recargarla impide volver a leer los registros anteriores.
La lista se actualiza cada tres segundos mientras la pestaña esté visible. Después revisa query, cabeceras ocultas y cuerpo. Si el cuerpo binario no es UTF-8 válido, se muestra como Base64.
El filtro de método y texto afecta solo a eventos ya recibidos; no cambia qué acepta la URL. Al modificarlo se pausa la exportación hasta que el resultado visible corresponda al filtro nuevo.
El Probador de Webhook recibe GET, POST, PUT, PATCH, DELETE, HEAD y OPTIONS. Guarda hora, método, ruta, query, cabeceras ocultas y hasta 64 KiB de cuerpo. Una petición excesiva se rechaza en lugar de almacenar solo un fragmento.
Elige un método o busca en ruta y cuerpo para hallar una entrega entre varios intentos. La copia de detalles y el JSON descargado usan la vista filtrada y nunca incluyen la clave de gestión.
Cada dirección aleatoria dura 30 minutos y admite un máximo de 50 eventos. Una alarma del servidor borra los datos; al ocultar la pestaña se detiene la consulta periódica y puedes actualizar manualmente.
Crear y usar esta bandeja no exige pago. Tiene una duración de 30 minutos y un máximo de 50 eventos, por lo que no sustituye a un receptor de producción.
Sí, temporalmente en los servidores de HeyUtils; al caducar se eliminan. Se ocultan cabeceras sensibles habituales antes de guardarlas, pero ruta, query y cuerpo quedan visibles. Usa solo datos de prueba.
No. Una acción confirmada crea una copia marcada en esta misma bandeja y no llama a tu servidor. Para reenviar a tu aplicación, utiliza tu entorno de pruebas.
Este receptor no verifica firmas. Cada proveedor firma el cuerpo original de manera distinta; verifica según su documentación en tu propio sistema y no envíes aquí la clave de producción.
La dirección pública permite que cualquiera que la conozca envíe solicitudes, pero para leerlas hace falta otra clave guardada en esta pestaña. Evita incluir secretos en rutas, query o cuerpos.
¿Llegó un callback inesperado?
Crea la bandeja cuando el emisor esté listo y revisa la llegada antes de que termine la media hora.
Las solicitudes se guardan brevemente en servidores HeyUtils.