01
Criar quando o emissor estiver pronto
O prazo de 30 minutos começa na criação, não na chegada do primeiro callback. A chave de gerenciamento existe apenas na memória desta aba; atualizar a página impede reler os registros anteriores.
HTTP e depuração de requisições
Crie uma caixa temporária, envie um callback de teste e confira a requisição recebida.
URL de recebimento
Nenhuma requisição recebida ainda.
Envie um teste pelo provedor ou cliente HTTP. Quem conhece a URL pode enviar; a chave de leitura fica nesta aba.
Nenhuma requisição recebida ainda.
Selecione um evento para ver cabeçalhos e corpo.
As requisições chegam aos servidores HeyUtils e são apagadas após 30 minutos. Cabeçalhos sigilosos comuns são mascarados antes de armazenar; caminho, query e corpo não. Envie só dados de teste.
Crie uma caixa para obter a URL.
Quando o serviço de pagamento informa que enviou um callback, mas sua aplicação não registra nada, o Testador de Webhook oferece um ponto de recebimento independente. Coloque a URL de webhook na configuração de testes do emissor e compare método, caminho, query, cabeçalhos e corpo com o esperado.
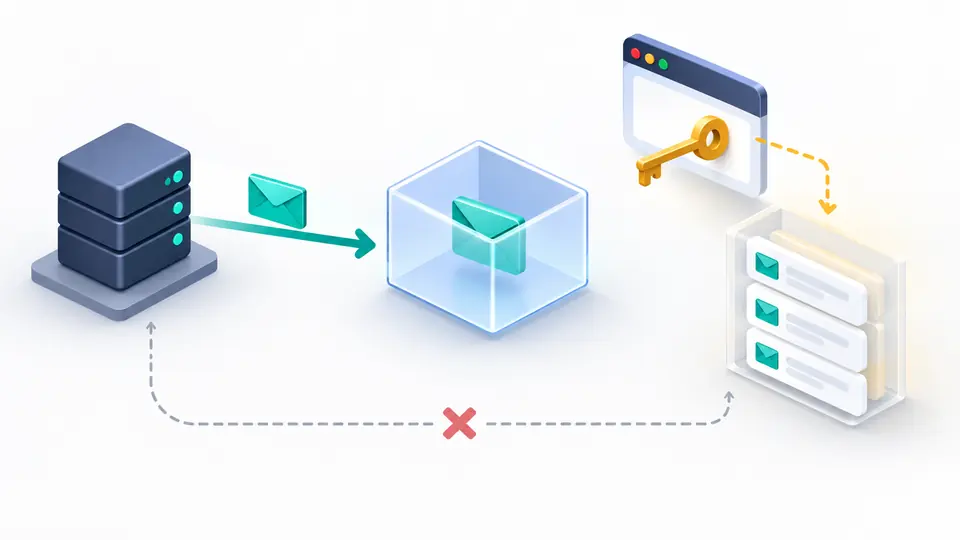
Este teste de webhook é uma caixa de curta duração, não um endpoint de produção. O endereço público permite receber requisições; somente a chave de gerenciamento guardada nesta aba libera a lista. Dá para receber requisições e inspecionar payload sem expor seu servidor de aplicação.
O endereço público recebe; outra chave libera a leitura.
O emissor precisa apenas da URL temporária. O Testador de Webhook não abre a lista só com esse endereço; a chave separada fica na sua aba. Cabeçalhos de autenticação comuns são mascarados antes de armazenar, mas caminho, query e corpo continuam visíveis.
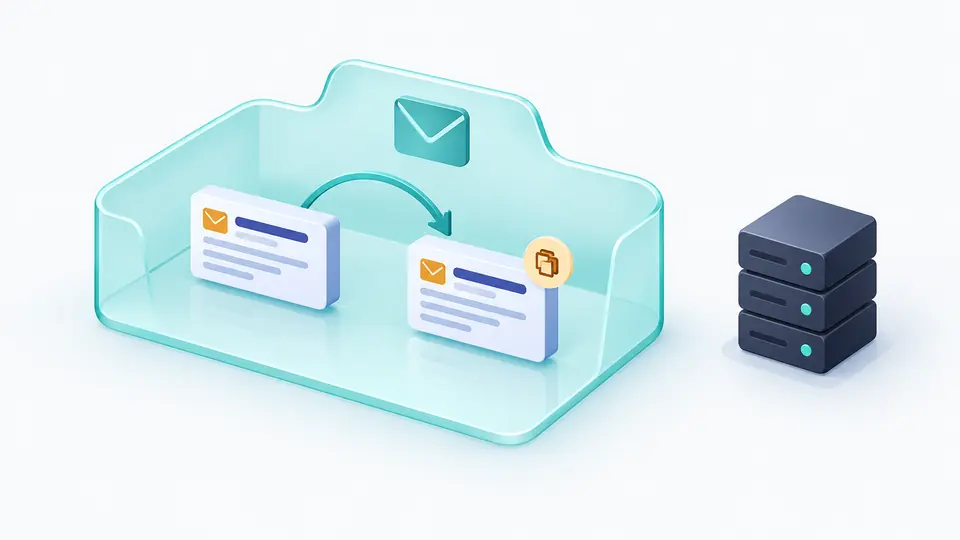
Após confirmação, o evento escolhido vira uma cópia marcada na mesma caixa. Assim você compara duplicatas e filtros sem chamar um destino arbitrário ou acionar sua aplicação em produção.
O prazo de 30 minutos começa na criação, não na chegada do primeiro callback. A chave de gerenciamento existe apenas na memória desta aba; atualizar a página impede reler os registros anteriores.
A lista atualiza a cada três segundos enquanto a aba estiver visível. Depois examine query, cabeçalhos mascarados e corpo. Se os bytes não formarem UTF-8 válido, o conteúdo é mostrado em Base64.
Filtros por método e texto atuam sobre eventos já capturados e não mudam o que a URL recebe. Ao editar um filtro, a exportação pausa brevemente até a lista exibida acompanhar a nova seleção.
O Testador de Webhook aceita GET, POST, PUT, PATCH, DELETE, HEAD e OPTIONS. Armazena horário, método, caminho, query, cabeçalhos mascarados e até 64 KiB de corpo. Requisições maiores são recusadas sem criar um registro truncado.
Escolha um método ou busque no caminho e no corpo para achar uma entrega entre reenvios. Copiar detalhes e baixar JSON usa a visão filtrada e não inclui a chave de gerenciamento.
Cada endereço aleatório dura 30 minutos e comporta até 50 eventos. Um alarme no servidor apaga os dados. A consulta periódica para quando a aba fica oculta; a atualização manual continua disponível.
Esta caixa não verifica assinaturas. Cada provedor assina o corpo bruto de modo diferente; confira a documentação e valide no seu próprio ambiente, sem enviar chaves de produção a este serviço temporário.
A URL permite que qualquer pessoa que a conheça envie requisições. Apenas a chave separada nesta aba permite ler os eventos. Cabeçalhos sigilosos comuns são mascarados, mas caminho, query e corpo ficam visíveis; use dados de teste.
Não é específico de um provedor. Qualquer serviço capaz de enviar HTTP a uma URL HTTPS pública pode ser observado aqui, mas a caixa não avalia assinaturas próprias nem garante entrega.
A página não envia amostras automaticamente. Use a função de teste do provedor ou um cliente HTTP para enviar à URL de recebimento. A cópia dentro da caixa não chama destinos externos.
Crie uma caixa quando a integração estiver pronta, coloque a URL no provedor e envie um evento de teste. Esta aba atualiza a lista a cada três segundos enquanto visível para você comparar o que realmente chegou.
O callback veio diferente?
Crie a caixa quando o emissor estiver pronto e confira a entrega antes do fim dos 30 minutos.
Requisições são armazenadas brevemente nos servidores HeyUtils.