01
呼び出し元のOriginを選ぶ
APIではなくフロントエンドのスキーム、ホスト、ポートを入力します。ローカル解析では仮のOriginを使えますが、ブラウザーGETではこのサイトのOriginに固定されます。
HTTP・リクエスト調査
実際の応答ヘッダーと、必要ならOPTIONSの応答を貼り付けます。ネットワーク試験は手動です。
貼り付けたヘッダーはブラウザー内で解析し、送信しません。
レスポンスヘッダーを貼り付けてください。
このOriginはローカル解析専用です。実際のGETはこのページのOriginを使います。
レスポンスヘッダーを貼り付けてください。
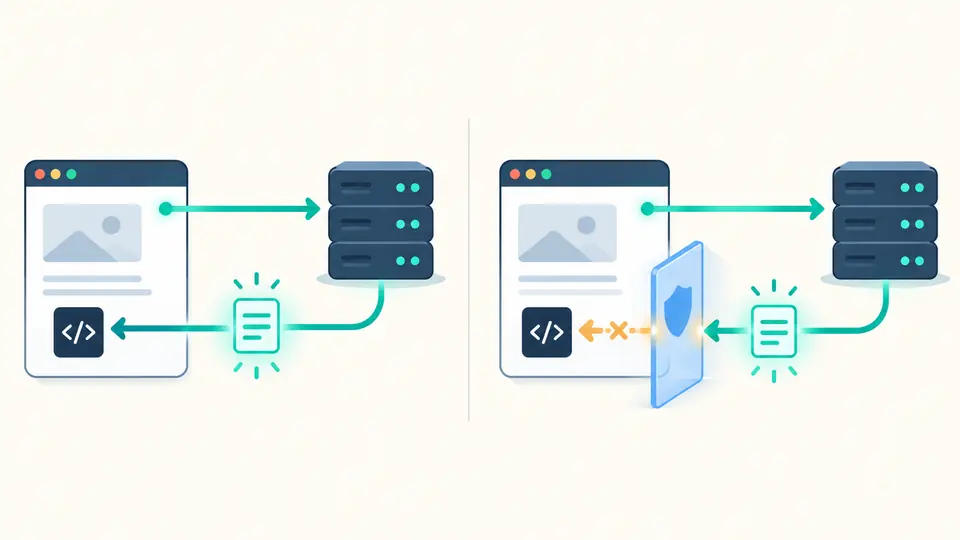
サーバーには200が記録されているのにfetchが失敗する場合、CORSチェッカーは「応答が届いた」と「JavaScriptが読める」を分けて調べます。
ローカルではOriginとメソッドを指定してヘッダーを解析します。CORS設定確認には、プリフライトが必要な条件ならOPTIONSの応答も追加してください。入力しただけでは外部へ接続しません。
通信成功と閲覧許可は別の判定です。
単純GETはサーバーに届いても、実際の応答に正しいAllow-OriginがなければJavaScriptへ渡されません。CORSチェッカーはステータスだけで成功と決めません。
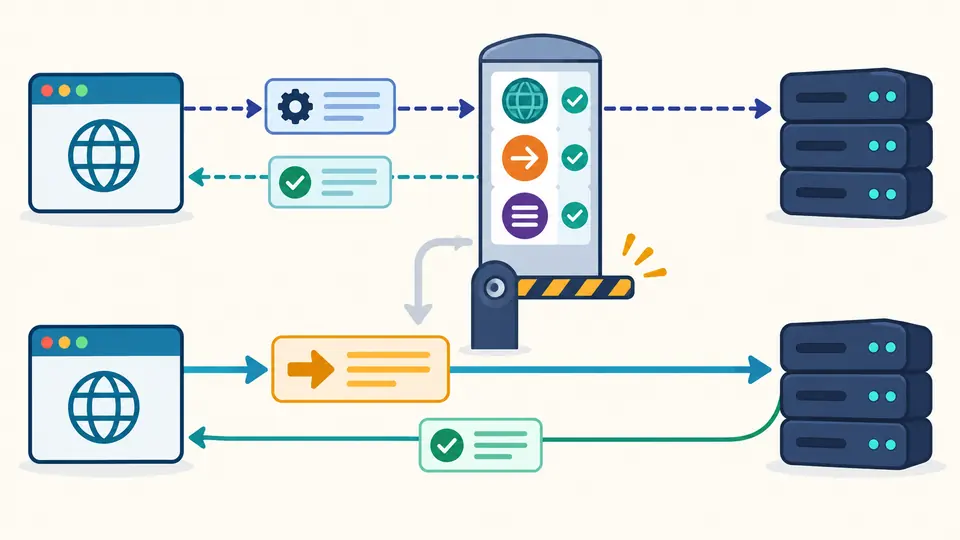
JSON POSTやAuthorizationは先にプリフライトを起こします。最終応答だけでは通過したか不明です。OPTIONSのステータスと許可ヘッダーを足して、拒否された条件を見ます。
APIではなくフロントエンドのスキーム、ホスト、ポートを入力します。ローカル解析では仮のOriginを使えますが、ブラウザーGETではこのサイトのOriginに固定されます。
application/jsonや独自ヘッダーはOPTIONSを必要とすることがあります。名前だけを入力し、プリフライト判定を確認します。OPTIONS応答がなければ未検証です。
入力を変えるとコピーとダウンロードが無効になります。自動解析は350ミリ秒待ちます。無効にした場合はボタンかCtrl/Cmd + Enterを使います。
Allow-Origin: *はcredentials: includeと両立しません。特定Originを返す場合もAllow-Credentials: trueが必要です。Authorizationヘッダーは認証情報スイッチとは別です。
プリフライト確認ではOPTIONSの成功状態、Allow-Methods、Allow-Headersを読み、足りない項目を具体的に示します。
Expose-HeadersとVary: Originを表示します。1件の応答だけで、サーバーが任意のOriginを反射しているとは断定しません。
ブラウザーから認証情報なしのGETを送ります。HTTPエラーでも応答が読める場合はあります。fetchが拒否された場合、隠されたヘッダーは表示できません。
サーバーが応答を返しても、ブラウザーがその応答をJavaScriptへ公開しないことがあります。実際のAllow-Originを確認し、必要な場合はOPTIONSの応答も別に確認してください。
単純GETは先に送られ、後で応答の読み取りが判定されます。JSON POSTや独自ヘッダーでは、最初にOPTIONSでOrigin、メソッド、ヘッダー名の許可を確認します。
ローカルモードの貼り付け内容は送信しません。明示的にブラウザーGETへ切り替えて実行した場合だけ、認証情報なしのGETを対象へ送ります。
いいえ。CORSはブラウザーのJavaScriptが読める応答を制御します。認証、認可、サーバー側の入力検証の代わりにはなりません。
認証情報付きの応答では、サーバーは一致する具体的なOriginとAllow-Credentials: trueを返す必要があります。Allow-Origin: *ではブラウザーが読み取りを拒否します。
ほかのケースも調べたいですか?