01
填写真正的调用来源
模拟 Origin 要填写前端网页的协议、主机和端口,而非 API 地址。本地分析可模拟来源;浏览器直连只使用本站真实 Origin。
HTTP / 请求调试
先粘贴实际响应头,可另加 OPTIONS 响应头;联网 GET 必须手动切换并点击。
粘贴的响应头仅在浏览器内分析,不发送请求。
请先粘贴响应头。
此 Origin 只用于本地分析;浏览器 GET 使用本站真实 Origin。
请先粘贴响应头。
服务端日志显示 200,前端却报跨域错误时,CORS 跨域检测能把 HTTP 请求送达与浏览器脚本可读分开判断。
默认只分析复制来的头部。设置 Origin、方法和请求头,先看是否需要预检,再用另一份 OPTIONS 响应验证预检结果;这是一份 CORS 配置检测,不会自动访问目标站点。
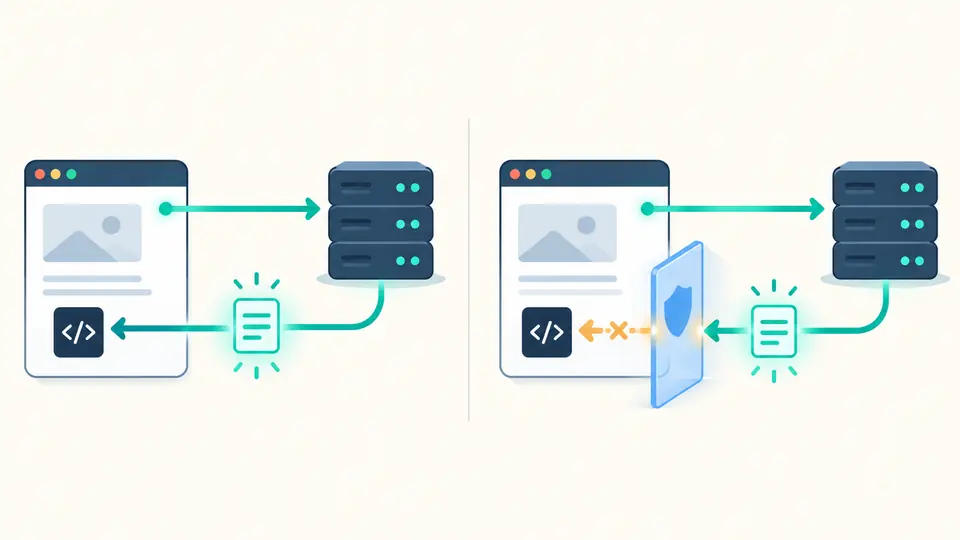
到达服务器与进入页面脚本是两道关。
简单 GET 即使得到 HTTP 200,如果实际响应缺少正确的 Allow-Origin,浏览器仍可能拒绝把内容交给前端。CORS 跨域检测先核对实际响应,再给出可读结论。
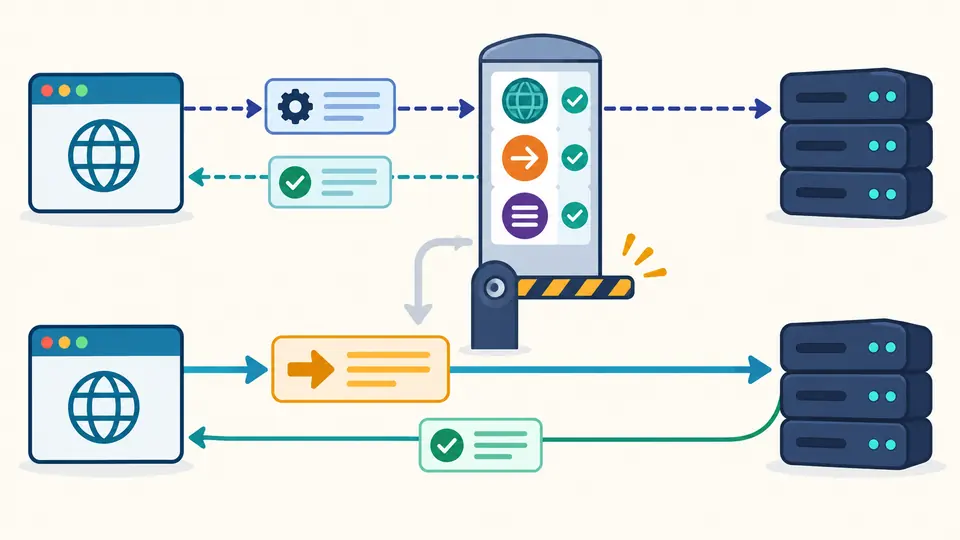
JSON POST 或 Authorization 请求头可能先触发 OPTIONS。只有最终响应头时,预检仍是未验证;补上预检状态与头部,才能找出被拒的方法或请求头。
模拟 Origin 要填写前端网页的协议、主机和端口,而非 API 地址。本地分析可模拟来源;浏览器直连只使用本站真实 Origin。
application/json、Authorization 和非简单方法会改变预检路径。请求头只填名称;不提供 OPTIONS 响应时,结果会明确写未验证。
修改输入或选项会立即禁用旧报告。自动分析等待 350 毫秒;关闭后可点分析或按 Ctrl/Cmd + Enter。浏览器 GET 始终手动执行。
核对实际 Allow-Origin;携带凭据时,星号不能代替具体来源,还需要 Allow-Credentials: true。Authorization 请求头并不等于 credentials 开关。
CORS 预检请求检查读取 OPTIONS 状态、Allow-Methods 和 Allow-Headers,指出具体缺少的方法或头名,而非只给一个失败标记。
查看 Expose-Headers 和 Vary: Origin。返回特定来源时提醒检查缓存变化,但单份响应不能证明服务器在反射任意来源。
只在用户点击后从本站 Origin 发出不带凭据的 GET。HTTP 错误也可能是可读响应;若 fetch 被拦,页面无法取得隐藏的状态和头部。
不一定。普通页面或只供同源使用的接口可以不设置该头;只有预期让另一来源的网页脚本读取响应时,缺少授权才会造成跨域失败。
单次响应不能用逗号列多个来源。服务端应校验请求 Origin,只回传一个获准来源;如果响应随来源变化,还应检查 Vary: Origin。
JSON 请求、自定义头和非简单方法可能先触发 OPTIONS。预检未通过时,浏览器可能根本不发送实际请求,因此必须把两份响应分开核对。
浏览器不允许携带凭据的跨域请求使用 Allow-Origin: *。服务器需返回准确的来源并设置 Allow-Credentials: true;本地分析会指出该冲突。
不会。CORS 是浏览器读响应的规则,不是搜索排名信号。此工具用于定位前端访问问题,不能代替可抓取内容与性能优化。
还有没有解开的场景?